2026年10月の国内のサイバー攻撃・情報漏洩|公表242件の被害の種類・侵入経路・業種
この記事は、当社が当事者の公表文から記録している国内の事例のうち、公表日が2026年10月のものを集計したものです。自社と同じ業種や、同じ委託先・サービスを使う会社で何が起きたかを確かめるときの手がかりとして、件数・被害の種類・侵入経路・業種と、公表された件数の大きい事例を並べました。
10月に公表された件数
10月に公表された事例は242件で、1日あたりにすると約7.8件です。1日ごとに見ると、最も多かったのは28日と30日の16件で、19日と29日の15件が続きます。
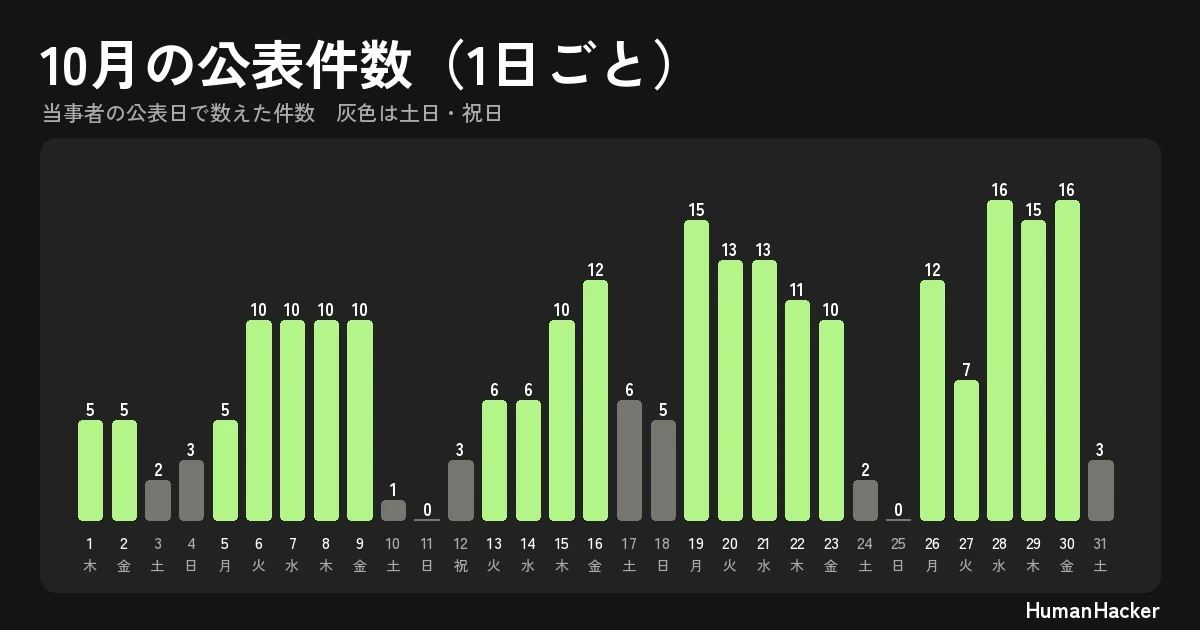
土日と祝日の10日間に公表されたのは合わせて25件で、平日21日間の217件と比べて少なくなっています。日曜日の11日と25日は0件でした。
28日の16件には、日本航空・日本トランスオーシャン航空による委託先アマデウスの旅客サービスシステムに関する公表と、ジェネリック製薬・STORiiYによる通販の配送委託先の倉庫管理システムに関する公表が含まれます。30日の16件には、外務省・経済産業省・熊本市の公表や、良品計画の「MUJIアプリ」の公表が含まれます。
件数は11月11日時点の記録で、公表から記録に入るまで数日かかることがあるため、後から増えることがあります(11月1日時点では221件でした)。当社の記録は10月から毎日集めていて、1〜9月の分は後からまとめて調べたものです。集め方が違うため、9月以前の月とは件数を比べていません。
被害の種類
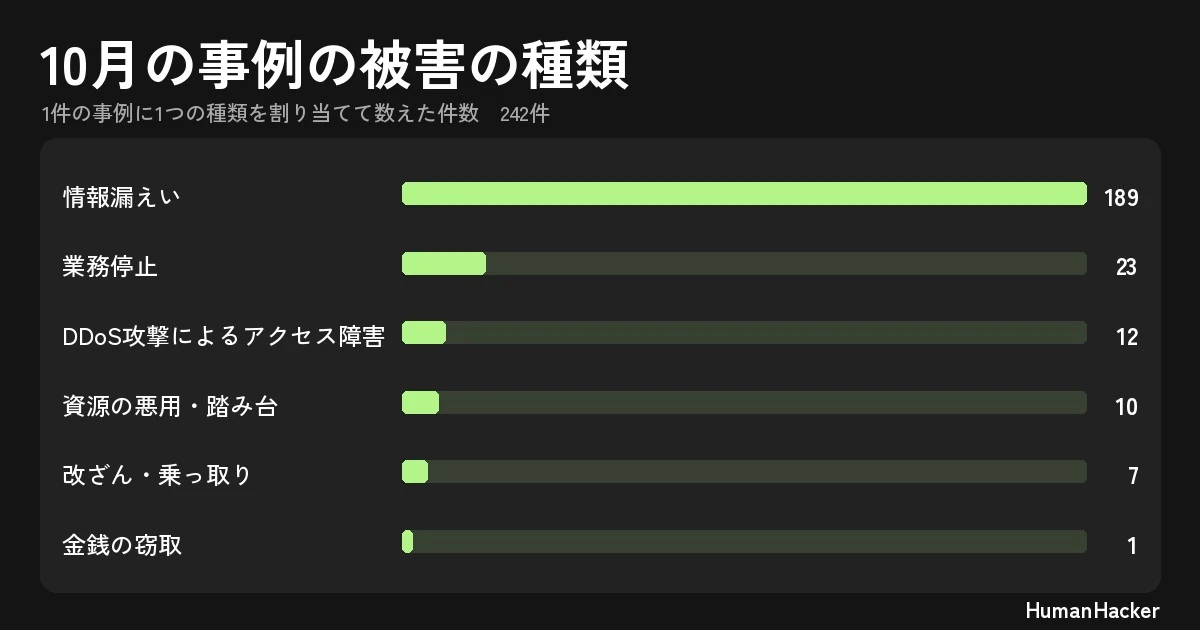
被害の種類は、情報漏えいが189件で全体の78%を占めました。次いで業務停止が23件、DDoS攻撃によるアクセス障害が12件、サーバーなどの資源の悪用・踏み台が10件、サイトの改ざん・アカウントの乗っ取りが7件、金銭の窃取が1件です。1件の事例には、被害の種類を1つずつ割り当てて数えています。
業務停止の23件には、次のような事例があります。大阪公立大学では10月2日未明から仮想化基盤の大規模障害が発生し、10月21日の第5報で、NECの再委託先の正規アカウントを使った不正アクセスが原因と報告されたと説明しています。丸木医科器械は10月15日、サーバーへの攻撃で受注・発注・在庫管理を行う基幹システムが全面停止したと公表しました。
資源の悪用・踏み台の10件は、いずれもメールアカウントやメールサーバー、メール配信の環境が使われ、不審なメールが送られた事例です。千葉県教育委員会は10月27日、県立高校7校の学校用メールアカウント7件が不正アクセスされ、迷惑メール48万5,446件が送信されたと公表しました。ローソンは10月1日、同社のメールサーバーが不正利用され、9月25〜27日に約70万件の不審な英文メールが送信されたと公表しています。
改ざん・乗っ取りの7件には、サイトの改ざんとアカウントへの不正ログインがあります。三重県は10月20日に健康づくり応援サイトの改ざんを発見して公開を停止し、スクウェア・エニックスは10月19日、他社サービスで流出したとみられるメールアドレス/アカウントIDとパスワードによる不正ログインを確認していると公表しました。金銭の窃取の1件はギフティで、10月26日、子会社が運用するシステムの一部が脆弱性を悪用した不正アクセスを受け、そのシステムを介してeギフトが不正に発行されたと公表しました。
侵入経路
侵入経路を当事者の公表文で分類すると、原因を公表していない事例が122件で半数を占めました。原因を公表した120件では、委託先・外部サービス経由が25件、正規のID・パスワードなどの認証情報の悪用が23件、脆弱性や外部と接続する機器(詳細は未公表)が22件でした。
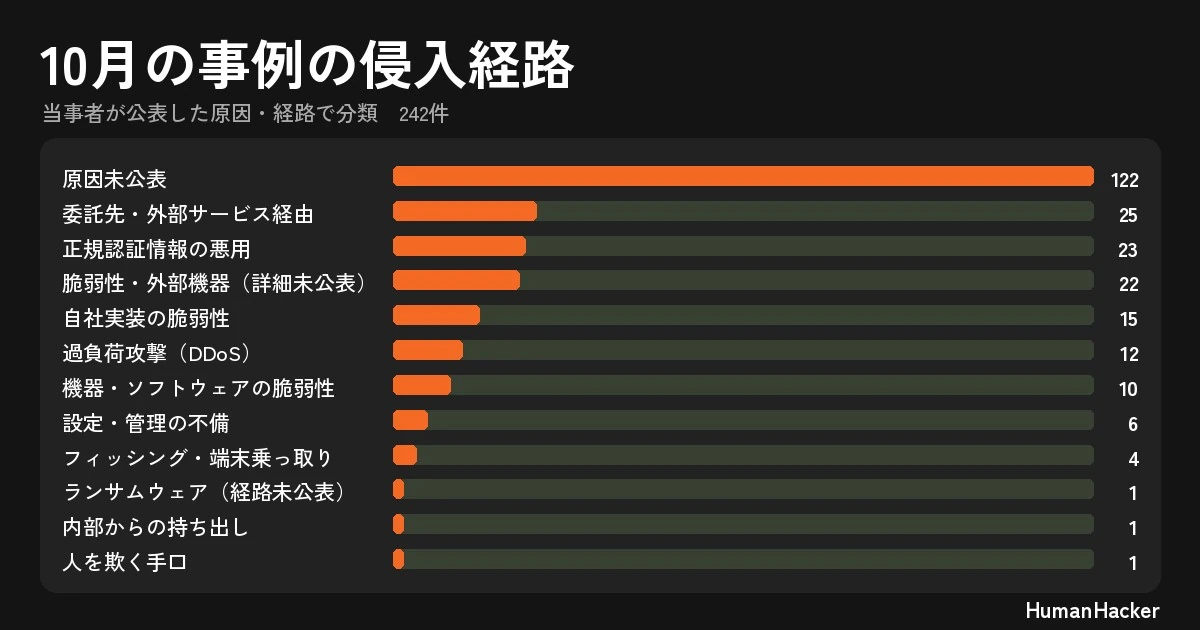
委託先・外部サービス経由の25件には、同じ委託先の事件を複数の会社がそれぞれ公表したものが含まれます。10月28〜30日には、旅客サービスシステムの委託先アマデウスに関して、日本航空・日本トランスオーシャン航空、全日本空輸、ソラシドエア、スターフライヤー、AIRDOの5件が公表されました。通販の配送委託先の倉庫管理システムに関する公表も2件ありました。
メール配信サービスでは、ユミルリンク(10月19日)とアララ(10月28日)が、利用企業の配信先のメールアドレスなどが漏えいした、またはそのおそれがあると公表しました。ユミルリンクの件では、利用企業の側からも公表が続いています(JR東海・JR西日本・JR九州など)。
脆弱性による侵入では、IDCフロンティアが10月27日の調査完了の公表で、認証システムで使うオープンソースソフトウェアの脆弱性から侵入され、IDCFクラウドの仮想サーバーが停止・暗号化されたと説明しています。自社で作ったシステムの脆弱性(15件)では、クオリティソフトが、IT資産管理クラウド「ISM CloudOne」の第2サーバーを10月20日21時に停止し、調査でサーバー上の脆弱性を悪用した不正アクセスと判明したと公表しました。
多い業種
業種別では、情報通信・ITが81件で最も多く、小売・卸売35件、教育・研究16件、放送・出版・メディア15件、娯楽・スポーツ13件が続きました。業種は、事例ごとに当事者の業種で数えています。
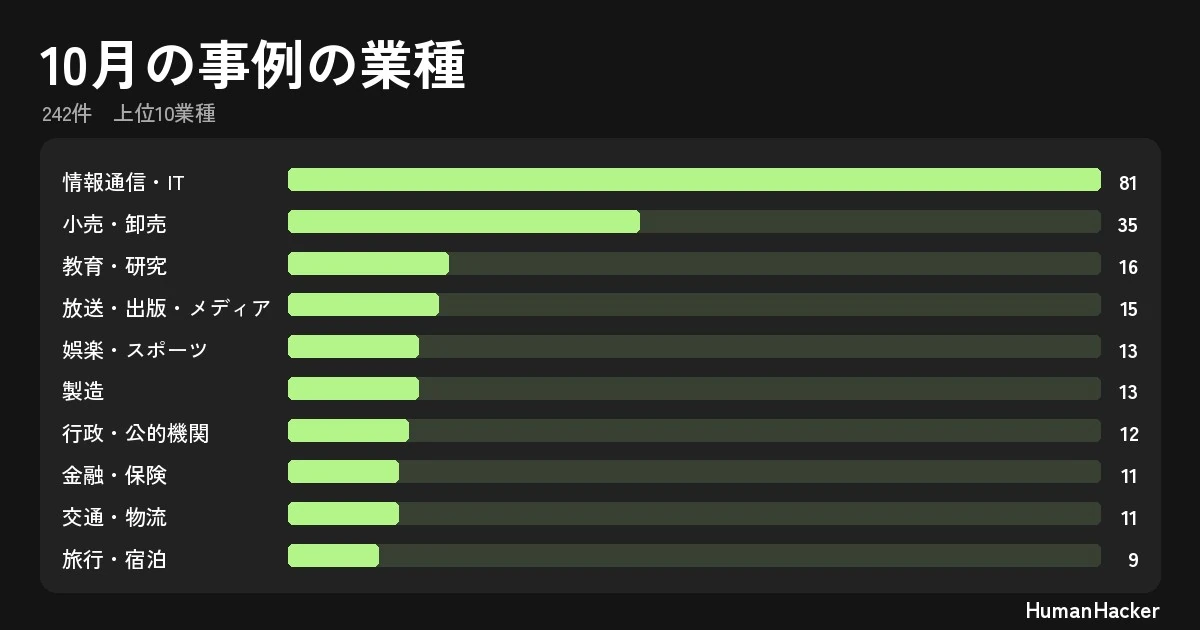
情報通信・ITの81件のうち12件はDDoS攻撃によるアクセス障害で、そのうち11件はエックスサーバーが10月9〜20日にサーバーごとに公表したものです。当社の記録では、公表がサーバーごとに分かれている場合は別の事例として数えています。このほか、IDCフロンティアのクラウド、クオリティソフトのIT資産管理クラウド、ギフティのeギフトのシステムのように、他の企業が使うサービスを提供する会社の公表も含まれます。
小売・卸売の35件には、イオン(10月21日、グループ各社の一部Webサイトで不正アクセスを検知)や、セカンドリテイリング(10月19日の第2報で、ゲオやセカンドストリート等のアプリ・Webの停止が続いていると説明)のように、サイトやアプリを止めた事例が含まれます。教育・研究の16件には、大阪公立大学・芦屋学園のように学内のシステムを止めた事例、千葉県教育委員会・富山県立大学・北海学園大学のように学校のメールアカウントから不審なメールが送られた事例、京都教育大学・琉球大学のようにWebサイトが改ざんされた事例があります。
公表された件数が大きかった事例
漏えい、または漏えいのおそれとして公表された件数が大きかった事例は次の8件です。件数は各社の公表どおりで、延べ件数、最大件数、可能性を含む件数など数え方が違うため、足し合わせていません。8件のうち5件は個別の解説記事があり、当事者の名前から開けます。
| 公表日 | 当事者(対象のサービス) | 公表された件数 |
|---|---|---|
| 10月28日 | アララ(メール配信サービス「アララ メッセージ」) | 81,329,467件 |
| 10月19日 | ユミルリンク(メール配信サービス) | 延べ51,628,280件 |
| 10月30日 | 良品計画(公式アプリ「MUJIアプリ」) | 約2,726万件 |
| 10月15日 | ソースネクスト(会員管理システム) | 2,251万9,960件 |
| 10月8日 | アドベンチャー(旅行予約サイト「skyticket」) | 約1,464万件 |
| 10月22日 | カプコン(CAPCOM ID) | 11,774,247件 |
| 10月15日 | ビーケー・ジャパン(バーガーキング公式アプリ) | 約1,118万件 |
| 10月5日 | 物語コーポレーション(「焼肉きんぐ」公式アプリ) | 1,078万8,963件 |
多かった侵入経路への対策
原因が公表された事例で多かった侵入経路について、公的機関などの資料に書かれている対策を、自社で確かめる項目の形で並べました。各項目の後ろに、出典の資料を示しています。10月9日には、IPAが不正アクセスによる漏えい等の事案を踏まえて、速やかに実施すべき対策の注意喚起を出しています。
委託先・外部サービス経由(25件)
委託先・外部サービス経由の25件には、アマデウスの旅客サービスシステムやメール配信サービスに関する公表が含まれます。IPAの資料は、委託先との契約と管理、連絡の手順を挙げています。
確かめる項目(6項目)
- 取引や業務委託の契約で、情報セキュリティ上の責任範囲を明確にし、相手先と合意を得ているか(IPA 情報セキュリティ10大脅威2026)
- 委託先のセキュリティ対策状況と情報の管理実態を、定期的に確認できる契約になっているか(IPA 情報セキュリティ10大脅威2026)
- 機器の構成管理と変更管理を行い、委託先や取引先に発行したIDとネットワーク接続を把握しているか(IPA 情報セキュリティ10大脅威2026)
- 委託先からの納品物に組み込まれているソフトウェアやハードウェアを把握し、脆弱性対策をしているか(IPA 情報セキュリティ10大脅威2026)
- 被害に備えた対策として、取引先や委託先との連絡のプロセスを前もって確立してあるか(IPA 情報セキュリティ10大脅威2026)
- 自社が使う外部サービスを部署単位の利用まで洗い出し、サービスごとのログに異常がないか確かめているか(IPA 10月9日の注意喚起)
正規の認証情報の悪用(23件)
正規の認証情報の悪用の23件には、他社サービスで流出したとみられるメールアドレス/アカウントIDとパスワードによる不正ログイン(スクウェア・エニックス)が含まれます。CISAとNISTの資料は、多要素認証とパスワードの扱いを挙げています。
確かめる項目(6項目)
- メール・VPN・重要なシステムに入るアカウントに、フィッシングに強い多要素認証がかかっているか(CISA #StopRansomware Guide)
- 機器やシステムに初期設定のまま残っている管理者名とパスワードを、変更してあるか(CISA #StopRansomware Guide)
- 一定の回数ログインに失敗したアカウントをロックする、アカウントロックの方針を適用しているか(CISA #StopRansomware Guide)
- パスワードの登録・変更のときに、よく使われる値や漏えい済みの値の一覧と照らし、該当すれば別の値にさせているか(NIST SP 800-63B-4)
- パスワードなどの認証情報が漏えいした証拠がある場合に、利用者にそのパスワードの変更を強制しているか(NIST SP 800-63B-4)
- 利用中の外部サービスごとに、作った覚えのないアカウントや無効にしたはずのアカウントが有効になっていないか(IPA 10月9日の注意喚起)
機器・ソフトウェアの脆弱性(32件)
脆弱性・外部接続機器(詳細未公表)の22件と、機器・ソフトウェアの脆弱性の10件を合わせた件数です。IPAとCISAの資料は、使っている機器・ソフトウェアの把握と、更新・脆弱性スキャンを挙げています。
確かめる項目(6項目)
- 利用している機器・ソフトウェアなどの資産を把握し、重要度に応じた管理者と管理体制を決めているか(IPA 情報セキュリティ10大脅威2026)
- セキュリティのサポートが続いている製品・バージョンを使い、サポート対象外のものが残っていないか(IPA 情報セキュリティ10大脅威2026)
- 脆弱性情報とその悪用状況を集めて対策の優先度を付け、パッチの適用と対策状況を管理しているか(IPA 情報セキュリティ10大脅威2026)
- インターネットに面した機器を中心に、定期的に脆弱性スキャンをして見つかった問題に対処しているか(CISA #StopRansomware Guide)
- リモートデスクトップなどのサービスを、インターネットに直接公開していないか(CISA #StopRansomware Guide)
- ウェブサイトで使っているCMSなどのソフトウェアの名前とバージョンを控え、脆弱性情報と照らせるようにしているか(IPA 企業ウェブサイトのための脆弱性対応ガイド)
自社で作ったサイト・アプリの脆弱性(15件)
自社で作ったシステムの脆弱性の15件には、クオリティソフトのIT資産管理クラウドの事例が含まれます。IPAの資料は、SQLの組み立て方や出力のエスケープなど、作り方での対策を挙げています。
確かめる項目(6項目)
- データベースに送るSQL文の組み立てを、文字列の連結ではなく、すべてプレースホルダで実装しているか(IPA 安全なウェブサイトの作り方)
- クロスサイト・スクリプティングを防ぐため、ウェブページに出力するすべての要素にエスケープ処理をしているか(IPA 安全なウェブサイトの作り方)
- ログイン中の利用者が他人になりすましてデータにアクセスできないよう、認可制御を実装しているか(IPA 安全なウェブサイトの作り方)
- セッションIDを推測が困難なものにし、ログイン成功後に新しいセッションを始めているか(IPA 安全なウェブサイトの作り方)
- 自社で作った外部公開のアプリやサービスを洗い出し、ログの異常と未適用のパッチがないか確かめているか(IPA 10月9日の注意喚起)
- API連携などアプリの構成要素ごとに、管理状況と付与している権限を見直しているか(IPA 10月9日の注意喚起)
DDoS攻撃(12件)
DDoS攻撃の12件のうち11件は、エックスサーバーがサーバーごとに公表したものです。NISCの注意喚起は、被害を抑える対策と、被害を想定した備えに分けて対策を挙げています。
確かめる項目(6項目)
- 国内だけから使われるシステムで、海外等のIPアドレスからの通信の遮断を、正規の通信への影響も見て検討しているか(NISC DDoS攻撃への対策について)
- WAFやDDoS対策専用の装置・サービスを導入し、DDoS攻撃を防ぐための設定をしているか(NISC DDoS攻撃への対策について)
- CDNを使う場合に、オリジンサーバのIPアドレスを隠して直接アクセスされないようにしているか(NISC DDoS攻撃への対策について)
- 回線の提供事業者やクラウド事業者が別に提供している、DDoS攻撃の通信を遮断する対策を使えるか確かめているか(NISC DDoS攻撃への対策について)
- 平常時の通信量を監視・記録し、異常な通信があれば担当者に通知が届くようにしているか(NISC DDoS攻撃への対策について)
- サイトが止まったときのお知らせページやSNSでの告知、警察などへの連絡先一覧を用意しているか(NISC DDoS攻撃への対策について)
10月に公表された事例の一覧(242件)
10月に公表された242件を、公表日の順に並べました。個別の解説記事がある事例は、当事者の名前から記事を開けます。
| 公表日 | 当事者(対象のサービス) | 被害の種類 | 侵入経路 |
|---|---|---|---|
| 10月1日 | ニッポンレンタカー(NRアプリ・9月29日判明分) | 情報漏えい | 原因未公表 |
| 10月1日 | ZonExpert | 情報漏えい | 正規認証情報の悪用 |
| 10月1日 | らしんばん | 情報漏えい | 原因未公表 |
| 10月1日 | 日本原子力研究開発機構 | 情報漏えい | 原因未公表 |
| 10月1日 | ローソン | 資源の悪用・踏み台 | 原因未公表 |
| 10月2日 | エネルギー・金属鉱物資源機構(JOGMEC) | 情報漏えい | 原因未公表 |
| 10月2日 | 講談社BECK(旧講談社ビーシーのメールアカウント) | 資源の悪用・踏み台 | 正規認証情報の悪用 |
| 10月2日 | ジャパンタイムズ | 情報漏えい | 原因未公表 |
| 10月2日 | サミーネットワークス(777CON-PASS) | 情報漏えい | 原因未公表 |
| 10月2日 | 第一ライフグループ・第一生命保険 | 情報漏えい | 原因未公表 |
| 10月3日 | リクルート(「スタディサプリ」) | 情報漏えい | 自社実装の脆弱性 |
| 10月3日 | アバハウスインターナショナル | 情報漏えい | 正規認証情報の悪用 |
| 10月4日 | 日本経済新聞社(社員のMicrosoft 365アカウント) | 資源の悪用・踏み台 | 原因未公表 |
| 10月4日 | 日経BP(従業員のメールアカウント) | 情報漏えい | フィッシング・端末の乗っ取り |
| 10月4日 | 日本経済新聞社(社員のGoogle Workspaceアカウント) | 情報漏えい | 正規認証情報の悪用 |
| 10月5日 | ホテルリゾートイン石垣島(リゾーツ琉球。宿泊管理システム) | 情報漏えい | 委託先・外部サービス経由 |
| 10月5日 | GMOリサーチ&AI(アンケートサイト「infoQ」) | 情報漏えい | 脆弱性・外部接続機器(詳細未公表) |
| 10月5日 | 大阪公立大学 | 業務停止 | 正規認証情報の悪用 |
| 10月5日 | 大起水産(「大起水産公式アプリ」) | 情報漏えい | 原因未公表 |
| 10月5日 | 物語コーポレーション(「焼肉きんぐ」公式アプリ) | 情報漏えい | 原因未公表 |
| 10月6日 | アクティブ(業務用冷凍食品の通販サイト) | 情報漏えい | 自社実装の脆弱性 |
| 10月6日 | ディップ(バイトル・バイトルNEXT) | 情報漏えい | 自社実装の脆弱性 |
| 10月6日 | こしの都ネットワーク(丹南ケーブルテレビ。メールサーバー) | 資源の悪用・踏み台 | 原因未公表 |
| 10月6日 | 旭化成セラピューティクス(医療従事者向けサイト「Pharma DIGITAL」) | 情報漏えい | 原因未公表 |
| 10月6日 | スカラコミュニケーションズ(FAQ・問い合わせ管理「i-ask」) | 情報漏えい | 正規認証情報の悪用 |
| 10月6日 | ニモカ(西日本鉄道子会社。nimoca利用履歴照会サービス) | 情報漏えい | 原因未公表 |
| 10月6日 | 楽天モバイル(クラウドストレージ「楽天ドライブ」) | 情報漏えい | 正規認証情報の悪用 |
| 10月6日 | ミスターマックス(MrMaxアプリ・オンラインストア) | 情報漏えい | 原因未公表 |
| 10月6日 | 小池酸素工業 | 情報漏えい | 原因未公表 |
| 10月6日 | ワイルドモンスター(オンラインショップ) | 情報漏えい | 原因未公表 |
| 10月7日 | 戸田建設 | 情報漏えい | 原因未公表 |
| 10月7日 | 富山県立大学(学生1名のMicrosoft 365アカウント、8月判明分) | 資源の悪用・踏み台 | フィッシング・端末の乗っ取り |
| 10月7日 | 北海学園大学(学生アカウント) | 資源の悪用・踏み台 | 原因未公表 |
| 10月7日 | エコグリーンホールディングス(メールアカウント) | 資源の悪用・踏み台 | 原因未公表 |
| 10月7日 | セレス(ポイントサイト「ポイントインカム」) | 情報漏えい | 原因未公表 |
| 10月7日 | エイチ・アイ・エス(タイ現地法人のファイルサーバー) | 情報漏えい | 原因未公表 |
| 10月7日 | IDCフロンティア(IDCFクラウド 東日本第1リージョン) | 業務停止 | 機器・ソフトウェアの脆弱性 |
| 10月7日 | ホテリエ | 情報漏えい | 正規認証情報の悪用 |
| 10月7日 | 埼玉県(渋沢MIX) | 情報漏えい | 脆弱性・外部接続機器(詳細未公表) |
| 10月7日 | ライドオンエクスプレス(銀のさら・釜寅・すし上等) | 情報漏えい | 委託先・外部サービス経由 |
| 10月8日 | 国家公務員共済組合連合会 大手前病院(メールアカウント) | 情報漏えい | 原因未公表 |
| 10月8日 | 八十二長野銀行(職員メールアカウント) | 情報漏えい | フィッシング・端末の乗っ取り |
| 10月8日 | ユーザベース(NewsPicks) | 情報漏えい | 脆弱性・外部接続機器(詳細未公表) |
| 10月8日 | コミューン(Commune・Commune for Work) | 情報漏えい | 自社実装の脆弱性 |
| 10月8日 | アドベンチャー(旅行予約サイト「skyticket」) | 情報漏えい | 原因未公表 |
| 10月8日 | ハイホー(インターネット接続サービスのマイページ) | 情報漏えい | 人を欺く手口(送金・操作の誘導) |
| 10月8日 | ローソン(ローソンID・ローソンアプリ予約) | 情報漏えい | 原因未公表 |
| 10月8日 | 第一興商(委託先の日本コロムビアグループの従業員PC) | 情報漏えい | 委託先・外部サービス経由 |
| 10月8日 | アズマ(hitmart/ヒットマート) | 情報漏えい | 設定・管理の不備 |
| 10月8日 | オープンスマイル(ワラウ) | 情報漏えい | 自社実装の脆弱性 |
| 10月9日 | エネコム(社内ネットワーク) | 情報漏えい | 原因未公表 |
| 10月9日 | エックスサーバー(sv14870・10月9日DDoS) | DDoS攻撃によるアクセス障害 | 過負荷攻撃(DDoS) |
| 10月9日 | エックスサーバー(sv14297・10月9日DDoS) | DDoS攻撃によるアクセス障害 | 過負荷攻撃(DDoS) |
| 10月9日 | リゾートトラスト | 情報漏えい | 原因未公表 |
| 10月9日 | ココナラ(ココナラスキルマーケット) | 情報漏えい | 脆弱性・外部接続機器(詳細未公表) |
| 10月9日 | アドベンチャー(skyticketバス予約完了ページ) | 情報漏えい | 自社実装の脆弱性 |
| 10月9日 | アドベンチャー(skyticket業務管理システム・9月20日侵害) | 情報漏えい | 脆弱性・外部接続機器(詳細未公表) |
| 10月9日 | ブックオフグループホールディングス(子会社の会員管理システム) | 情報漏えい | 脆弱性・外部接続機器(詳細未公表) |
| 10月9日 | キッセイ商事 | 情報漏えい | 原因未公表 |
| 10月9日 | 琉球大学(産学官連携Webサイト) | 改ざん・乗っ取り | 機器・ソフトウェアの脆弱性 |
| 10月10日 | エックスサーバー(sv8316・10月10日DDoS) | DDoS攻撃によるアクセス障害 | 過負荷攻撃(DDoS) |
| 10月12日 | あっぷらぼ(メールサーバー) | 情報漏えい | 設定・管理の不備 |
| 10月12日 | エックスサーバー(sv16076・10月12日DDoS) | DDoS攻撃によるアクセス障害 | 過負荷攻撃(DDoS) |
| 10月12日 | エックスサーバー(sv16612・10月12日DDoS) | DDoS攻撃によるアクセス障害 | 過負荷攻撃(DDoS) |
| 10月13日 | アルカディア(SpeeCAN RAIDEN) | 情報漏えい | 脆弱性・外部接続機器(詳細未公表) |
| 10月13日 | ゴルフダイジェスト・オンライン(GDO) | 情報漏えい | 原因未公表 |
| 10月13日 | 東日本三菱自動車販売 | 情報漏えい | 原因未公表 |
| 10月13日 | Fivot(キャッシュレスアプリIDARE) | 情報漏えい | 機器・ソフトウェアの脆弱性 |
| 10月13日 | 京都教育大学(学科・附属学校等6サイト) | 改ざん・乗っ取り | 機器・ソフトウェアの脆弱性 |
| 10月13日 | NEXT STAGE(社内BIツール・QualiZ等) | 情報漏えい | 機器・ソフトウェアの脆弱性 |
| 10月14日 | アエナ(ECアプリ会員マイページ) | 情報漏えい | 原因未公表 |
| 10月14日 | メドレー(アットリンク) | 情報漏えい | 原因未公表 |
| 10月14日 | 中部印刷(スズキワールドホームページ) | 情報漏えい | 原因未公表 |
| 10月14日 | 日テレWands(FaveConnect) | 情報漏えい | 原因未公表 |
| 10月14日 | キャリー(マッチングサイト「Lili」) | 情報漏えい | 脆弱性・外部接続機器(詳細未公表) |
| 10月14日 | スタープラチナ(テレビ壁掛けショップ本店ほか通販5店舗) | 業務停止 | 原因未公表 |
| 10月15日 | ビューティガレージ(ECサイト、2026年10月判明分) | 情報漏えい | 原因未公表 |
| 10月15日 | ビーケー・ジャパン(バーガーキング公式アプリ) | 情報漏えい | 原因未公表 |
| 10月15日 | KDDIウェブコミュニケーションズ | DDoS攻撃によるアクセス障害 | 過負荷攻撃(DDoS) |
| 10月15日 | 大和総研 | 情報漏えい | 原因未公表 |
| 10月15日 | 工房(発車オーライネット) | 情報漏えい | 原因未公表 |
| 10月15日 | エムスリー(MR君) | 情報漏えい | 原因未公表 |
| 10月15日 | 丸木医科器械 | 業務停止 | 原因未公表 |
| 10月15日 | NTTソルマーレ(コミックシーモア) | 情報漏えい | 原因未公表 |
| 10月15日 | ソースネクスト(会員管理システム) | 情報漏えい | 脆弱性・外部接続機器(詳細未公表) |
| 10月15日 | エックスサーバー(sv8304、2026年10月15日) | DDoS攻撃によるアクセス障害 | 過負荷攻撃(DDoS) |
| 10月16日 | ファンケル・アテニア(通販サイト) | 情報漏えい | 原因未公表 |
| 10月16日 | ジャパン・アーツ(社員のGoogleアカウント) | 情報漏えい | フィッシング・端末の乗っ取り |
| 10月16日 | 日本郵政(ゆうゆうポイントサイト・ゆうID) | 情報漏えい | 正規認証情報の悪用 |
| 10月16日 | 日建学院(マンション管理センター事前確認講習システム) | 情報漏えい | 原因未公表 |
| 10月16日 | Astemo(データー共有クラウド環境) | 情報漏えい | 委託先・外部サービス経由 |
| 10月16日 | 日本経済新聞社(システム開発用クラウド) | 情報漏えい | 正規認証情報の悪用 |
| 10月16日 | 三井住友DSアセットマネジメント(投信直販ネット) | 業務停止 | 委託先・外部サービス経由 |
| 10月16日 | トレードワークス | 情報漏えい | 設定・管理の不備 |
| 10月16日 | エックスサーバー(sv2139、2026年10月16日) | DDoS攻撃によるアクセス障害 | 過負荷攻撃(DDoS) |
| 10月16日 | STANDS(Onboarding) | 改ざん・乗っ取り | 原因未公表 |
| 10月16日 | Studio(Web制作・CMS) | 情報漏えい | 自社実装の脆弱性 |
| 10月16日 | WASABI SWITCH | 情報漏えい | 正規認証情報の悪用 |
| 10月17日 | クリプトン・フューチャー・メディア(SONICWIRE・D2R) | 情報漏えい | 原因未公表 |
| 10月17日 | デジサポート(DIGYM) | 業務停止 | 原因未公表 |
| 10月17日 | 石川コンピュータ・センター(顧客向けサポートサイト) | 業務停止 | 原因未公表 |
| 10月17日 | Joshin | 情報漏えい | 原因未公表 |
| 10月17日 | リクルート(カーセンサーnet・C-MATCH) | 情報漏えい | 原因未公表 |
| 10月17日 | セカンドリテイリング | 業務停止 | 原因未公表 |
| 10月18日 | 足利市(斎場予約システム) | 情報漏えい | 原因未公表 |
| 10月18日 | 日本サッカー協会(JFA Passport) | 業務停止 | 原因未公表 |
| 10月18日 | エックスサーバー(sv13391、2026年10月18日) | DDoS攻撃によるアクセス障害 | 過負荷攻撃(DDoS) |
| 10月18日 | エックスサーバー(sv14346、2026年10月18日) | DDoS攻撃によるアクセス障害 | 過負荷攻撃(DDoS) |
| 10月18日 | エックスサーバー(sv2225、2026年10月18日) | DDoS攻撃によるアクセス障害 | 過負荷攻撃(DDoS) |
| 10月19日 | 芦屋学園(学内システム) | 業務停止 | 原因未公表 |
| 10月19日 | エンタッチ(リモートディテーリング事業) | 情報漏えい | 原因未公表 |
| 10月19日 | トラストバンク(ふるさとチョイス) | 情報漏えい | 原因未公表 |
| 10月19日 | 阪急阪神百貨店・H2Oリテイリング | 情報漏えい | 原因未公表 |
| 10月19日 | hokan(hokan出納) | 情報漏えい | 原因未公表 |
| 10月19日 | 日本貿易振興機構(JETRO) | 業務停止 | 原因未公表 |
| 10月19日 | リンクステーション(GETTIIS・Gettii-Lite) | 情報漏えい | 自社実装の脆弱性 |
| 10月19日 | LIXIL(L-ポケット) | 情報漏えい | 原因未公表 |
| 10月19日 | ニフティ(回線申込・受付管理システム) | 情報漏えい | 原因未公表 |
| 10月19日 | 楽待(会員・加盟店アカウント) | 情報漏えい | 正規認証情報の悪用 |
| 10月19日 | ソフトバンク(My SoftBank) | 業務停止 | 原因未公表 |
| 10月19日 | スクウェア・エニックス(スクウェア・エニックス アカウント) | 改ざん・乗っ取り | 正規認証情報の悪用 |
| 10月19日 | ユミルリンク(メール配信サービス) | 情報漏えい | 脆弱性・外部接続機器(詳細未公表) |
| 10月19日 | ジグザグ(WorldShopping) | 情報漏えい | 脆弱性・外部接続機器(詳細未公表) |
| 10月19日 | Z会(Z-IDシステム) | 情報漏えい | 原因未公表 |
| 10月20日 | アイドマ・ホールディングス(ママワークス) | 情報漏えい | 設定・管理の不備 |
| 10月20日 | 富士急ハイランド(公式アプリ・CLUBフジQ) | 情報漏えい | 正規認証情報の悪用 |
| 10月20日 | フジテレビジョン | 情報漏えい | 原因未公表 |
| 10月20日 | Globee(abceed) | 情報漏えい | 設定・管理の不備 |
| 10月20日 | GoWebクラウド(GoWeb) | 情報漏えい | 原因未公表 |
| 10月20日 | 博報堂(住宅省エネ2024キャンペーン事務局の申請システム) | 情報漏えい | 原因未公表 |
| 10月20日 | 喜月堂セレオ | 情報漏えい | 原因未公表 |
| 10月20日 | 日本電気(NEC) | 情報漏えい | 委託先・外部サービス経由 |
| 10月20日 | オトトイ(OTOTOY) | 情報漏えい | 脆弱性・外部接続機器(詳細未公表) |
| 10月20日 | クオリティソフト株式会社(IT資産管理クラウド「ISM CloudOne」第2サーバー) | 業務停止 | 自社実装の脆弱性 |
| 10月20日 | たまのや | 情報漏えい | 原因未公表 |
| 10月20日 | エックスサーバー(sv14213、2026年10月20日) | DDoS攻撃によるアクセス障害 | 過負荷攻撃(DDoS) |
| 10月20日 | 幼児活動研究会 | 情報漏えい | 原因未公表 |
| 10月21日 | イオン(グループ各社の一部Webサイト) | 業務停止 | 原因未公表 |
| 10月21日 | ラクスライトクラウド(ブラストメール) | 情報漏えい | 原因未公表 |
| 10月21日 | デジタルアーツ(クラウド6サービス) | 情報漏えい | 正規認証情報の悪用 |
| 10月21日 | フューチャーショップ(futureshop運用サーバー、2026年10月21日) | 業務停止 | 原因未公表 |
| 10月21日 | GMOインターネット(お名前.com デスクトップクラウド) | 情報漏えい | 原因未公表 |
| 10月21日 | JFEケミカル | 情報漏えい | 原因未公表 |
| 10月21日 | 三重県(健康づくり応援サイト) | 改ざん・乗っ取り | 原因未公表 |
| 10月21日 | モニタス(アンケートサイト「Qzoo」) | 情報漏えい | 自社実装の脆弱性 |
| 10月21日 | PingCAP(日本国内の顧客情報) | 情報漏えい | 正規認証情報の悪用 |
| 10月21日 | Sally(音声通話アプリ「ウズ」の問い合わせ管理システム) | 情報漏えい | 正規認証情報の悪用 |
| 10月21日 | 新菱冷熱工業 | 業務停止 | 原因未公表 |
| 10月21日 | ティエスエスリンク(企業サイト・製品サポートサイト) | 情報漏えい | 機器・ソフトウェアの脆弱性 |
| 10月21日 | バリュエンスジャパン(「なんぼや」のオンライン買取システム) | 情報漏えい | 原因未公表 |
| 10月22日 | カプコン(CAPCOM ID) | 情報漏えい | 原因未公表 |
| 10月22日 | 一関市(いちのせきメール) | 情報漏えい | 委託先・外部サービス経由 |
| 10月22日 | KOMOJU(決済・CRMシステム) | 情報漏えい | 脆弱性・外部接続機器(詳細未公表) |
| 10月22日 | レベルエンター(AI採点・添削サービス「AI.R-Scorer」) | 情報漏えい | 原因未公表 |
| 10月22日 | ネットプロテクションズ(NP後払い) | 情報漏えい | 原因未公表 |
| 10月22日 | Free Standard(シップスの通販サイト「SHIPS CYCLE MARKET」) | 情報漏えい | 委託先・外部サービス経由 |
| 10月22日 | スマートニュース(ニュースアプリ「SmartNews」のサーバー環境) | 業務停止 | 脆弱性・外部接続機器(詳細未公表) |
| 10月22日 | システムファイブ(EC連携システム) | 情報漏えい | 委託先・外部サービス経由 |
| 10月22日 | テクノヒル(1FEdu) | 情報漏えい | 原因未公表 |
| 10月22日 | ストラテジックマーケティング(覆面調査・モニターサイト「とくモニ!」) | 情報漏えい | 原因未公表 |
| 10月22日 | バルテック(MOT・POS等のサービス) | 情報漏えい | 機器・ソフトウェアの脆弱性 |
| 10月23日 | 日本成令(投資情報サイト「AI Lab 225」) | 情報漏えい | 原因未公表 |
| 10月23日 | アンドエスティHD(業務サーバー) | 情報漏えい | 原因未公表 |
| 10月23日 | Commerble(ECプラットフォーム「Commerble」のテナント環境) | 情報漏えい | 設定・管理の不備 |
| 10月23日 | グッドスマイルカンパニー(「グッドスマイルカンパニー公式ショップ」) | 情報漏えい | 脆弱性・外部接続機器(詳細未公表) |
| 10月23日 | NEXCO東日本(高速道路情報サイト「ドラとら」) | 情報漏えい | 原因未公表 |
| 10月23日 | 日本瓦斯(ニチガス)(顧客向けアプリ・Webサービス「マイニチガス」) | 情報漏えい | 自社実装の脆弱性 |
| 10月23日 | パナソニック オペレーショナルエクセレンス(人事情報の外部生成AIへのアップロード) | 情報漏えい | 内部からの持ち出し・規程違反 |
| 10月23日 | Tokio Marine X少額短期保険(契約管理システム) | 業務停止 | 原因未公表 |
| 10月23日 | トレジャー・ファクトリー(出張買取・トレファク引越の案件管理システム) | 情報漏えい | 脆弱性・外部接続機器(詳細未公表) |
| 10月23日 | バリューデザイン(ハウス電子マネー発行サービス「Value Card」) | 情報漏えい | 脆弱性・外部接続機器(詳細未公表) |
| 10月24日 | チャリ・ロト(競輪・オートレース投票サービス「チャリロト」アプリ) | 情報漏えい | 脆弱性・外部接続機器(詳細未公表) |
| 10月24日 | イグレックス(メール配信サービス「ワイメール」) | 資源の悪用・踏み台 | 原因未公表 |
| 10月26日 | バンダイロジパル(「一番くじONLINE」の配送情報) | 情報漏えい | 正規認証情報の悪用 |
| 10月26日 | ディアケア(看護情報サイト「ディアケア」「ディアケア プレミアム」) | 改ざん・乗っ取り | 委託先・外部サービス経由 |
| 10月26日 | ドトールコーヒー(従業員・退職者の個人データを保存するシステム) | 情報漏えい | 原因未公表 |
| 10月26日 | 古河電工パワーシステムズ(防災製品部の出荷管理用Webシステム) | 情報漏えい | 原因未公表 |
| 10月26日 | ギフティ(ギフティグループ連結子会社。eギフト発行に係るシステムの一部) | 金銭の窃取 | 脆弱性・外部接続機器(詳細未公表) |
| 10月26日 | Gunosy(社内業務用アカウント) | 情報漏えい | 正規認証情報の悪用 |
| 10月26日 | 楽天グループ(楽天トラベル・多言語予約サイト) | 情報漏えい | 原因未公表 |
| 10月26日 | 楽天グループ(楽天トラベル 海外ホテル予約サイトの一部ページ・多言語予約サイト) | 情報漏えい | 原因未公表 |
| 10月26日 | ソニックムーブ(LINE連携基盤「COMSBI エンタープライズ基盤」) | 情報漏えい | 正規認証情報の悪用 |
| 10月26日 | スタークス株式会社 | 情報漏えい | 原因未公表 |
| 10月26日 | ヤクルト本社(公式ホームページ) | 情報漏えい | 原因未公表 |
| 10月26日 | 読宣WEST(四国支社のウェブサイト・折込チラシ配達サービス「ヨミポスト」) | 情報漏えい | 原因未公表 |
| 10月27日 | ブシロード(『バンドリ!アワーノーツ』のCBT応募者・カスタマーサポート利用者情報) | 情報漏えい | 委託先・外部サービス経由 |
| 10月27日 | 千葉県教育委員会(県立高校7校の学校用メールアカウント) | 資源の悪用・踏み台 | 原因未公表 |
| 10月27日 | ベーシック | 情報漏えい | 自社実装の脆弱性 |
| 10月27日 | 日本貿易振興機構(JETRO) | 情報漏えい | 委託先・外部サービス経由 |
| 10月27日 | MICIN(オンライン診療サービス「クロンオンライン診療」) | 情報漏えい | 正規認証情報の悪用 |
| 10月27日 | スマートシェア(SNSキャンペーンツール「OWNLY」) | 情報漏えい | 自社実装の脆弱性 |
| 10月27日 | ソニーネットワークコミュニケーションズ(So-net会員データベース) | 情報漏えい | 原因未公表 |
| 10月28日 | アララ(メール配信サービス「アララ メッセージ」) | 情報漏えい | 原因未公表 |
| 10月28日 | 大学コンソーシアム大阪 | 情報漏えい | 自社実装の脆弱性 |
| 10月28日 | コックス(時計修理の委託先) | 業務停止 | 原因未公表 |
| 10月28日 | DIRIGIO(モバイルオーダー基盤「PICKS」) | 情報漏えい | 原因未公表 |
| 10月28日 | ゲームトレード(ゲームアカウント売買サイト「ゲームトレード」) | 情報漏えい | 原因未公表 |
| 10月28日 | ジェネリック製薬(通販・配送委託先の倉庫管理システム) | 情報漏えい | 委託先・外部サービス経由 |
| 10月28日 | H2INT(PCゲームキー販売ストア「DIRECT GAMES」) | 情報漏えい | 原因未公表 |
| 10月28日 | 花キューピット(「インターネット花キューピット」「ビジネス花キューピット」) | 情報漏えい | 原因未公表 |
| 10月28日 | 阪和興業(インドネシア子会社PT. HANWA STEEL SERVICE INDONESIA) | 業務停止 | ランサムウェア(侵入経路未公表) |
| 10月28日 | 日本航空・日本トランスオーシャン航空(Amadeus旅客サービスシステム) | 情報漏えい | 委託先・外部サービス経由 |
| 10月28日 | 労働者健康安全機構 岐阜産業保健総合支援センター | 情報漏えい | 原因未公表 |
| 10月28日 | 十文字学園女子大学 | 情報漏えい | 原因未公表 |
| 10月28日 | ソニー生命保険(お客さまWEBサービスなどのシステム) | 情報漏えい | 原因未公表 |
| 10月28日 | STORiiY(化粧品通販・配送委託先の倉庫管理システム) | 情報漏えい | 委託先・外部サービス経由 |
| 10月28日 | TBSグロウディア(通販サイト「TBSショッピング」の会員情報) | 情報漏えい | 委託先・外部サービス経由 |
| 10月28日 | モイ(ライブ配信サービス「ツイキャス」) | 情報漏えい | 原因未公表 |
| 10月29日 | 全日本空輸(委託先アマデウスの旅客サービスシステム) | 情報漏えい | 委託先・外部サービス経由 |
| 10月29日 | クラブネッツ(CNポイントのサテライトシステム) | 情報漏えい | 原因未公表 |
| 10月29日 | 料理王国(料理王国ウェブマガジン) | 情報漏えい | 原因未公表 |
| 10月29日 | ELESTYLE(OneQR・elepayの加盟店管理システム) | 情報漏えい | 自社実装の脆弱性 |
| 10月29日 | フォレステック(運用・保守を受託するシステム) | 情報漏えい | 原因未公表 |
| 10月29日 | グッズ(バイク用品の旧通販サイト「goods-co.net」) | 情報漏えい | 原因未公表 |
| 10月29日 | アイリスプラザ(公式通販サイト「アイリスプラザ」) | 業務停止 | 原因未公表 |
| 10月29日 | 日本郵便(国際郵便マイページのメールマガジン配信委託先) | 情報漏えい | 委託先・外部サービス経由 |
| 10月29日 | 松屋フーズ(松屋公式アプリ・ホームページ) | 情報漏えい | 原因未公表 |
| 10月29日 | MONO Investment(資産運用相談サービス「投資のコンシェルジュ」) | 情報漏えい | 原因未公表 |
| 10月29日 | NEL(推し購買プラットフォーム「osina」) | 情報漏えい | 機器・ソフトウェアの脆弱性 |
| 10月29日 | NTTスマイルエナジー(太陽光発電遠隔監視サービス「エコめがね」) | 情報漏えい | 原因未公表 |
| 10月29日 | 医薬品医療機器総合機構(医療機器WEB申請プラットフォーム「DWAP」) | 業務停止 | 脆弱性・外部接続機器(詳細未公表) |
| 10月29日 | ソラシドエア(委託先アマデウスの旅客サービスシステム) | 情報漏えい | 委託先・外部サービス経由 |
| 10月29日 | スターフライヤー(委託先アマデウスの旅客サービスシステム) | 情報漏えい | 委託先・外部サービス経由 |
| 10月30日 | AIRDO(委託先アマデウスの旅客サービスシステム) | 情報漏えい | 委託先・外部サービス経由 |
| 10月30日 | 全日空商事(「選べるe-GIFT」への10月の再度の不正アクセス) | 業務停止 | 原因未公表 |
| 10月30日 | コアデ(オンラインくじサイト「はにくじランド」) | 情報漏えい | 脆弱性・外部接続機器(詳細未公表) |
| 10月30日 | エノテカ(ワイン通販サイト「エノテカ・オンライン」) | 改ざん・乗っ取り | 原因未公表 |
| 10月30日 | イープラス(フェス専用アプリ「FESアプリ」の管理システム) | 情報漏えい | 正規認証情報の悪用 |
| 10月30日 | Japanticket(予約販売システム「JapanTicket」の外部分析ツール) | 情報漏えい | 委託先・外部サービス経由 |
| 10月30日 | 熊本市(熊本城・中心商店街ARスタンプラリー) | 情報漏えい | 委託先・外部サービス経由 |
| 10月30日 | 経済産業省(会員制交流スペース「ベツナナ」の予約管理システム) | 情報漏えい | 委託先・外部サービス経由 |
| 10月30日 | 外務省(外部と接続するネットワーク) | 情報漏えい | 原因未公表 |
| 10月30日 | 良品計画(公式アプリ「MUJIアプリ」) | 情報漏えい | 原因未公表 |
| 10月30日 | 大原学園(教職員採用サイト・大原大学院大学のWebサイトほか) | 情報漏えい | 原因未公表 |
| 10月30日 | 岡谷鋼機(社員のメールアカウント) | 資源の悪用・踏み台 | 原因未公表 |
| 10月30日 | 両備システムズ(健診予約システム「AITEL」) | 情報漏えい | 正規認証情報の悪用 |
| 10月30日 | ティータイム(ゴルフスクール検索サイト「ゴルフスクールガイド」) | 情報漏えい | 脆弱性・外部接続機器(詳細未公表) |
| 10月30日 | 東急不動産(GREEN CROSS PARK公式サイトほか管理ウェブサイト) | 情報漏えい | 機器・ソフトウェアの脆弱性 |
| 10月30日 | Vook(映像クリエイター向けサービス「Vook」) | 情報漏えい | 機器・ソフトウェアの脆弱性 |
| 10月31日 | クラブツーリズム(インターネット予約システム) | 情報漏えい | 原因未公表 |
| 10月31日 | NTTデータ(社債購入者向けサービス「STdirectServices」の委託先SaaS) | 情報漏えい | 委託先・外部サービス経由 |
| 10月31日 | GMOペイメントゲートウェイ(ライフカード向けイシュイングサポートサービス) | 情報漏えい | 原因未公表 |
集計の方法
- 対象:当社が記録している国内の事例のうち、当事者の公表日が2026年10月1〜31日のもの。記録は11月11日時点です。
- 被害の種類・侵入経路・業種:当事者の公表文の記載から分類しています。原因を公表していない事例は「原因未公表」としています。
- 同じ事件でも、当事者ごと・公表ごとに別の事例として数えています(委託先の事件を複数の会社が公表した場合や、サーバーごとの公表)。
- 各事例の内容と出典は、国内の事例まとめで確かめられます。
出典・参考資料
- アララ|メール配信サービス「アララ メッセージ」に関する公表(2026-10-28)
- ユミルリンク|メール配信サービスに関する公表(2026-10-19)
- 良品計画|公式アプリ「MUJIアプリ」に関する公表(2026-10-30)
- ソースネクスト|会員管理システムに関する公表(2026-10-15)
- アドベンチャー|旅行予約サイト「skyticket」に関する公表(2026-10-08)
- カプコン|CAPCOM IDに関する公表(2026-10-22)
- ビーケー・ジャパン|バーガーキング公式アプリに関する公表(2026-10-15)
- 物語コーポレーション|「焼肉きんぐ」公式アプリに関する公表(2026-10-05)
- IPA(情報処理推進機構)|情報セキュリティ10大脅威2026 解説書[組織編](2026年3月)
- IPA(情報処理推進機構)|不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(2026年10月9日)
- CISA(米国サイバーセキュリティ・インフラストラクチャセキュリティ庁)ほか|#StopRansomware Guide(2023年9月版)
- NIST(米国国立標準技術研究所)|NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(Revision 4(ページ表示 2025年8月26日))
- IPA(情報処理推進機構)|安全なウェブサイト運営にむけて ~企業ウェブサイトのための脆弱性対応ガイド~(2021年3月)
- IPA(情報処理推進機構)|安全なウェブサイトの作り方 改訂第7版(2021年3月)
- 内閣サイバーセキュリティセンター(現 国家サイバー統括室)|DDoS攻撃への対策について(注意喚起)(令和7年(2025年)2月4日)
更新履歴
- 新規作成