会社の機器・業務ソフト・サイトの脆弱性一覧
2026.11.02 18:54 更新
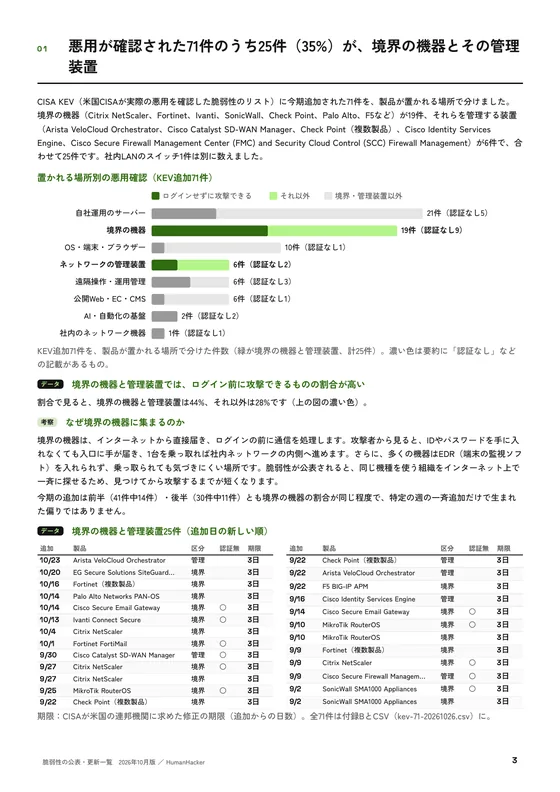
深刻度 緊急・高 / 直近30日の公表・更新53/83件
中・低など 28緊急・高 43
どの区分に、どの深刻度が多いか押すと一覧を絞り込み
| 区分 | 緊急 | 高 | 中 | 低 | 未評価 |
|---|---|---|---|---|---|
| 開発・運用 | |||||
| WordPress | |||||
| NAS | |||||
| VPN | |||||
| FW・UTM | |||||
| ルーター | |||||
| AIの道具 | |||||
| 遠隔管理 | |||||
| その他CMS | |||||
| 仮想化 |


公表・更新日別の件数直近14日
20日
21日
22日
423日
24日
25日
26日
127日
428日
229日
230日
931日
1日
52日
脆弱性の種類上位6種類
会社の機器・業務ソフト・サイトの脆弱性一覧(CVE・影響範囲・修正版)
公表・更新の新しい順です。一覧から選ぶと、概要・対象の製品・修正版・自社で確認することが出ます。「悪用確認のみ」で、今すぐ対応する件に絞れます。
83件中 20件を表示「解説あり」は記事で詳しく説明しています
一致する情報がありません。検索語や絞り込み条件を変えてください。
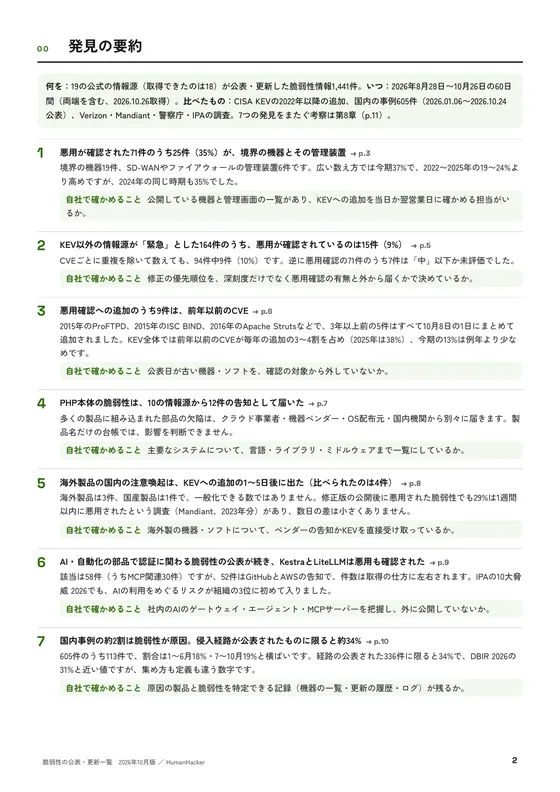
01区分別の脆弱性の傾向
直近30日に公表・更新された脆弱性は、開発・運用の基盤(31件)とWordPress(21件)が多く見られます。件数より、悪用確認の件数と、外から届く場所にあるかを先に見てください。
| 区分 | 公表・更新 | 緊急・高 | 悪用確認 | 件数の多い製品 |
|---|---|---|---|---|
| 開発・運用の基盤 | 31件 | 25件 | 1件 | Adobe ColdFusion / code.vikunja.io/api / TeamCity |
| WordPress | 21件 | 7件 | 0件 | Backstage / bookit(Liquid Web / StellarWP BookIt) / jetformbuilder |
| NAS・バックアップ | 9件 | 3件 | 0件 | Video Station / File Station 5 |
| VPN・リモートアクセス | 5件 | 4件 | 4件 | Connect Secure / WAVLINK WN536AX6-A / NetScaler |
| ファイアウォール・UTM | 4件 | 3件 | 3件 | Secure Firewall ASA Software and Cisco Secure FTD Software / WatchGuard Endpoint Security / PAN-OS |
| ルーター・スイッチ・無線 | 4件 | 4件 | 1件 | ASUS Router / VeloCloud Orchestrator |
| AIの道具 | 3件 | 2件 | 0件 | litellm |
| 遠隔管理・IT運用 | 2件 | 2件 | 1件 | Zohocorp ManageEngine Password Manager Pro / remote support |
| その他のCMS・EC | 2件 | 2件 | 1件 | Commerce and Magento / Youtube Gallery |
| 仮想化・サーバー基盤 | 1件 | 0件 | 1件 | VMware ESX |
| 業務アプリ(ERP・基幹) | 1件 | 1件 | 0件 | Oracle WebLogic Server |
| メール・共同作業 | 0件 | 0件 | 0件 | - |
02脆弱性の種類別の件数
題名と要約に含まれる語から、83件を脆弱性の種類に振り分けました。コード実行や認証の回避は、悪用されたときの影響が大きいため、深刻度と合わせて優先して確認します。
| 種類 | 件数 | どんな問題か |
|---|---|---|
| その他 | 53件 | 上のどれにも当てはまる語が題名・要約になかったもの。 |
| 認証・認可の回避 | 11件 | ログインや権限の確認をすり抜け、他の利用者になりすましたり、権限のない操作をしたりできる問題。 |
| XSS・インジェクション | 10件 | 入力した値がSQLやHTML・スクリプトとして解釈される問題。データベースの不正な操作や、画面への不正なスクリプトの埋め込み(XSS)につながります。 |
| ファイルの読み取り・上書き | 5件 | 想定外のパスを指定され、本来は読めないファイルの読み取りや上書きを許す問題(パストラバーサルなど)。 |
| コード実行 | 3件 | 攻撃者が用意したコードやコマンドを、サーバーや端末で実行される問題。乗っ取りや情報の持ち出しにつながります。 |
| サービス停止(DoS) | 1件 | 細工した入力でCPUやメモリを使い切らせ、サービスを止める問題(サービス拒否、DoS)。 |
03CVE・CVSS・KEVなど脆弱性情報の見方
脆弱性の情報は、識別番号・深刻度・影響範囲・修正版の4つを押さえると読めます。
- CVE
- 脆弱性ごとに振られる共通の識別番号。同じ脆弱性を、提供元・公的機関の告知が違っても同じ番号で探せます。
- CVSS・深刻度
- 脆弱性の深刻さを0〜10点で表す共通の評価基準です。多くの情報源は点数から「緊急・高・中・低」に区分します。点数だけでなく、外から届く場所に置いているか、該当する機能を使っているかで優先度を決めます。
- KEV
- 米国のCISAが公開している、実際に悪用が確認された脆弱性の一覧です。この一覧では「悪用確認」の印を付けています(直近30日で12件)。載っているものは優先して対応します。
- 国内注意喚起
- JPCERT/CCが出した注意喚起の対象の脆弱性に付けています。国内で使われている製品や、国内での攻撃の観測があるものです。
- 影響範囲・修正版
- 影響範囲は問題がある版、修正版は問題が直った版です。機器は系列(例:14.1・13.1)ごとに上げる先が違うので、使っている系列の修正版を提供元の告知で確かめます。
- 保守終了(EOL)
- 提供元が修正版を出さなくなる日です。保守が終わった系列は、脆弱性が見つかっても直らないため、入れ替えの予定を立てます。
04会社の機器・業務ソフトの脆弱性対策7項目
- 使っている機器・ソフトを一覧にする(製品名・版・置き場所・保守の会社)
- 外から届く場所に置いた物(VPN・ファイアウォール・公開サーバー)に印を付ける
- 悪用確認(米CISAのKEV)と国内の注意喚起(JPCERT/CC・IPA)が出た件から対応する
- 更新の手順と、止められる時間帯を前もって決めておく
- 保守が終わった系列を洗い出し、入れ替えの予定を立てる
- 機器のログを残し、注意喚起に出た痕跡を確かめられるようにする
- 保守の会社との連絡の決まり(誰が・いつまでに・何を確かめるか)を決める
よくある質問
どの脆弱性から対応すればよいですか?
悪用確認(米CISAのKEV)か、JPCERT/CC・IPAの注意喚起が出た件からです。一覧の「悪用確認のみ」で絞れます。外から届く場所にある機器(VPN・ファイアウォール)は特に先に確かめます。
Windowsの毎月の更新は載っていますか?
いいえ。パソコン・OS・ブラウザの更新は、毎月まとめて配られ、Microsoftや公的機関の告知で確かめられるため、この一覧には入れていません。
自社で使っている製品だけを見たいです。
検索欄に製品名やベンダー名(例:FortiGate、SharePoint)を入れると絞れます。区分のボタンや表のセルを押すと、区分と深刻度でも絞れます。
83件は、脆弱性の数ですか?
おおむね脆弱性の数です。同じ識別番号の告知は1件にまとめていますが、識別番号の付き方によっては同じ問題が別に数えられることがあります。
日別のグラフは、攻撃が起きた日ですか?
いいえ。提供元・公的機関が公表した日(無ければ更新した日)の件数です。攻撃の発生日や被害の件数ではありません。
集計方法・出典
- 取得元:HumanHackerの脆弱性の公表・更新一覧(米CISAのKEV、JPCERT/CC、JVN、CVE List、各社のセキュリティ告知)。2026/11/02 18:54 JST時点の保存データです。
- 対象:全体4,082件のうち、2026-10-04〜2026-11-02に公表・更新され、12の区分に振り分けられた83件。プログラミング言語のパッケージ(for Developers で扱うもの)、OS・パソコン・ブラウザ・スマホは含めません。
- 区分:製品名・ベンダー名・題名の語から機械的に振り分けています。どの区分にも当たらない記録は載せていません。
- 悪用確認は米CISAのKEVに載った番号、国内注意喚起はJPCERT/CCの注意喚起に載った番号で判定しています。
- 一覧は、取得したデータを機械的に整理したものです。記事は、提供元のアドバイザリや公的機関の注意喚起などの一次情報を確かめて書いています。