ママワークスで会員情報漏えいのおそれ|対象項目とパスワード変更
アイドマ・ホールディングスは10月20日、ママワークスの設定に脆弱性があり、第三者の不正アクセスで会員情報が漏えいした可能性があると公表しました。警察から会員リストとみられる情報の公開を知らされ、外部専門機関が10月1日に原因を特定しました。脆弱性は対応済みです。
対象となる情報やサービスへの影響が気になる方に向け、公式発表に基づく対応と確認先を整理します。以下の説明は各発表時点の内容です。
会員情報漏えいのおそれ
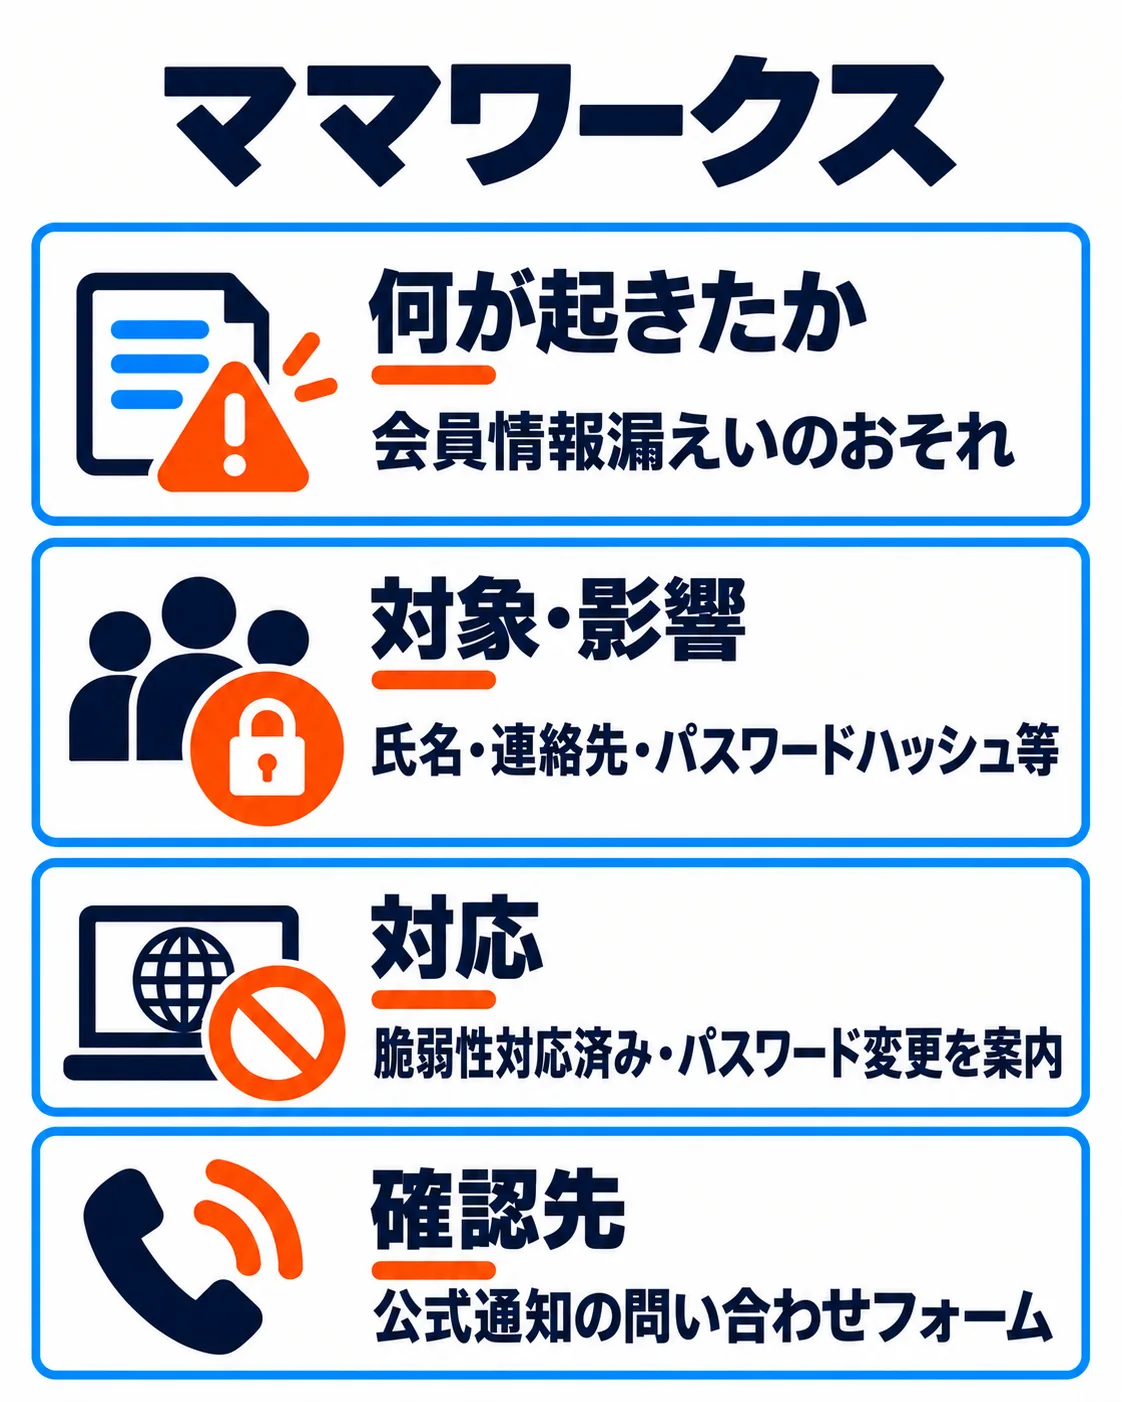
アイドマ・ホールディングスは10月20日、ママワークスの設定に脆弱性があり、第三者の不正アクセスで会員情報が漏えいした可能性があると公表しました。警察から会員リストとみられる情報の公開を知らされ、外部専門機関が10月1日に原因を特定しました。脆弱性は対応済みです。
公式はシステムの設定に脆弱性が存在し、第三者による不正アクセスを受けたと説明しています。具体的な設定項目、攻撃時期、悪用の技術的詳細は10月20日付通知では明らかにされていません。
対象情報と業務・サービスへの影響
氏名・ふりがな、生年月日、性別、電話番号、郵便番号・住所、メールアドレス、職歴、パスワードハッシュ等に漏えいの可能性があります。会員によって対象項目は異なり、全員の全項目が対象とは限りません。公式通知は対象件数を公表していません。10月20日時点で把握している範囲では不正利用・二次被害は確認していないとしています。
10月20日付通知にはサービス停止や業務復旧日時の記載はありません。会員に対してパスワード変更を案内しています。
公表された対応と利用者の確認先
警察からの連絡後に外部専門機関によるフォレンジック調査と侵入テストを行い、10月1日に原因を特定しました。脆弱性への対応を完了し、個人情報保護委員会へ報告、警察へ相談しています。
監視体制の強化、社内の管理体制の見直し、セキュリティ対策の強化を進めています。具体的な設定や製品名は公表されていません。
速やかなパスワード変更と、同一・類似のパスワードを利用する他サービスでの変更を案内しています。身に覚えのないメールやSMSに注意してください。問い合わせフォームは公式通知から案内されています。
企業が自社で確かめたい管理と連絡手順
自社の備えとして、情報の保存範囲とアクセス権限、事故時の連絡手順を点検してください。以下は公式発表の確認点を基にした自社向けの提案で、被害企業の未公表の対策を推測するものではありません。
システム設定の変更後に外部からの侵入テストを行っているかを確認してください。
パスワードハッシュを含む情報流出時の案内を準備しているかを確認してください。
会員総数を漏えい件数と混同せず対象者・項目を調査しているかを確認してください。
公式の案内:公式発表を確認する ↗

よくある質問
すべての会員の全情報が対象ですか?
パスワードはどうすればよいですか?
原因への対応は済んでいますか?
出典・参考資料
公式発表をもとに、対象情報・対応・問い合わせ先を確認しました。以下の資料で、公表時点の説明を確かめられます。
- 株式会社アイドマ・ホールディングス|10月20日付公式通知PDF(2026-10-20・事象・対象範囲・対応と確認先の根拠)
更新履歴
- 新規作成