IDAREの個人情報漏えい|12万9,659人の対象と残高・サービスの状況
IDAREの利用者と退会済みの方で、登録情報や残高への影響が気になる方へ。Fivotは10月13日、サポート等に使う外部ソフトウェアの脆弱性を悪用した情報取得を公表しました。対象情報とサービスの状況、必要な確認を整理します。
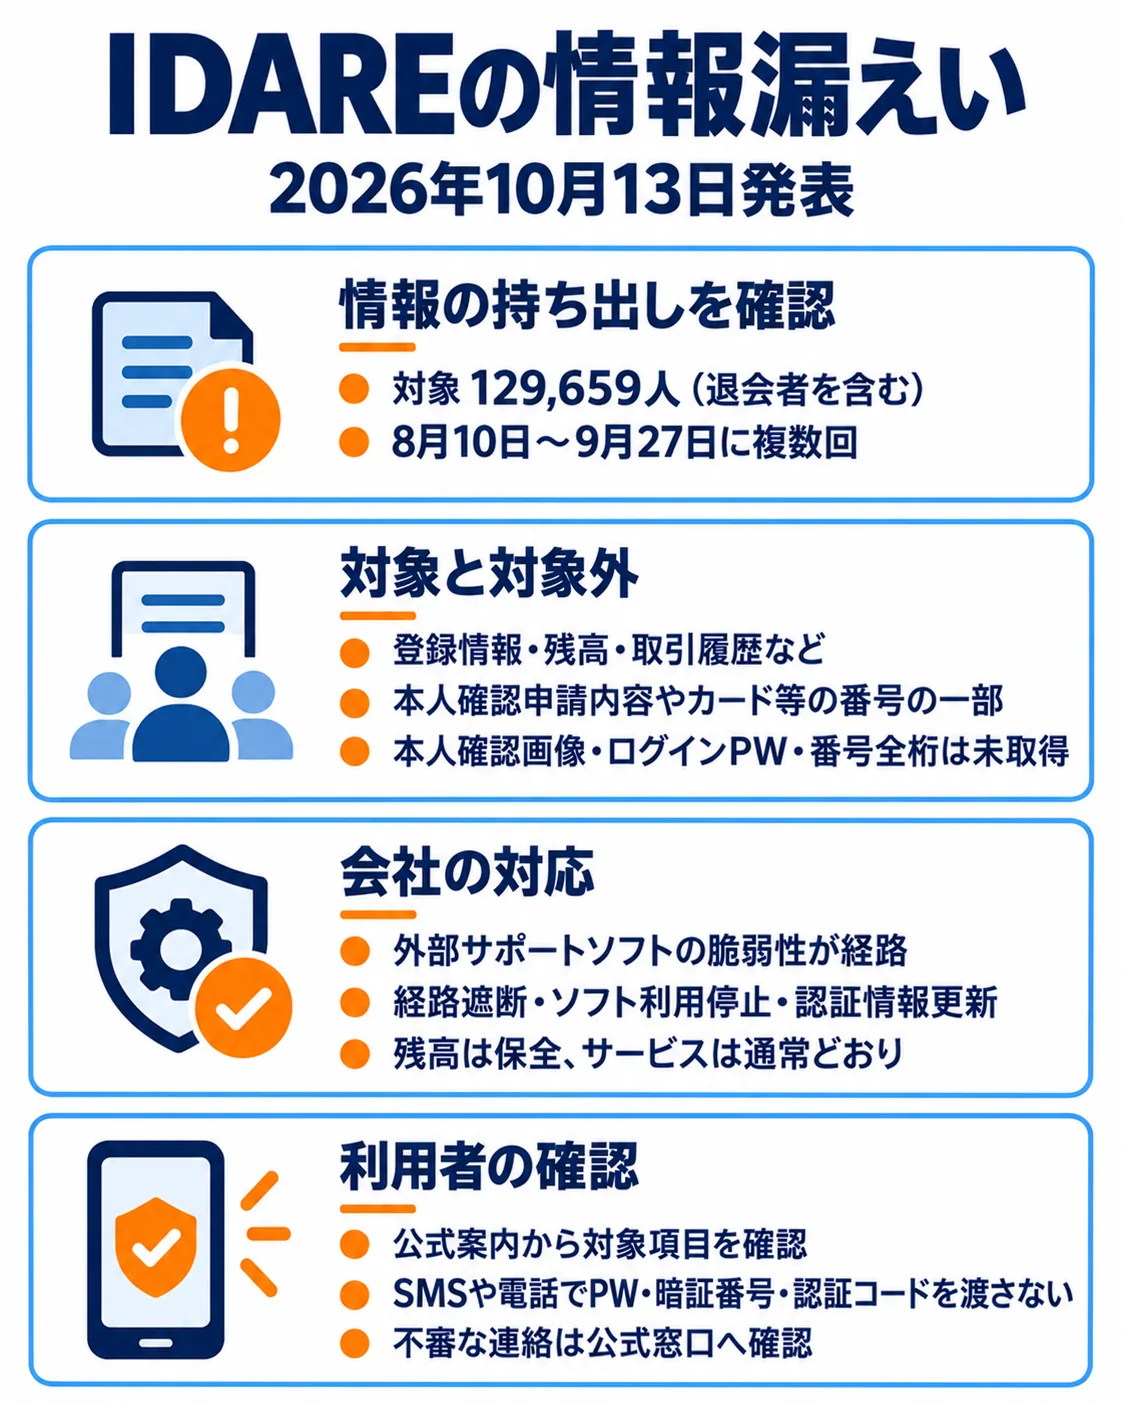
8月10日から9月27日に複数回の情報取得
カスタマーサポート等に導入した外部ソフトウェアの脆弱性を悪用され、8月10日から9月27日にかけて顧客情報が複数回取得されました。対象は退会者を含む12万9,659人です。
公表までに不正アクセス経路を遮断し、対象ソフトウェアの利用を終了しました。関連する認証情報も更新し、対象者へ個別に連絡しています。
取得された内容と対象外の情報
登録情報、残高、取引履歴などが漏えいし、一部には本人確認の申請内容やカード・銀行口座番号の一部も含まれます。情報の種類によって範囲が異なるため、対象者向けの個別連絡を確認してください。
本人確認画像、ログインパスワード、カードや銀行口座番号の全桁などは今回の取得対象ではないと説明しています。番号の一部が含まれることと、全桁の取得を混同しないことが大切です。
残高を保全し通常サービスを継続
ログインパスワードの漏えいや不正取引は確認されておらず、会社は残高を保全しています。サービスは通常どおり利用できると案内しています。
脆弱性情報の継続監視、アクセスログの監視・通知、第三者調査、情報管理体制の強化と研修を進める方針です。実施済みの経路遮断・利用終了と、今後進める対策を分けて確認します。
対象者へのメールと公式の問い合わせ先を確認
対象者に届くメールを確認し、相談はアプリ内の「お問い合わせ」または公式サイトから案内するフォームを利用してください。退会者も対象に含まれるため、利用を終了していても個別連絡を確認します。
電話やSMSでパスワード、暗証番号、認証コードを尋ねる連絡には応じないでください。自分への影響が不明な場合も、相手が示す連絡先ではなくアプリや公式フォームから確認してください。
企業が自社で確かめたい3点
サポート用ソフトウェアから顧客データベースへ参照できる範囲を確認する。
脆弱性情報の確認担当と利用停止・更新の判断手順を決める。
本人確認画像や決済情報を業務ツールから分離して管理する。

よくある質問
本人確認画像も取得されたのですか?
残高やサービスはどうなっていますか?
退会者も確認が必要ですか?
出典・参考資料
2026年10月13日付発表に関する保存済み調査に基づき、対象範囲と対応を整理しています。
- 株式会社Fivot|Fivot(キャッシュレスアプリIDARE) 公式発表(2026年10月13日付発表)(2026-10-13・本件の対象範囲・対応・案内の根拠)
更新履歴
- 新規作成