岩井コスモ証券向けシステムの不正アクセス|対象情報と不正注文の原状回復
岩井コスモ証券の取引サービスを使う方に向けて、顧客情報の漏えいと意図しない注文への対応を分け、10月21日までの説明と相談先を整理します。
不正アクセスの経緯と公表内容
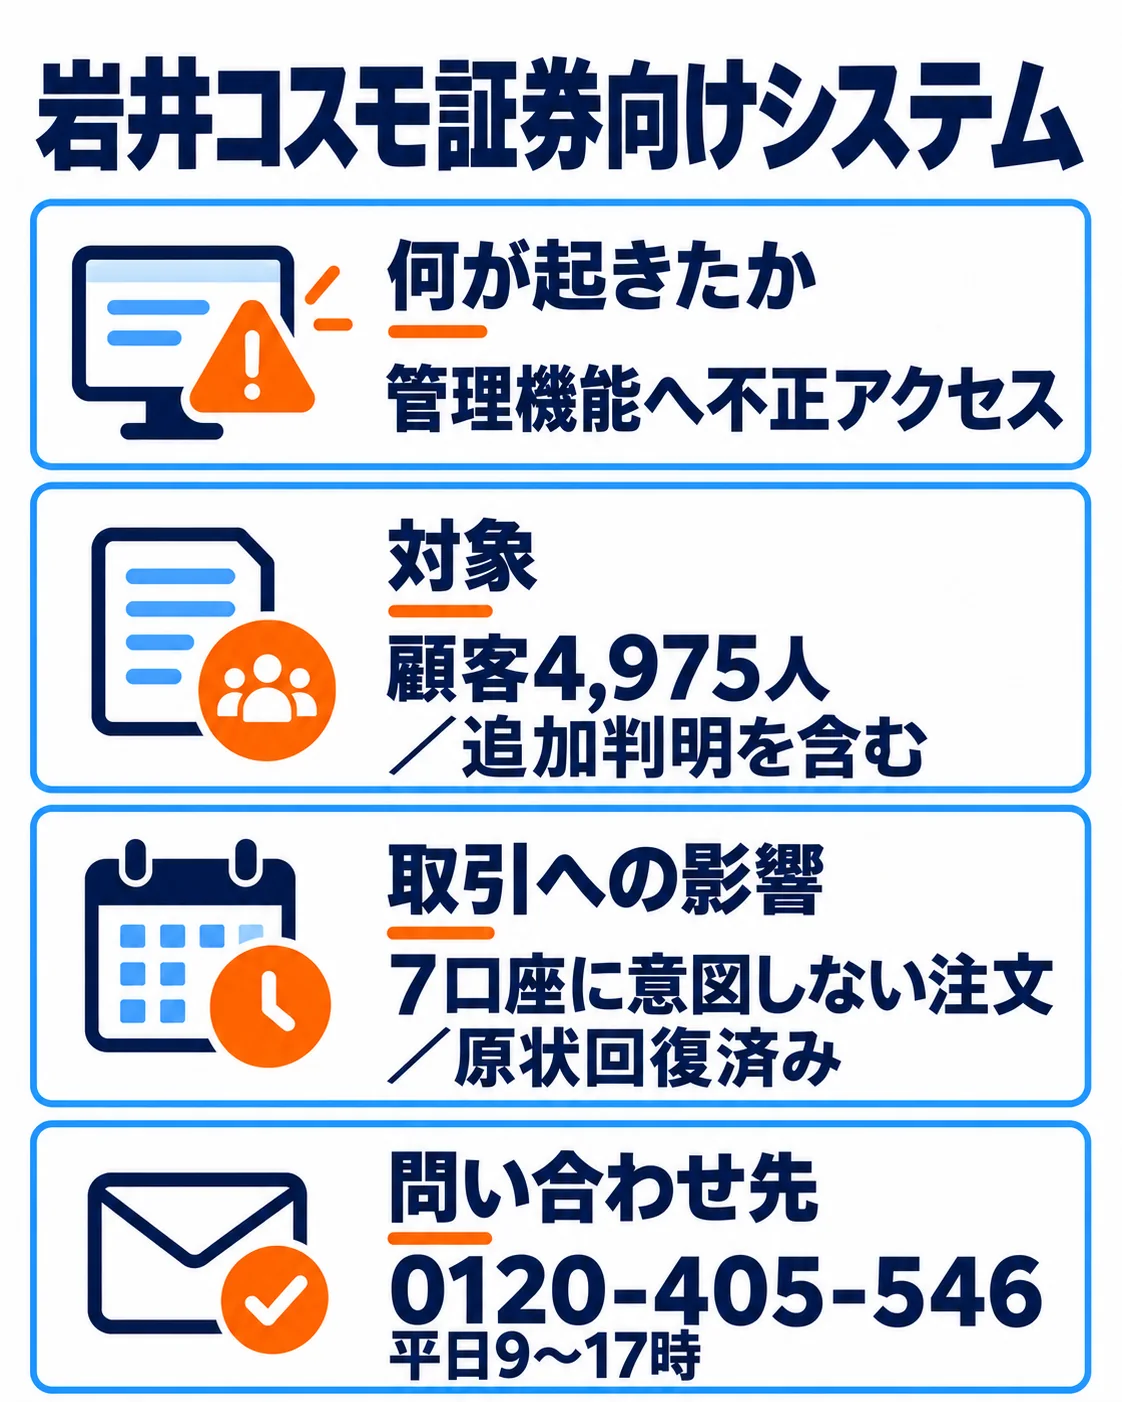
トレードワークスが提供する岩井コスモ証券向け取引システムで10月14日に不正アクセスが発生し、顧客4,975人の情報が漏えいしました。通常の顧客ログインとは別の管理機能の設定不備が悪用され、パスキー認証が突破されたものではないと説明されています。
10月21日の説明からAI使用の記述が削除されています。共同通信は、委託先から断定できないとの説明を受けたためと報じており、AI利用は未確認です。
対象情報とサービスへの影響
顧客4,975人の氏名・メールアドレス等が漏えいしました。初報の4,611人から再調査で364人が追加判明したもので、新たな侵害ではありません。取引暗証番号は含まれず、流出情報だけでログイン・取引はできないとしています。
10月20日の第2報では、10月14日の攻撃による7口座の意図しない注文を公表し、うち5口座で約定したと説明しています。全件を取引前の状態に戻す措置は完了し、顧客負担はありません。この不正取引に流出した個人情報は利用されておらず、インターネット取引は通常稼働と案内しています。
会社の対応と問い合わせ先
10月14日中に管理機能を停止し、不正な接続の無効化と攻撃元の通信遮断を実施しました。他の提供先金融機関も点検しています。第2報では原因箇所の特定・修正完了、管理機能のアクセス制限、通信遮断・ログイン異常検知・定時監視の強化を確認しました。
脆弱な箇所を再点検し、岩井コスモ証券と外部専門機関と連携して管理体制を強化する方針です。関係機関への攻撃情報の共有も進めます。
対象者には岩井コスモ証券から個別に報告しています。同社を装う電話やメールに注意し、お客さま相談室0120-405-546(平日9〜17時)へ確認してください。
企業が自社で確かめたいこと
同じ種類の情報やサービスを扱う企業では、次の確認事項を自社の管理方法と照らして点検してください。
顧客向けログインと管理機能の認証・認可をそれぞれ検査してください。
停止時に接続中のセッションも無効化できるようにしてください。
複数社へ提供する共通システムで、設定不備の横断点検を行ってください。

よくある質問
4,975人への増加は新たな攻撃ですか?
漏えいした情報で不正取引が行われましたか?
AIやパスキー突破による攻撃ですか?
出典・参考資料
2026年10月21日の岩井コスモ証券説明と同日の訂正報道をもとに、対象・対応・問い合わせ先を確認しています。
- 株式会社トレードワークス|公式発表・対応状況(2026-10-16・保存済み調査に記録された対象・対応・利用者案内の根拠)
- 株式会社トレードワークス|岩井コスモ証券の第2報(2026年10月20日)(2026-10-20・保存済み調査に記録された対象・対応・利用者案内の根拠)
- 株式会社トレードワークス|岩井コスモ証券の説明(10月21日・修正後)(2026-10-21・保存済み調査に記録された対象・対応・利用者案内の根拠)
- 共同通信|共同通信:AI攻撃と断定できず修正(10月21日)(2026-10-21・保存済み調査に記録された対象・対応・利用者案内の根拠)
更新履歴
- 新規作成