ニフティの不正アクセス|第二報で最大1万8,000件に絞り込み、対象を訂正
@nifty光に申し込んだ方に向けて、10月21日の第二報で絞り込まれた対象と、対象外へ訂正されたサービス・情報を整理します。
不正アクセスの経緯と公表内容
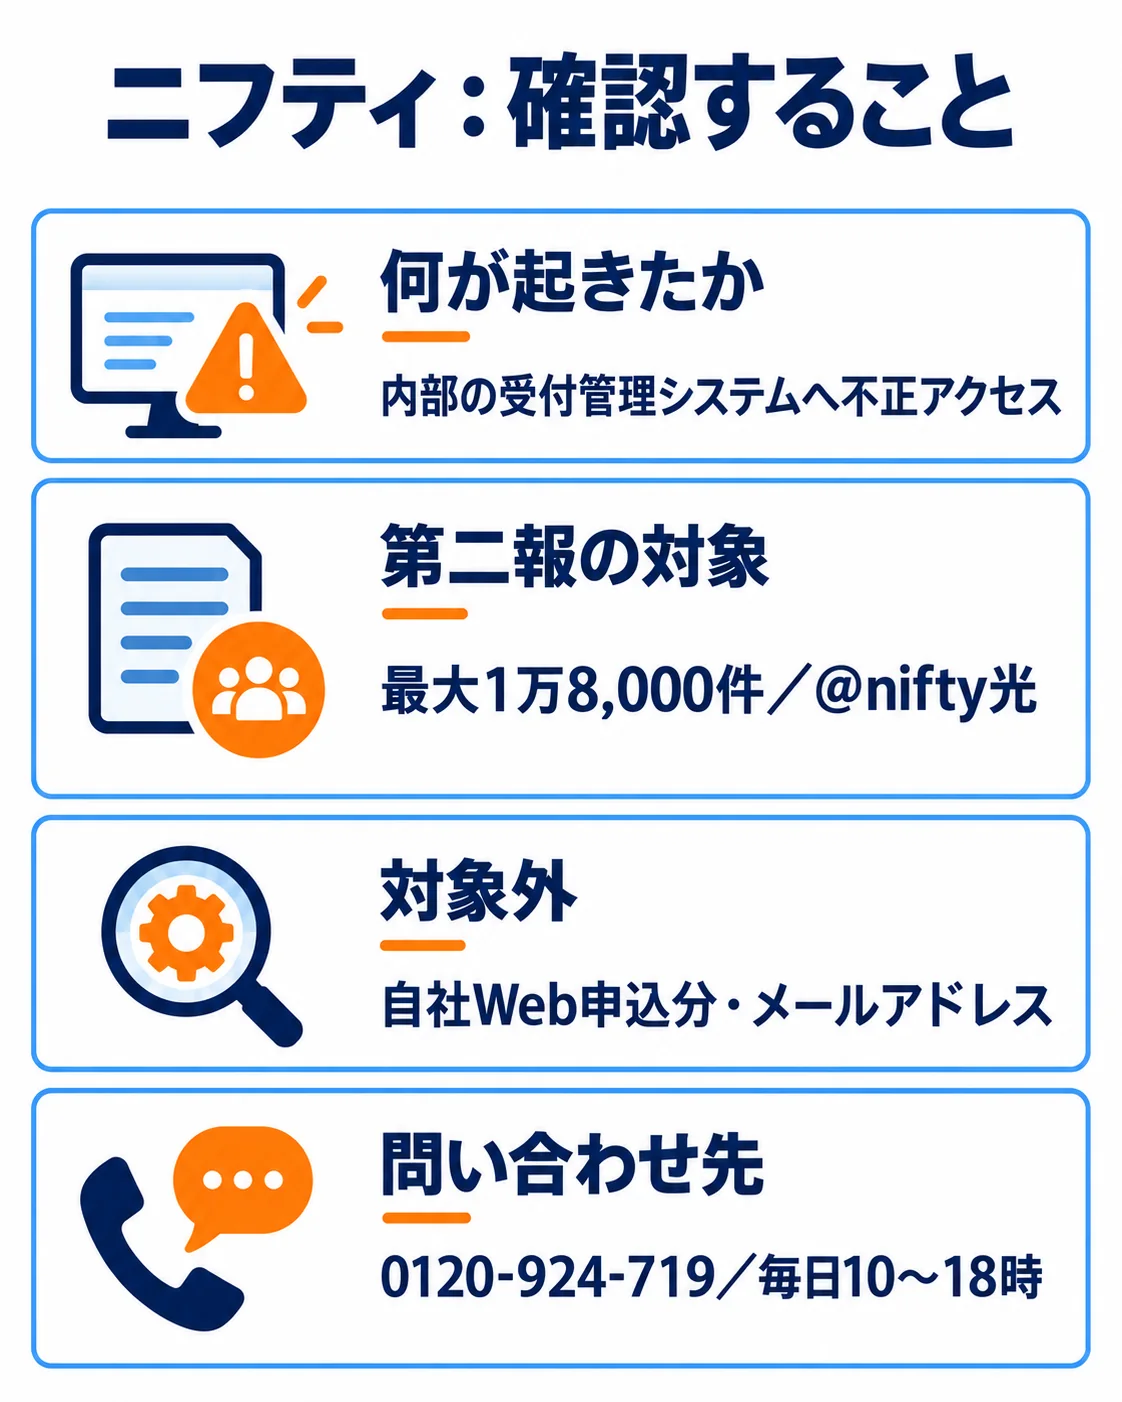
ニフティは10月21日の第二報で、回線申込・受付管理システムへの不正アクセスによる影響可能性を最大542,513件から最大18,000件へ絞り込みました。対象は@nifty光のみで、メールアドレスは対象外と訂正しています。10月19日の検知後に通信を遮断しており、外部専門機関と調査を継続しています。
10月21日の第二報では、具体的な原因は未公表です。影響を受けたのはニフティ側で情報を登録する管理用システムで、利用者向けWeb申込フォームとは異なります。
対象となる情報とサービスへの影響
最大18,000件に影響の可能性があります。対象は2019年以降の@nifty光申込者で自社Web申込分は対象外です。会員ID・氏名・性別・生年月日・住所・電話番号が対象となり得ます。@nifty MAX光・@nifty auひかりプラスとメールアドレスは対象外と訂正しています。パスワード・口座・カード情報は保有しておらず対象外です。
10月19日の第一報には、通信回線の停止や利用者向けWeb申込の停止について記載がありません。影響システムはニフティ側の受付管理用ツールです。
会社の対応と利用者の確認先
不正アクセス元との通信遮断と被害拡大防止の暫定対策を実施しています。外部専門機関と詳細調査を行い、個人情報保護委員会への報告手続きを進めています。
調査結果と外部専門家の助言を踏まえ、システムの対策と監視体制を強化する方針です。10月19日の第一報に具体的な技術構成や完了時期の記載はありません。10月21日の第二報でも外部専門機関と調査を継続し、セキュリティ体制強化と再発防止に努めると説明しています。
同社を装う不審なメール・電話・SMSに注意し、連絡内のURLで個人情報を入力しないよう案内しています。本件で暗証番号・パスワード・カード情報を個別に尋ねることはありません。専用ダイヤルは0120-924-719、毎日10時~18時(10月19日は20時まで)です。
企業が自社で確かめたい3点
同じ種類の情報やサービスを扱う企業では、次の3点を自社の管理方法と照らして点検してください。
顧客向け申込画面と内部の受付管理ツールを区別して、アクセス制御と監視の対象を把握しているかを確認してください。
保存する顧客情報の種類と期間を整理し、侵害時に対象を切り分けられるかを確認してください。
調査の進展に合わせ、確定情報と漏えいの可能性を分けて利用者へ伝えられるかを確認してください。

よくある質問
どの申込みが対象ですか?
メールアドレスやパスワードは対象ですか?
問い合わせ先はどこですか?
出典・参考資料
2026年10月21日の第二報を根拠に、対象範囲と対応を整理しています。
- ニフティ株式会社|公式発表(2026年10月21日)(2026-10-21・本文で示した対象・対応・確認先の根拠)
- ニフティ株式会社|ニフティの発表(2026年10月19日、第一報)(2026-10-19・本文で示した対象・対応・確認先の根拠)
更新履歴
- 新規作成