緊急対応サービス
不正アクセスや情報漏洩が疑われるときに、被害が起きているか、攻撃を受けやすい構成になっていないかを先に確かめます。契約の直後からアクセスログを解析し、会社名・ドメインから外部に公開している資産を洗い出します。
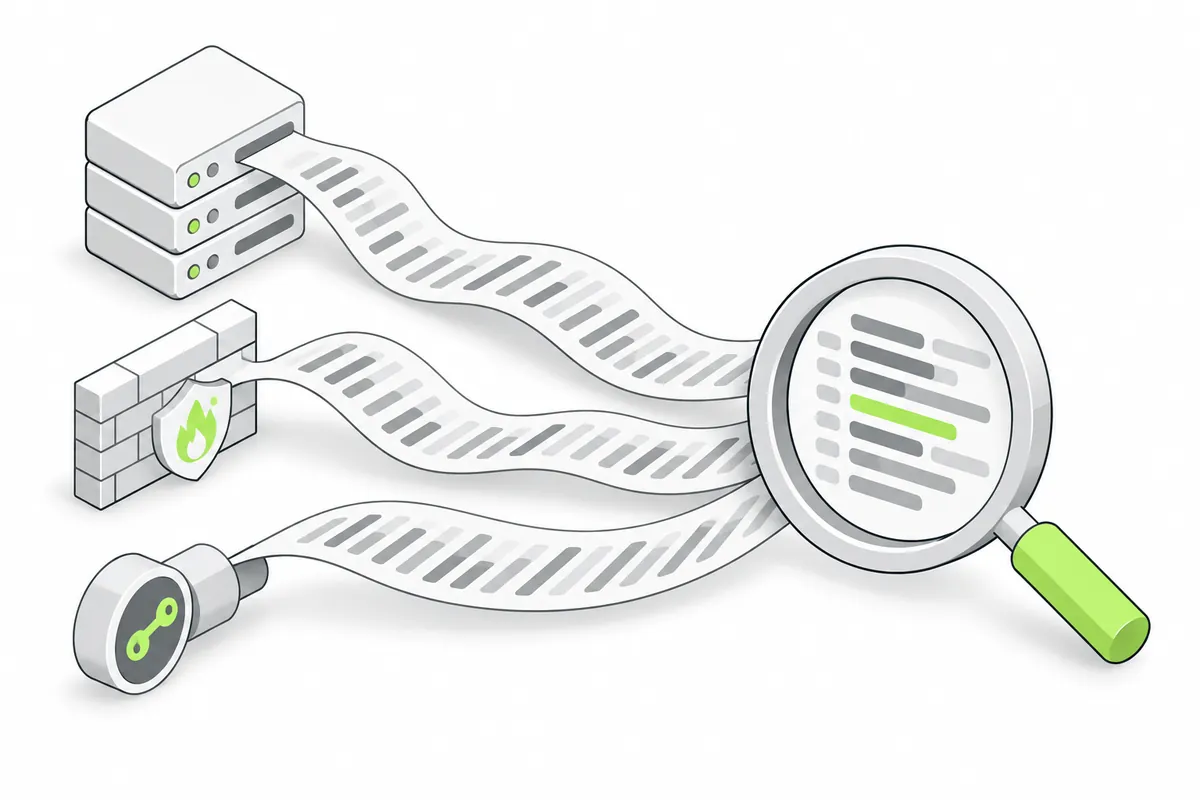
緊急対応で調べること
被害が疑われるときに、まず記録と公開資産を確かめます。詳しい調査、証拠保全、封じ込めなどの実作業は、その結果と状況を確認し、必要な範囲を別途取り決めます。
2つの業務を同時に進め、結果を「緊急対応の報告」にまとめます。
01
アクセス
ログ 解析 取得できるアクセス・認証・通信の記録を受け取り、不正なアクセスの兆候、影響の範囲の手がかり、追加で確かめる点を整理します。重大な兆候は、確認した時点で共有します。
主な確認・検討項目
- Web・WAF・VPN・認証の記録
- 不審なアクセスと時刻
- 記録の欠損と確認できない範囲
分かること・決めること
被害が起きている兆候があるか、どこを詳しく調べるべきかが分かります。
このサービスの実施手順
- 01
対象・期間と取得方法の合意
調べる記録と、受渡し・取扱いの条件を決める。
- 02
ログの受領と品質確認
記録の期間・項目・欠損を確認し、分析可能な範囲を把握する。
- 03
記録の整理と照合準備
異なる記録を対応づけて読めるように整理する。
- 04
攻撃・認証・通信の分析
複数の記録を照合し、不審な兆候と遮断状況を確認する。
- 05
判断と追加確認事項の整理
記録から分かることと、追加調査が必要なことを分ける。
- 06
分析結果の報告
対象範囲と根拠を示し、必要な対応を説明する。
02
ASM(アタック
サーフェス 管理) 会社名・ドメインから公開サイトや管理画面の候補を集め、自社の資産かどうかと公開状態を確認します。侵入の入口になりうる所を、対処の優先度とあわせて示します。
主な確認・検討項目
- 公開サイト・管理画面・VPN機器の候補
- 資産の帰属と管理担当
- 対処を急ぐ公開状態
分かること・決めること
侵入の入口になりうる公開資産と、先に閉じる所が分かります。
このサービスの実施手順
- 01
起点情報と確認範囲の整理
会社名やドメインを起点に、調べる対象と実施条件を定める。
- 02
公開資産の候補の収集
公開情報を調べ、関係するサイトやサービスの候補を集める。
- 03
資産の帰属と管理担当の確認
自社の資産かどうかを確かめ、未確認の候補と区別する。
- 04
公開状態の確認
確認対象の公開サービスと、設定上の懸念を把握する。
- 05
リスクと対応優先度の整理
資産の重要性と公開状態を踏まえ、対応すべき事項を整理する。
- 06
結果の報告と引継ぎ
確認した資産・リスクと、未確認事項を報告する。
緊急対応の進め方
ご連絡をいただいたら、起きていることを伺い、記録の受け取りと公開資産の確認を同時に始めます。
- 01
ご連絡と
状況の 聞き取り 起きていること、気付いた日時、影響が出ているシステムを伺います。着手の時期は、ご連絡をいただいた時点でご案内します。
- 02
記録の
受け取りと 解析 取得できるアクセス・認証・通信の記録を受け取り、解析を始めます。
- 03
公開資産の
確認 会社名・ドメインから公開資産の候補を集め、公開状態を確認します。
- 04
結果の
共有と 次の 対応の 整理 確認できた事実、未確認の事項、詳しい調査の要否をまとめてご説明します。
- 重大な兆候は、最終の報告を待たずに共有します。
- 記録が残っていない範囲は、確認できない事項として明記します。
報告の内容
確認できた事実と、確認できなかった事項を分けて報告します。社内・取引先への説明や、詳しい調査を依頼するかの判断に使えます。
表紙・実施の概要
報告書の最初に、対象・期間・進め方をまとめます。
- HumanHacker
Example株式会社 御中
緊急対応サービス
緊急対応 報告書
CONFIDENTIAL
- HumanHackerExample株式会社 御中|緊急対応 報告書
1.対応の概要
1.1 ご連絡の内容
10月21日 9時、ECサイトの管理画面で、覚えのない管理者アカウントが作られていることを担当者が確認した。
1.2 対象と実施内容
業務 対象 期間 アクセスログ解析 WAF・VPN・管理画面の記録(10/1〜10/21) 10/21〜10/24 ASM(アタックサーフェス管理) example.co.jp を起点とする公開資産 10/21〜10/23 1.3 前提と制約
提供を受けた記録の範囲で判断した。記録が残っていない期間は、確認できない事項として別に記載する。
CONFIDENTIALヒューマンハッカー株式会社2 / 5
- HumanHacker
- 01
状況の
報告 記録から確認できた兆候、時刻、影響の範囲の手がかりと、記録が無く確認できない事項をまとめます。
- HumanHackerExample株式会社 御中|緊急対応 報告書
2.状況の報告
不審なアクセス14件記録が無い期間3日影響の手がかり2件2.1 確認した兆候
時刻 記録 内容 判定 10/18 02:14 管理画面 海外のIPアドレスからのログイン成功 高 10/18 02:20 管理画面 管理者アカウントの作成 高 10/18 02:31 WAF 会員一覧の画面への連続アクセス 中 10/19 14:05 VPN 失敗が続いた後の認証成功 要確認 2.2 確認できない事項
- 10/10〜10/12 の管理画面の記録(保存容量の上限で上書き)
- 会員情報が外部に送られたかどうか(通信の記録が無い)
CONFIDENTIALヒューマンハッカー株式会社3 / 5
- 02
公開資産の
一覧 確認した公開資産と、対処を急ぐ公開状態を、優先度とあわせて示します。
- HumanHackerExample株式会社 御中|緊急対応 報告書
3.公開資産の一覧
3.1 公開資産と対処の優先度
資産 種類 状態 優先 admin.example.co.jp 管理画面 外部から到達できる 高 vpn.example.co.jp VPN装置 古い版のまま運用 高 shop.example.co.jp ECサイト 確認済み 低 old.example.co.jp 不明 帰属未確認 要確認 3.2 先に閉じる所
管理画面へのアクセス元を限定し、作られた管理者アカウントを止める。VPN装置は、保守会社と停止時間を調整して更新する。
CONFIDENTIALヒューマンハッカー株式会社4 / 5
- 03
次の
対応の 整理 詳しい調査・封じ込め・復旧の要否と、社内・取引先に説明するための要点をまとめます。
- HumanHackerExample株式会社 御中|緊急対応 報告書
4.次の対応の整理
4.1 次に決めること
項目 判断の材料 時期 詳しい調査の依頼 2.1 の兆候と、確認できない事項 すぐ 外部への届け出の要否 会員一覧への連続アクセス 社内で判断 会員・取引先への説明 確認できた事実と未確認の事項 調査の結果を受けて 4.2 社内・取引先への説明の要点
- 確認できた事実:管理画面への不正なログインと、管理者アカウントの作成
- 確認できていないこと:会員情報が外部に送られたかどうか
- 実施した対処:アクセス元の限定と、作られたアカウントの停止
CONFIDENTIALヒューマンハッカー株式会社5 / 5
ご準備いただくものと役割分担
まずは、お持ちの資料と確認できる範囲を共有してください。不足する情報、追加で必要な確認、提供方法を整理します。
- 01
起きていることと
連絡先 気付いた日時と内容、影響が出ているシステム、社内の担当者と委託先の連絡先。
- 02
取得できる
記録 Web・WAF・VPN・認証・通信のログ。消さずに残しておいてください。保存期間と取得方法は担当者と確認します。
- 03
会社名・
ドメイン 把握している公開サイトやサービス。公開資産の候補が自社のものかを確認いただきます。
お客様
- 記録の提供、担当者・委託先との調整、確認の対象と許諾の範囲の確認に協力する。
HumanHacker
- アクセスログ解析とASMを同時に進める。
- 重大な兆候を確認した時点で共有する。
- 確認した事実と未確認の事項、次の対応をまとめて報告する。
よくあるご質問
Q被害が確定していなくても依頼できますか。
被害が疑われる段階からご相談いただけます。記録の解析で、兆候があるか、追加の確認が必要かを判断します。
QAI攻撃リスク即点検サービスとの違いは何ですか。
即点検は、被害を受ける前に対策を急ぎたい企業向けです。緊急対応は、被害が疑われるときに、被害が起きているかを確かめることから始めます。
Q費用はどう決まりますか。
解析する記録の種類と期間、対象のドメイン・システムの数で変わります。初回のご相談は無料です。状況を伺ってからお見積もりします。
関連サービス
対策の相談、リスクの診断、システム改修のサービスをご紹介します。現在の課題や社内・既存ベンダーの体制に合わせて選べます。
 AI攻撃リスク即点検サービス会社名・ドメインから公開資産の候補を整理し、合意した範囲で公開状態を確認します。契約後は準備できたログから分析。ヒアリング・構成確認を並行し、リスクと対策の優先順位をまとめます。詳しく見る
 AI攻撃耐性ソリューションセキュリティアセスメントで構成・設定・管理状況を確認した後、ASM(アタックサーフェス管理)とアクセスログ解析を行います。確認したリスク、対策の優先順位とその根拠を診断レポート一式にまとめます。詳しく見る
 AI攻撃対応型システム改修支援既存の要求・要件、コード、業務への影響を踏まえ、改修計画から実装・結果確認まで支援します。詳しく見る
 AI攻撃耐性トータルソリューション上の