KOMOJUで約4,100件の個人データ流出、加盟店のシステム連携用認証情報も漏えい
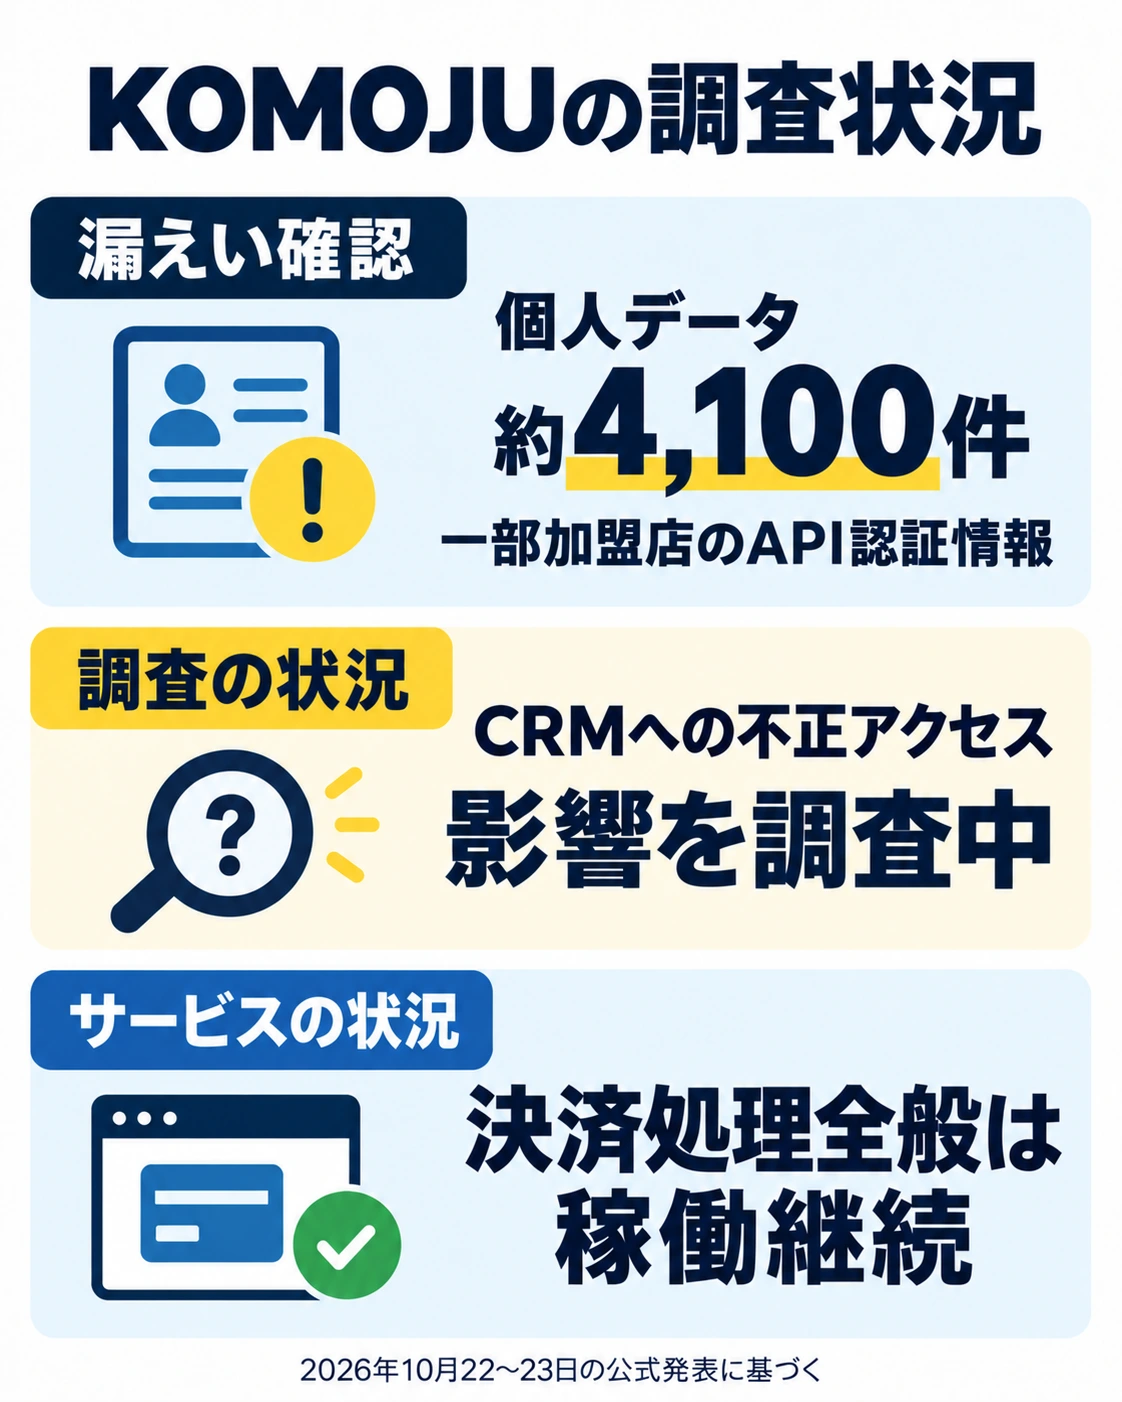
オンライン決済サービスのKOMOJUは2026年10月22日、不正アクセスによる個人データと一部加盟店の認証情報の漏えいを公表しました。決済処理全般は、安全確認を続けながら稼働しています。
KOMOJUの個人データと加盟店の認証情報への影響
同社によると、10月13日夕刻以降、実際のサービス提供とは別の「非本番環境」にあった脆弱性を悪用され、社内管理画面や一部システムへ不正ログインされました。
メールアドレスなど約4,100件の個人データの漏えいを確認しています。また、加盟店のシステムとKOMOJUをつなぐ際に認証に使う「API認証情報」も一部で漏えいし、該当加盟店へ個別連絡しています。
顧客情報を管理するCRMシステムにも不正アクセスがあり、その影響は調査中です。クレジットカード情報を保管するシステムは分離されており、同システムへの不正アクセスは確認されていません。
認証情報の更新に伴った一部決済への障害
10月14日早朝に検知し、同日午前に不正な経路を遮断しました。関連アカウントやログイン状態の無効化と、脆弱性の修正も行っています。
その後の認証情報更新で、一部の支払い手段に障害が生じました。購入者は、購入先やKOMOJUから届いた正規の案内を確認してください。
決済処理システム全般は、必要な安全確認と対応を行いながら稼働を継続しています。
| 時期 | 公表された影響 |
|---|---|
| 10月16日 | Shopify連携の更新でau PAY・楽天ペイ・Paidy・Naver Pay・BLIKが一時利用不可 |
| 10月18日 | セブン-イレブン決済の更新でバーコード表示に影響。対象購入者へ支払い方法を再案内 |
KOMOJU利用者と加盟店が確認すること
不正決済などの二次被害は、10月22日の報告時点では確認されていません。支払い状況が分からない場合は、再度支払う前に、購入先へ注文と決済の状態を確認してください。
API認証情報について連絡を受けた加盟店は、個別案内に従って更新状況とシステム連携を確認します。KOMOJUはメールでパスワードや認証情報を尋ねることはないと案内しています。
不審な連絡を受けた場合や、身に覚えのない支払いがある場合は、通知・注文番号などの記録を保管して相談してください。本件専用窓口はsecurity-contact@komoju.comです。偽サイトへ入力したパスワードは、正規のサービス側で変更してください。
企業が点検したい非本番環境と決済連携
自社では、開発・検証用の環境から管理画面へ接続できる範囲と、認証情報の保管方法を確認することを当社は提案します。
認証情報を無効化・更新する際は、店舗側の連携と、購入者が支払いを完了するまでの処理を合わせて点検してください。安全確保とともに、影響する購入者へ案内する準備も必要です。
よくある質問
対象範囲とサービスの状況、利用者の確認先を整理します。
KOMOJUのカード情報は漏えいしましたか?
約4,100件には加盟店の認証情報も含まれますか?
支払いのバーコードが表示されない場合は?
出典・参考資料
10月23日に公式発表の本文を確認しました。
- 株式会社KOMOJU|公式発表(2026-10-22)(2026-10-22)
- 株式会社KOMOJU|公式報告書(2026-10-22)(2026-10-22)