八十二長野銀行のメール侵害|個人34名・法人627社などの対象と確認先
株式会社八十二長野銀行の発表を受け、自分や関係先の情報への影響が気になる方に向けて、対象範囲、対応状況、公式の確認先を順に整理します。
2026年10月19日の第2報(21:00 JSTまでに公表された情報)を基準に、確認された事実と漏えいのおそれを区別します。
正規の認証機能を悪用したフィッシング
八十二長野銀行は10月8日に公表した職員メールアカウント侵害について、10月19日の第2報で影響範囲を個人34名、法人627社、その他11機関と特定しました。過去に業務上の接点があった海外企業を装うフィッシングメールを職員1名が受信し、認証操作をしたことが起点です。口座情報・暗証番号の漏えいは確認されていません。
過去に業務上の接点があった海外企業を装い、正規の認証機能を悪用するフィッシングメールを職員1名が受信して認証操作を行ったと説明しています。認証方式や悪用機能の詳細は第2報でも公表されていません。
個人・法人・機関別に特定された影響範囲
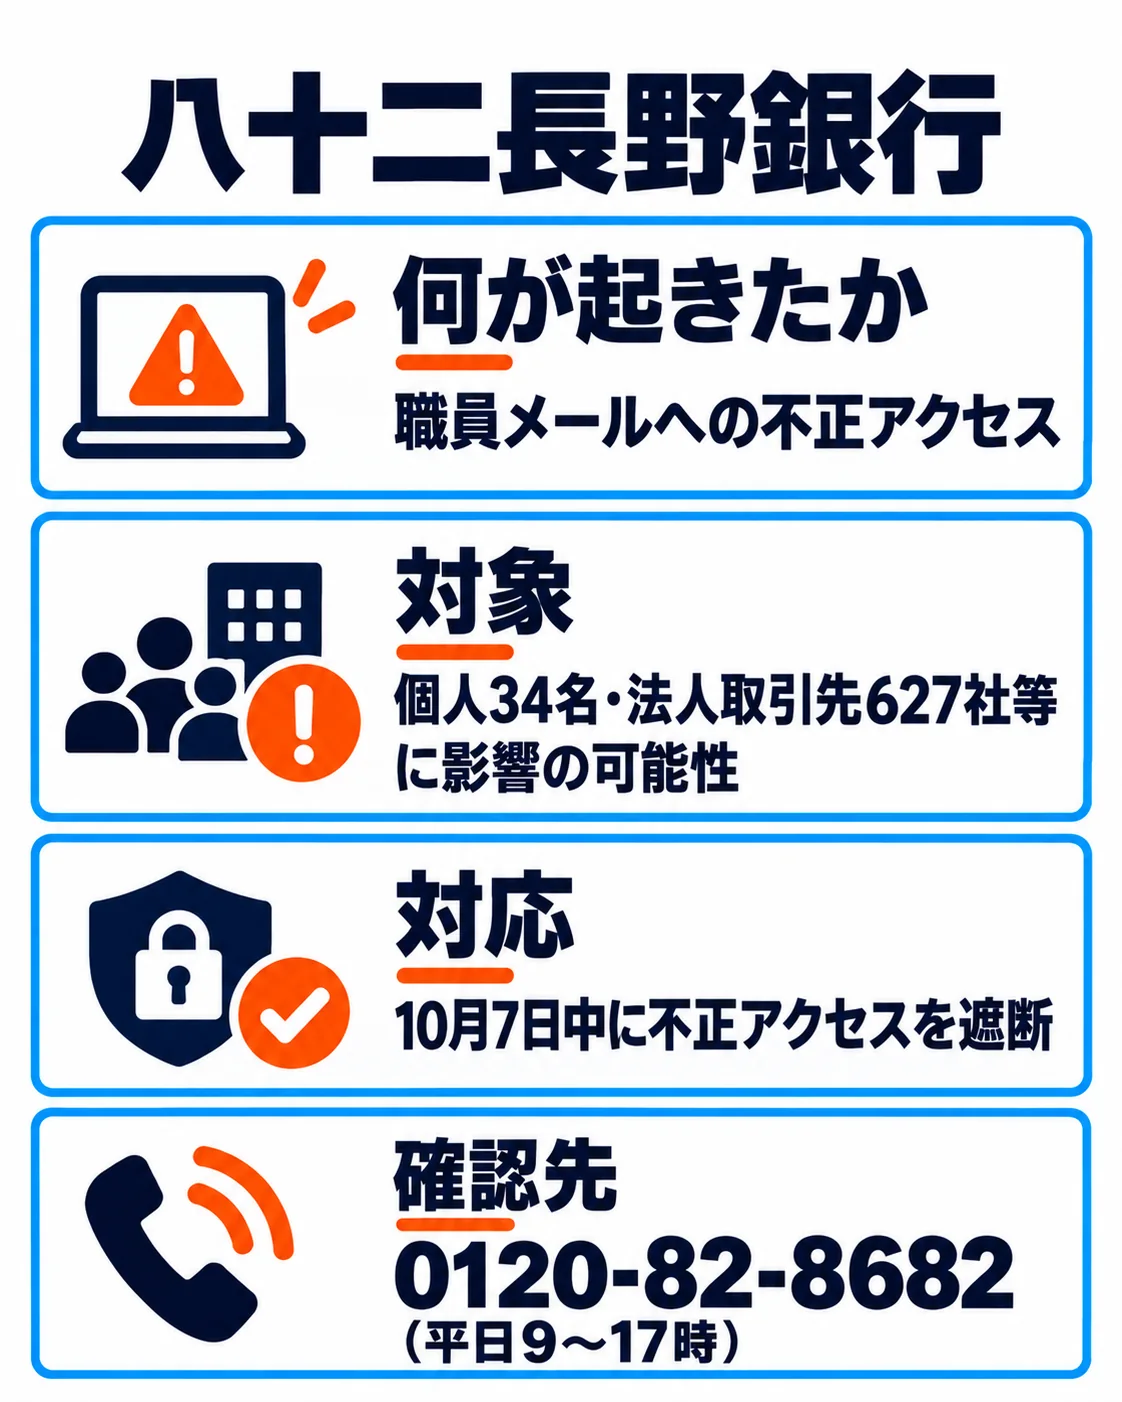
個人34名の氏名・勤務先・電話番号・メールアドレス、法人取引先627社(名称・海外拠点名531社、取引情報96社)、その他11機関の名称等・メールアドレス35件が漏えいした可能性。初報の35名はこの11機関のメールアドレスを指し、各区分は重複を確認できないため合算しません。
10月19日の第2報によると対象職員以外のアカウントへの不正アクセス、口座情報・暗証番号の漏えい、新たな情報漏えいは確認されず、不正利用被害の申告もありません。銀行業務の停止は同資料に記載がありません。
不正アクセスの遮断と対象区分ごとの連絡
第2報は10月7日中に当該アカウントへの不正アクセスを遮断したと説明。アクセスログ等から閲覧されたメールを確認しました。個人34名、取引情報対象96社、11機関への連絡は完了し、名称等対象531社への個別連絡は継続中です。初報では外部専門事業者による調査と関係当局への報告を案内しています。
10月19日の第2報では本件を踏まえた新たな対策を実施し、システム面の強化と役職員への教育・指導を継続すると説明しています。具体的な認証設定や製品などの恒久対策は公表していません。
初報は銀行や職員を装う不審な連絡への警戒を呼びかけています。公式相談室は0120-82-8682、音声案内5→9、平日9:00~17:00。個別通知を確認し、不審なメールのリンク・添付ファイルを開かないよう案内しています。
企業が自社で確かめたい点
自社で確かめたいのは、同じ情報やサービスを扱う場面での対応です。ここからは本件の原因を断定する説明ではなく、保存済み調査の確認観点を踏まえた点検の提案です。
既知の取引先名から届いた認証依頼も、別経路で送信元を確認できるかを点検してください。
正規の認証画面を使う不審な操作を検知・停止できるかを点検してください。
1アカウントのメール本文・連絡先から法人取引情報まで影響範囲を特定できるかを点検してください。
人数・企業数・メールアドレス数を混同せず個別通知を管理できるかを点検してください。

よくある質問
個人34名と法人627社は合算できますか?
口座情報や暗証番号も漏れたのですか?
不審な連絡はどこに確認しますか?
出典・参考資料
2026年10月19日の第2報(21:00 JSTまでに公表された情報)の保存済み調査にある公式資料で、対象範囲と対応を確認しています。
- 株式会社八十二長野銀行|公式発表(事案と対応)(2026-10-08・初回公表と公式相談窓口の根拠)
- 株式会社八十二長野銀行|第2報(2026年10月19日)(2026-10-19・精査後の対象区分、原因と個別連絡状況の根拠)
更新履歴
- 新規作成