Qzooの情報漏えい可能性|約40万件の対象とパスワード対応
Qzooの会員で、登録情報やアンケート回答への影響が気になる方へ。モニタスは10月21日、不正アクセスにより個人情報が漏えいした可能性を公表しました。対象項目、停止と調査の状況、会員の対応を説明します。
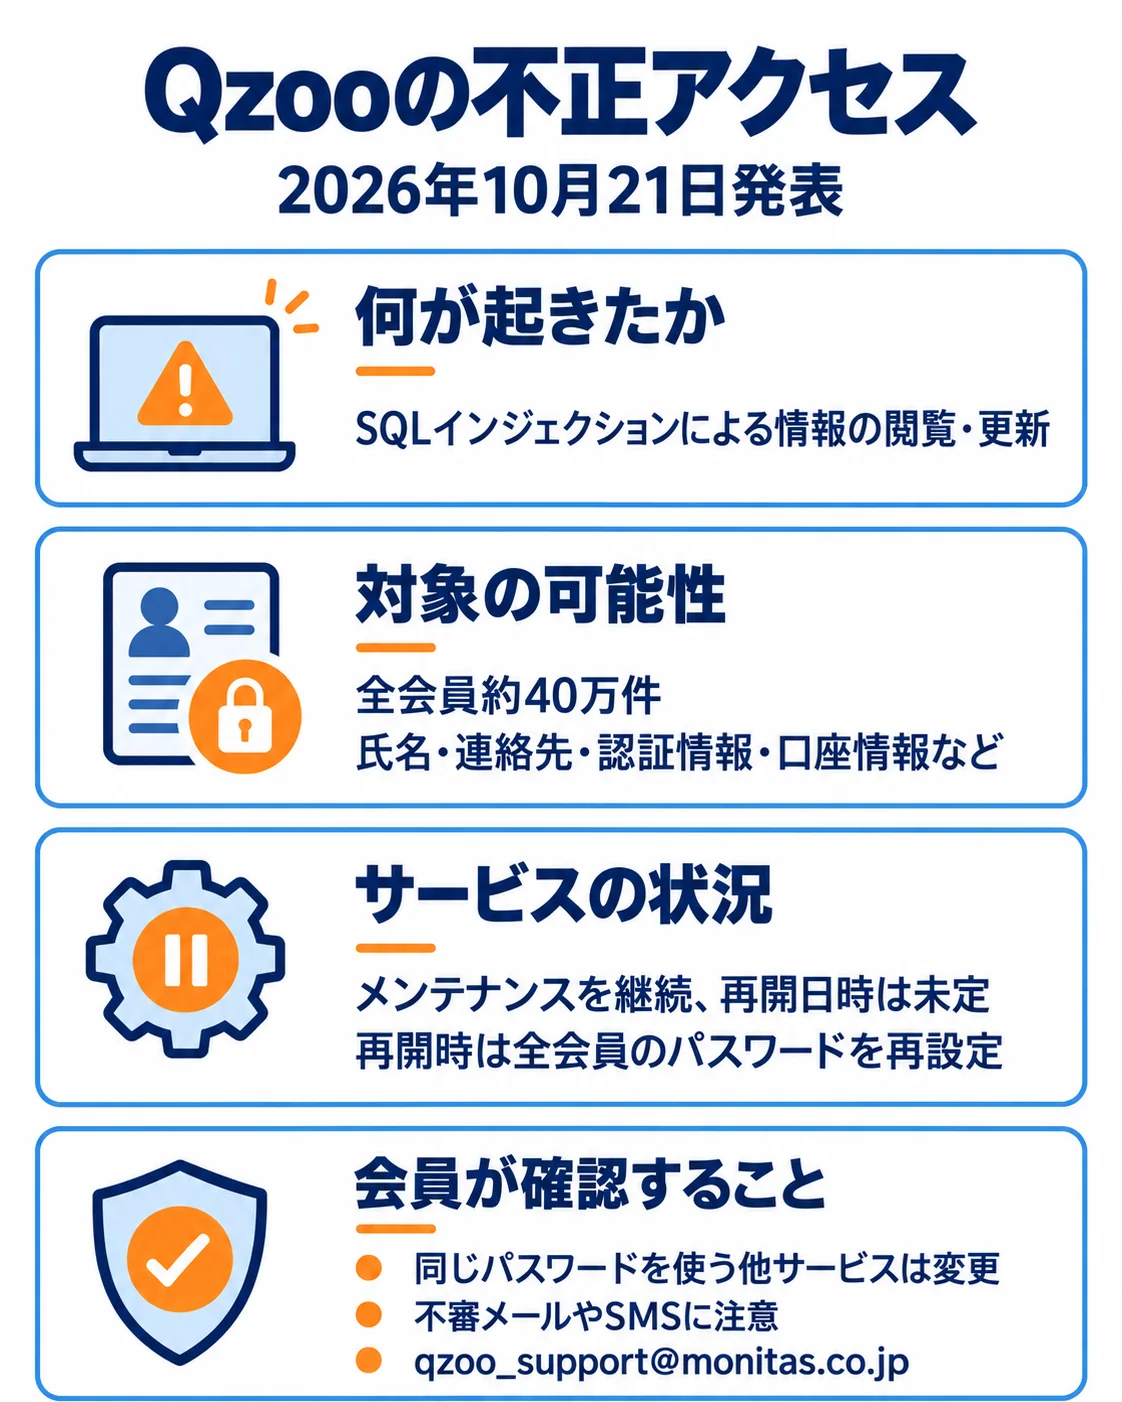
SQLインジェクションでデータベースを閲覧・更新
10月17日8時30分に第三者の不正アクセスが始まり、12時22分にはSQLインジェクションによるデータベースの閲覧・更新があったと説明されています。会社は18時44分に検知してアクセスを遮断し、19時02分に緊急メンテナンスへ移行しました。
システム内の脆弱性が悪用されましたが、具体的な箇所は21日付発表に記載されていません。モニタスは20日に個人情報保護委員会や関係機関へ報告・相談し、外部専門機関と調査しています。
口座情報やアンケート回答も含む約40万件
対象は17日時点でQzooが保有する全件約40万件です。氏名、生年月日、住所、電話番号、メールアドレス、会員ID・パスワード、口座番号・支店名・口座名義、年収・職業等のアンケート回答に漏えいの可能性があります。
クレジットカード情報とマイナンバーは保有していません。パスワードの保存形式は21日付発表に記載されておらず、暗号化やハッシュ化の状態を推測しないでください。
再開時期は未定、取引先の調査にも遅延の可能性
安全性を確認し、調査に基づく再発防止策を講じてから再開する方針ですが、具体策と再開時期は21日付発表では示されていません。保存済み調査では、26日の確認時点でも停止中の告知画面が表示されていました。
取引先の調査や業務に遅延が出る可能性も説明されています。Qzooは他システムから独立しており、他システムへの不正アクセスは確認されていません。
他サービスの使い回しを変更し、再開時は全員が再設定
Qzooと同じメールアドレスとパスワードを他サービスでも使っている場合は、そちらのパスワードを変更してください。Qzooでは再開時に全会員がパスワードを再設定します。
Qzooやモニタスを装うメール・SMS、自宅宛の不審な郵便物にも注意してください。窓口はqzoo_support@monitas.co.jpです。
企業が自社で確かめたい3点
会員サイトのデータベース操作に、プレースホルダーなどSQLインジェクションを防ぐ実装を使っているか。
会員のパスワードを復元できない形式で保存しているか。
不審なデータベース操作を数時間以内に検知できる監視があるか。
Qzooを利用している調査取引先の担当者がやること
- Qzooの停止によって自社の調査・業務に遅延が生じるかを確認し、関係者への進捗案内を整理してください。
- 再開時期と調査結果は公式発表で確認し、安全性確認後の再開方針に沿って調査の予定を見直してください。
- 影響が不明な場合はqzoo_support@monitas.co.jpへ確認し、他システムへの不正アクセス未確認という説明とQzooの影響を区別してください。
よくある質問
約40万人の流出が確定したのですか?
パスワードはハッシュ化されていますか?
Qzooはいつ再開しますか?
出典・参考資料
2026年10月21日付の公式発表(10月26日確認)この時点の発表に関する保存済み調査に基づいています。
- 株式会社モニタス|モニタスの発表(2026年10月21日)(2026-10-21・対象範囲・経緯・利用者対応の根拠)
更新履歴
- 新規作成