AIセキュリティ通信
Studioの情報流出のおそれ|パスワード・APIキー・フォームの確認事項
Studioでサイトを運営している場合、管理者のログイン情報だけでなく、フォームに届いた情報や外部サービスとの接続設定も確認の対象です。自社で管理する部分と、制作会社へ依頼している部分を分けて見ていきます。
Studioの情報流出のおそれと対象情報
Studioは10月16日、一部機能の脆弱性を悪用した不正アクセスを公表しました。第三者がデータを取得できる状態は10月14日までに解消されています。実際の取得は確認できていないものの、同社は取得されたものとみなして対応しています。
対象の可能性があるのは、アカウント情報、CMSやフォームのデータ、ライブプレビューURL、連携用のAPIキーなどです。暗号化した一部の情報も、復号に必要な鍵が取得されたため内容を知られた可能性があると説明しています。
Studioに登録したすべての利用者が対象となる可能性があります。また、2022年12月〜2023年8月にStudio AIの先行利用へ申し込んだ人は、Studioアカウントがなくてもメールアドレス・ユーザー名・居住国の情報が流出した可能性があります。
Studioのログイン方法・連携機能別の対応
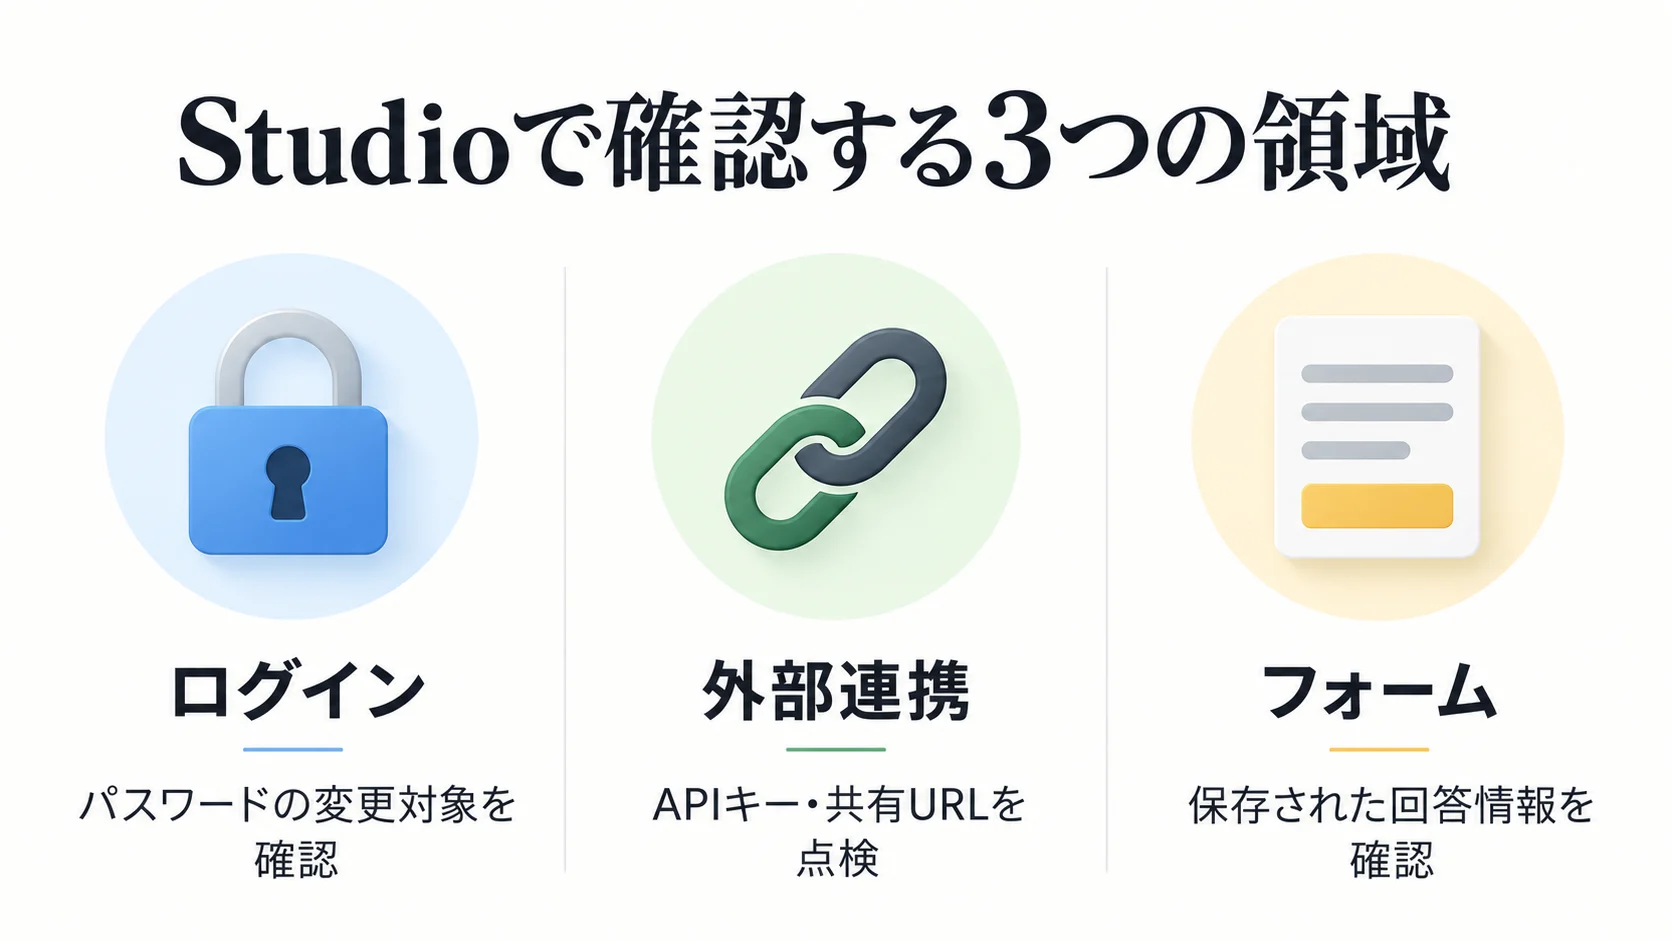
メールアドレスとパスワードでログインする利用者は、公式画面からパスワードを変更します。Google・Facebookログインだけを使い、Studioのパスワードを設定していない場合、この変更は不要と案内されています。
発行済みのライブプレビューURLは削除し、共有が必要なら再発行します。API連携のキー、保護ページのパスワード、Webhook通知先などは、公式発表とプロジェクトオーナー向け案内で対応を確認してください。フォームとGoogleスプレッドシートの連携解除も案内されています。
Studioの情報流出に関する問い合わせと運営者の確認事項
フォームを設置したサイトでは、保存された回答にどんな情報が含まれるかを確認します。例えば採用応募のフォームと一般的な問い合わせでは、連絡すべき相手や説明する内容が異なります。制作担当だけに任せず、回答を扱う担当者と確認範囲を共有してください。
個別メールが届いていない場合も、Studioの公式発表に掲載された窓口へ確認できます。自社の連携設定を点検するときは、認証情報の保存先と権限を記録し、不要になった接続を整理します。アクセス制御の確認方法は当社の防御策の解説で扱っています。
企業の情報漏洩対策と見直しのポイント
この事例を踏まえ、自社の情報管理と初動を点検しましょう。以下は当社が企業の担当者へ提案する確認事項です。
- フォームの回答と連携用の認証情報について、保管場所とアクセス権限を確認する。
- 外部サービスのキーや共有URLを変更する担当者と影響範囲を整理する。
- サイト運営者と制作会社で、問い合わせ対応と設定変更の進捗を共有する。
不正アクセスへの対策を詳しく確認したい方は、こちらの解説もご覧ください。
よくある質問
対象や影響、必要な対応について、重要な疑問に答えます。
Studioの利用者全員に同じ対応が必要ですか?
フォームから問い合わせただけの人も関係しますか?
出典・参考資料
- Studio|Studioの不正アクセスに関する公式発表(2026-10-16・経緯・対象情報・公式対応)