Liliへの不正アクセス|パスワード再設定と本人確認画像への影響
Liliの利用者と問い合わせをした方へ。キャリーは10月14日、不正アクセスによる個人情報漏えいのおそれと、偽の確認画面への誘導を公表しました。対象の内訳、修正後の再侵入、パスワードと端末の確認事項を説明します。
プログラム修正後にも再侵入を確認
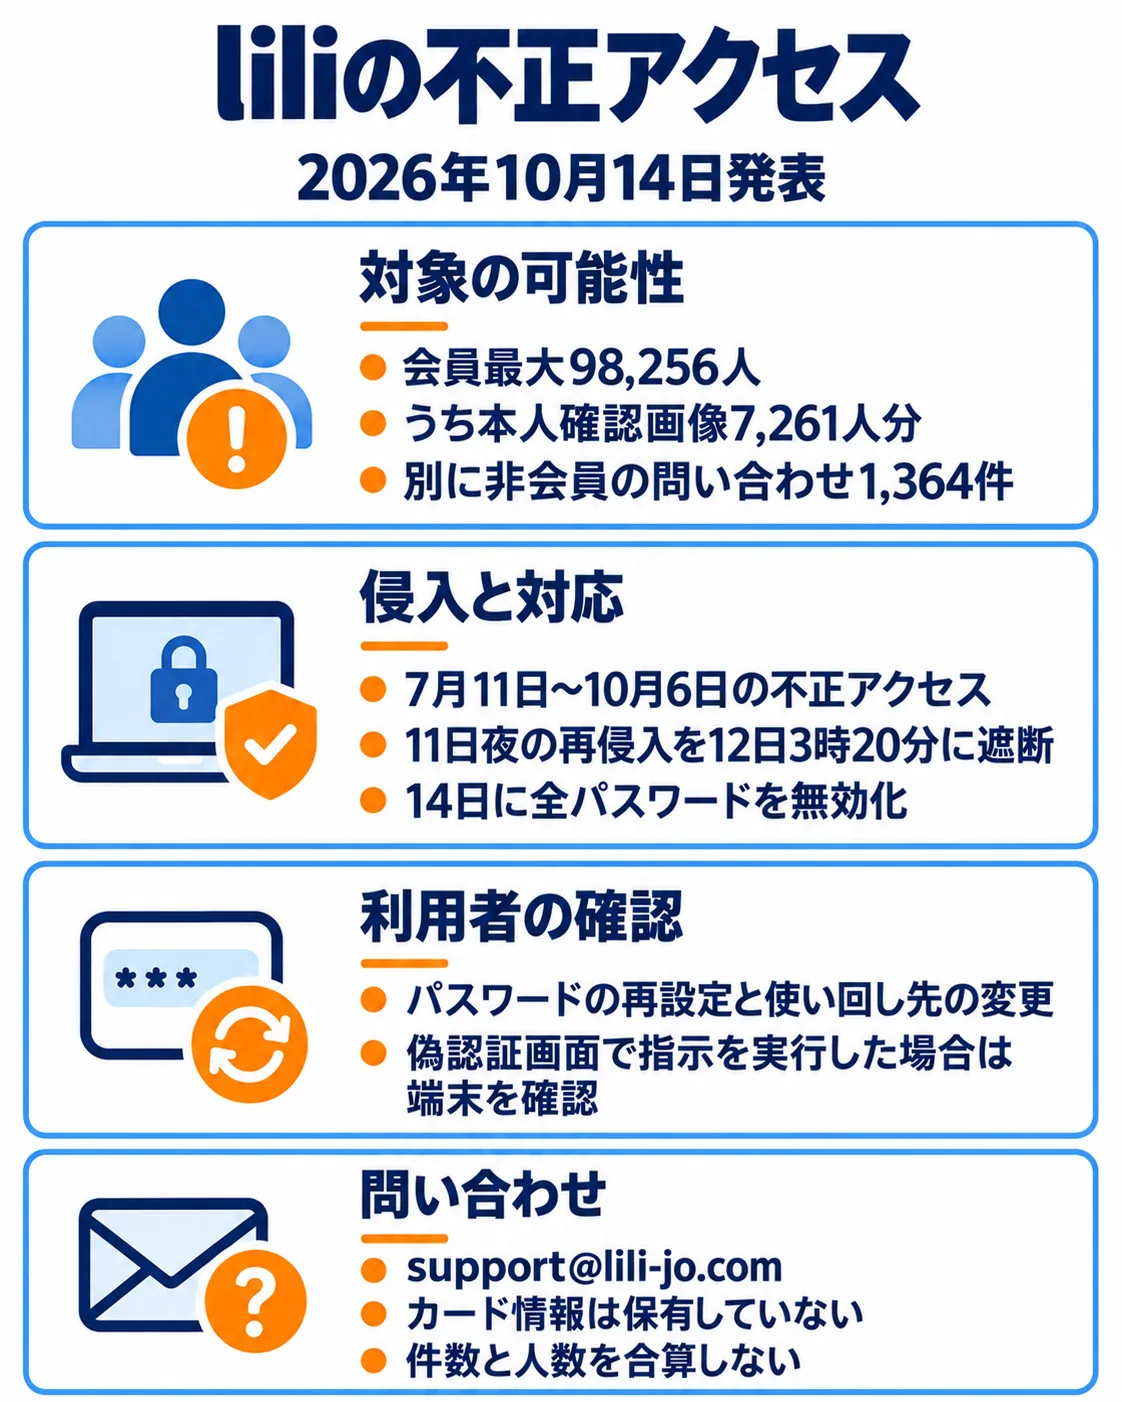
7月11日から10月6日に不正アクセスが発生しました。プログラムの不備を修正した後にも管理用ツールを経由した再侵入があり、10月11日23時45分頃に確認し、12日3時20分に遮断しています。
不正プログラムと管理用ツールを除去し、不備の修正、サーバーの認証情報変更を行いました。14日に全会員のパスワードを無効化して、再設定を求めています。
本人確認画像は会員情報の対象内訳
漏えいのおそれがある会員情報は最大9万8,256人で、そのうち7,261人分の本人確認画像を含みます。画像の人数を会員数に追加して数えるものではありません。別に非会員の問い合わせ1,364件にも漏えいのおそれがあります。
連絡先や本人確認情報に加え、パスワードが平文に戻された可能性が高いと説明しています。クレジットカード情報は保持していません。可能性のある範囲と、確定した流出人数を区別してください。
再設定と、使い回し先の変更を行う
Liliのパスワードを再設定し、同じパスワードを使っている他サービスも変更してください。Liliでの無効化だけでは、使い回し先の変更をしたことにはなりません。
会社はパスワードの保存を、元の文字列に戻せないハッシュ方式へ変更し、ファイル改変の監視を強化しました。本人確認画像の保存期間短縮、外部の侵入テスト、アクセス管理の改善を進める方針です。
偽の確認画面で操作した場合は端末を確認
サイトの一部期間に、偽の確認画面を通じて不正な操作を促す表示が確認されました。その画面で指示された操作を行った場合は、利用した端末の安全確認を行ってください。
対象範囲や対応についての相談は、公式フォームまたはsupport@lili-jo.comへ確認する案内です。パスワード再設定と、端末上で行った操作への対応を分けて確認します。
企業が自社で確かめたい3点
本人確認画像を保管する必要期間と削除方法を決める。
修正後も管理用ツールや別経路の侵入痕跡を確認する。
パスワードを元の文字列へ戻せない方式で保存しているか確認する。

よくある質問
本人確認画像7,261人は会員9万8,256人に足すのですか?
他サービスのパスワードも変える必要がありますか?
偽の確認画面で操作してしまいました。
出典・参考資料
2026年10月14日付発表に関する保存済み調査に基づき、対象範囲と対応を整理しています。
- 株式会社キャリー|キャリー(マッチングサイト「Lili」) 公式発表(2026年10月14日付発表)(2026-10-14・本件の対象範囲・対応・案内の根拠)
更新履歴
- 新規作成