AIセキュリティ通信
アエナの不正アクセス|対象会員とカード情報の確認範囲
アエナを利用していても、会員登録した場所によって今回の対象は異なります。アプリに登録した情報、お届け先に指定した情報、カード情報の扱いを順に確認します。
アエナの不正アクセスと対象会員
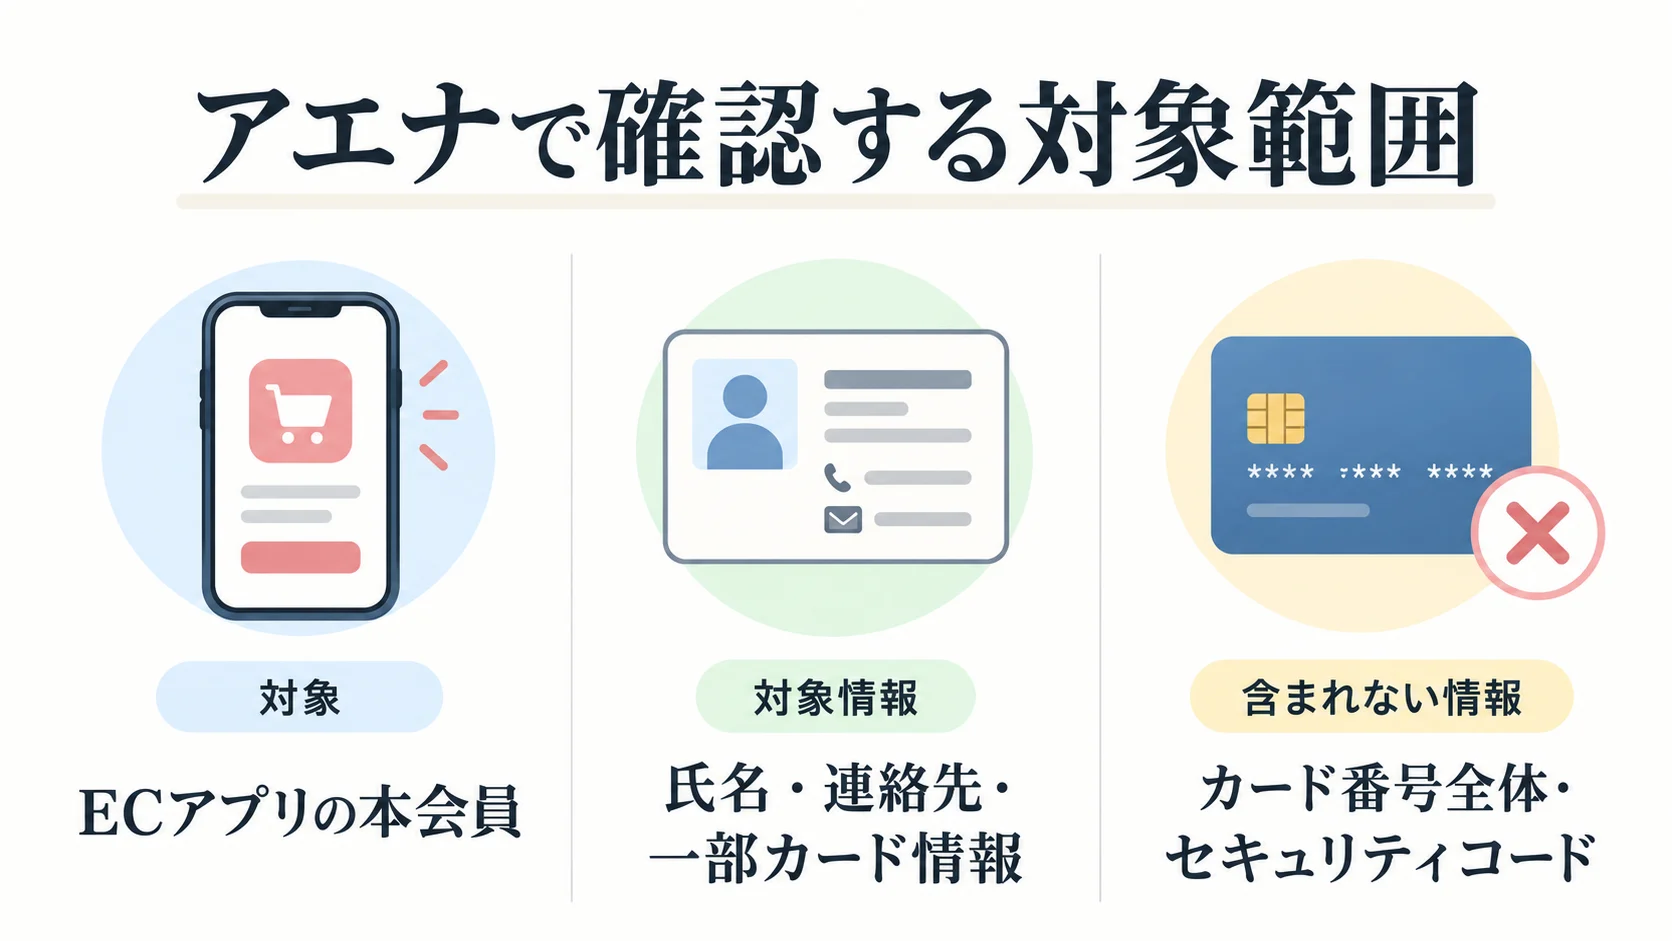
アエナは10月13日にマイページの不正閲覧を把握し、14日に公表しました。対象はECアプリに個人情報を登録した本会員で、不正閲覧された可能性がある人数は最大817,215人です。
LINE会員と、Amazon・楽天などで利用した顧客は対象外とされています。複数の方法で利用している場合は、ECアプリにも登録していたかを確認してください。
アエナで不正閲覧された可能性のある情報
氏名や住所、連絡先、生年月日などに加え、第三者宛を含む登録済みのお届け先、カードの下4桁・有効期限・名義などが対象です。贈り物の配送先を登録していた場合は、自分以外の連絡先が含まれる可能性にも留意します。
カード番号の全桁とセキュリティコードは保有しておらず、流出していないと説明しています。ログインパスワードの流出や、会員情報の変更・購入確定・退会操作も確認されていません。これらと、連絡先などの不正閲覧の可能性は分けて考えます。
アエナの情報流出のおそれへの対応と確認先
アエナは対象となる可能性がある会員に順次メールで案内しています。通知が見つからず不安な場合は、公式発表の窓口0120-532-565(10時〜19時、土日祝を含む)で確認できます。
氏名や注文先を知る相手でも、本物の担当者とは限りません。アエナはメール・SMS・電話でパスワードやカード情報を尋ねないと案内しています。不審なページへ入力した場合は、入力したサービスやカード会社の正規窓口へ相談し、連絡の記録を残してください。
顧客向け画面を提供する企業では、ログイン後の画面でも他の利用者の情報を参照できないかを点検します。今回の具体的な原因は調査中ですが、自社の点検方法は当社の防御策の解説で確認できます。
企業の情報漏洩対策と見直しのポイント
この事例を踏まえ、自社の情報管理と初動を点検しましょう。以下は当社が企業の担当者へ提案する確認事項です。
- 会員向け画面で取得できる個人情報の範囲と認可を点検する。
- 配送先に登録された第三者の情報も調査・通知の対象として整理する。
- 不審な連続アクセスの記録と、停止・再開の判断手順を確認する。
不正アクセスへの対策を詳しく確認したい方は、こちらの解説もご覧ください。
よくある質問
対象や影響、必要な対応について、重要な疑問に答えます。
アエナのLINE会員も対象ですか?
クレジットカード番号は全部漏れたのですか?
出典・参考資料
- アエナ|アエナの不正アクセスに関する公式発表(2026-10-14・経緯・対象情報・公式対応)