Communeの情報漏えい、延べ16万6,505人と判明|再開状況と確認先
コミューンは10月21日、「Commune」と「Commune for Work」への不正アクセスで情報が漏えいした会員数を、延べ16万6,505人と公表しました。10月9日に示した最大推計約30.7万人から、詳細調査で対象を絞り込んだ結果です。
詳細調査で判明した被害の範囲
メールアドレスを含む情報の漏えいは12万5,601人分です。会員数はコミュニティごとの会員IDで集計しており、複数のコミュニティに参加する人は重複して含まれます。
自分が参加するコミュニティから案内を受けた場合は、対象になった情報と、そのコミュニティでの対応を確認してください。名前を知る相手からの連絡でも、情報の入力を求められたときは公式窓口で確かめると、偽の案内への対応を避けやすくなります。
| 10月21日公表の集計 | 会員数 |
|---|---|
| 情報が漏えいした会員 | 延べ16万6,505人 |
| うちメールアドレスを含む情報が漏えいした会員 | 12万5,601人 |
データを復元し、機能を制限して順次再開
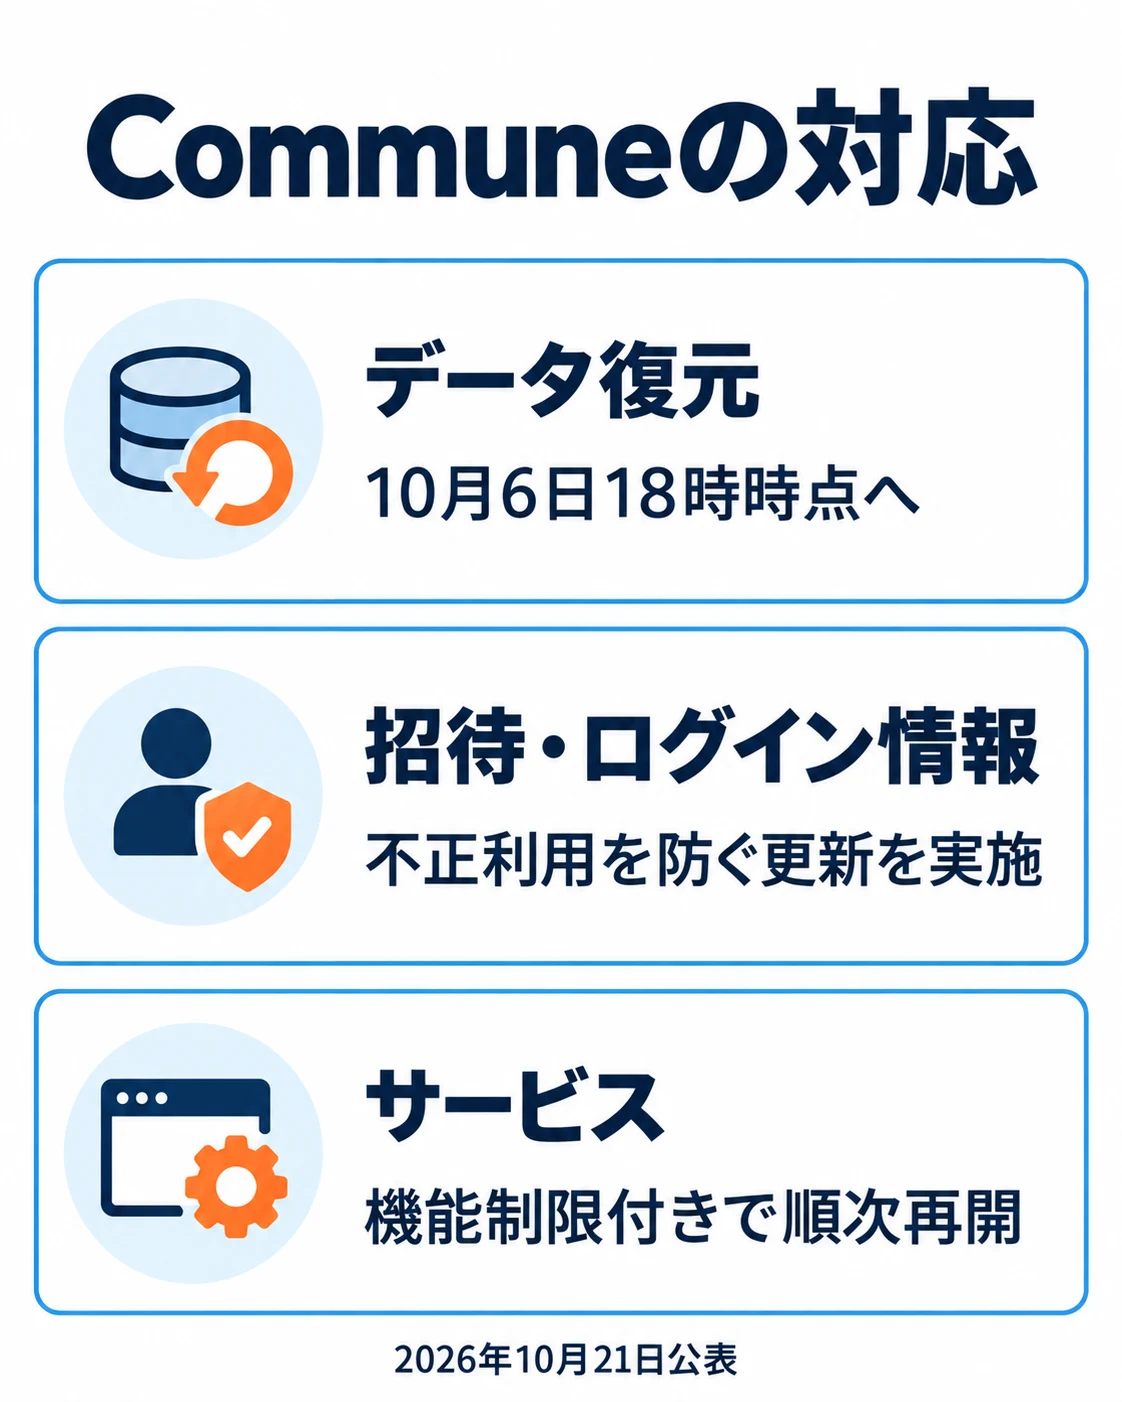
同社は不正な書き込みを取り除くため、全コミュニティのデータベースを10月6日18時時点に復元しました。攻撃者が作成したアカウントや書き込みも除去しています。
また、非公開コミュニティの共通招待リンクを差し替え、未使用の招待を無効化しました。ログイン情報の正当性を確認するための署名鍵も更新し、偽造されたログイン情報を無効化したと説明しています。
10月16日から、希望した契約企業のコミュニティを一部機能の制限付きで順次再開しています。各コミュニティの状況は、運営企業の案内を確認してください。
| 実施した対応 | 利用者・運営企業が確認すること |
|---|---|
| 10月6日18時時点へのデータ復元 | 復元後の投稿や登録内容を、運営企業の案内と照合する |
| 招待リンクの差し替え | 運営企業から届く新しい案内を確認する |
| 10月16日からの制限付き再開 | 参加先の再開状況と利用できる機能を確認する |
再発防止に向けた調査と相談先
コミューンは不正な通信経路を遮断し、不審なアクセスの監視を開始しました。ログの全件解析では、同社の調査時点で攻撃者が残したプログラム・アカウント・設定などは確認されていないとしています。
第三者機関による詳しい調査は準備中です。実施済みの対策と、この調査を踏まえて進める対策を分けて案内しています。
問い合わせや退会の希望は、利用者向け窓口のuser-security@commune.co.jpで受け付けています。返信は平日9時から18時に順次行う案内です。契約企業向け窓口はsecurity@commune.co.jpです。
企業が確認したい会員情報管理と復旧手順
コミュニティを運営する企業では、参加者に通知する情報の項目と、復旧後に確認が必要な投稿・登録内容を整理しておくと、問い合わせへの回答を揃えられます。
自社システムでは、招待リンクの失効やログイン情報の無効化を、不正アクセスの発覚時に実行できるか点検してください。データを過去の状態へ戻す場合は、復元時点より後の業務への影響と、利用者への説明も確認します。
よくある質問
被害人数の数え方、再開状況と相談先を確認します。
16万6,505人は重複を除いた人数ですか
サービスは再開していますか
問い合わせや退会はどこへ連絡しますか
出典・参考資料
コミューンの10月21日付続報を10月22日に確認。
- コミューン株式会社|【続報】当社サービスへの不正アクセスについて(2026-10-21)