ジャパン・アーツのアカウント侵害|5,376件の連絡先等への影響と不審メール対応
ジャパン・アーツの社員を名乗るメールを受け取った方へ、10月16日の公式発表に沿って、情報の範囲と対応を説明します。見覚えのある差出人でも、受信メールへの返信だけで本人確認を済ませないことが重要です。
知人を装うメールからの認証操作
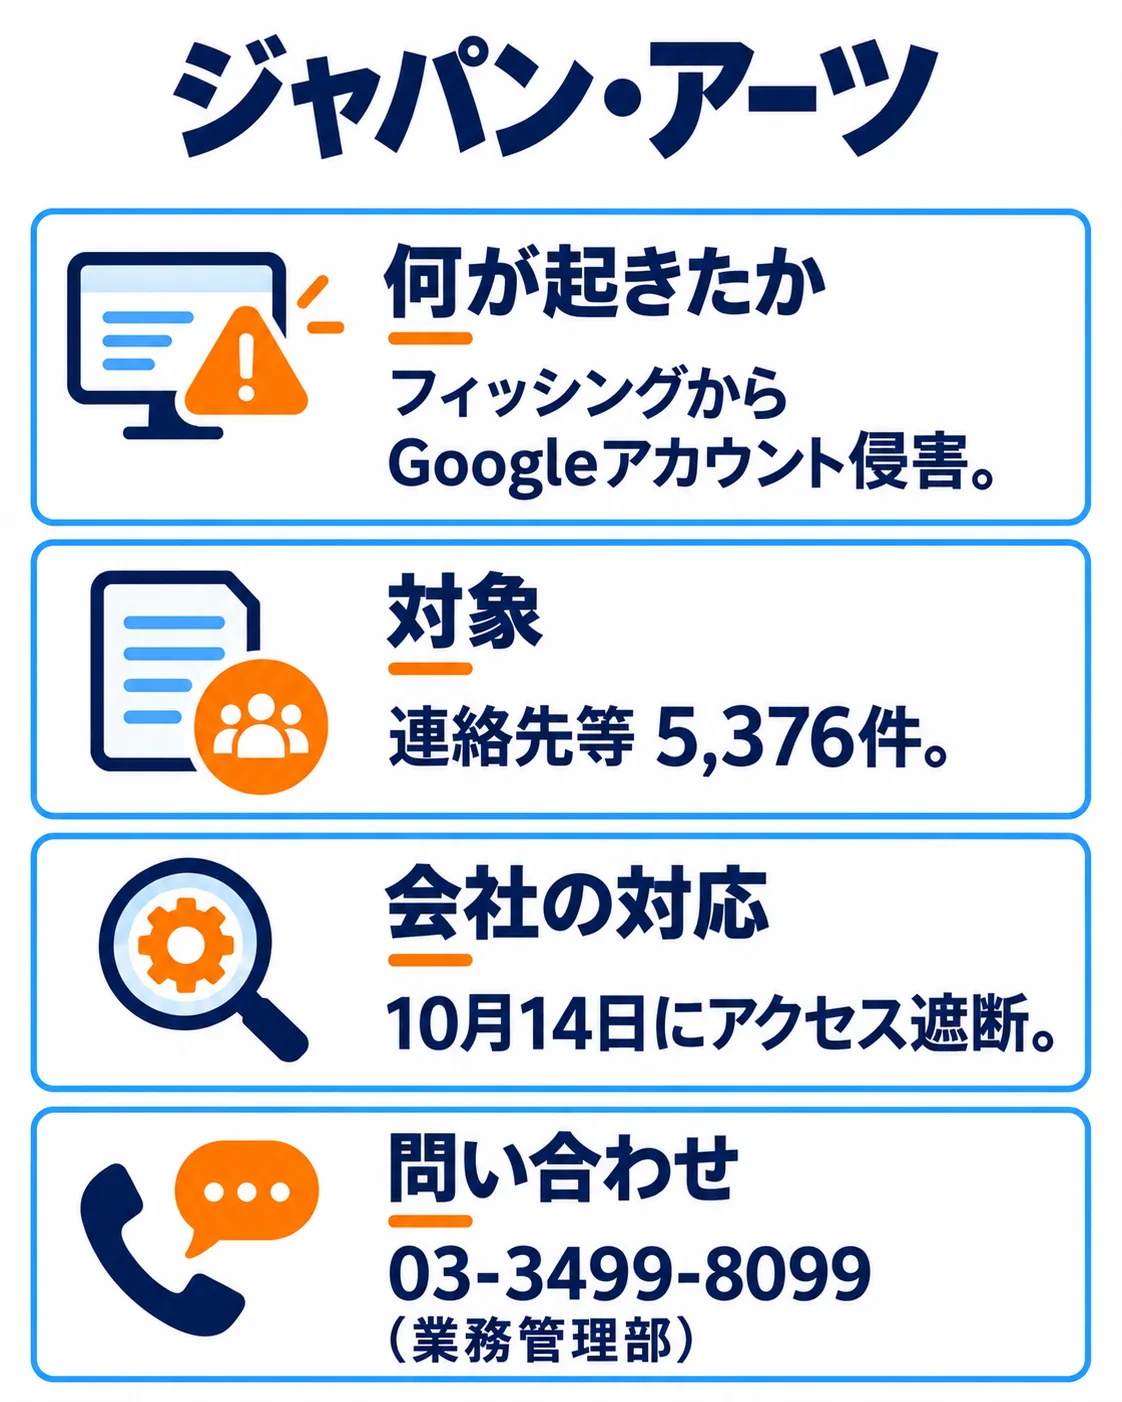
同社は、社員が10月13日10時25分頃、知人を装うメールのリンク先でパスワードを入力し、端末認証を許可した後にGoogleアカウントが侵害されたと説明しています。単に多要素認証が未導入だったという発表ではありません。
同日16時08分頃に第三者が連絡先データをダウンロードし、10月14日7時7分頃に社員を装うメールの外部送信を検知しました。
連絡先等5,376件と発表の確認段階
対象は連絡先や過去にやり取りした氏名・メールアドレス等5,376件です。発表冒頭では流出確認、件数の説明部分では可能性と記載されています。5,376件の全てが確実に流出したという意味かどうかは、この記載だけでは確定できません。
カード情報・財務情報は保存されておらず対象外です。オンラインチケット会員情報の漏えいは確認されていません。公演中止やチケット販売停止、業務全体の停止は10月16日の発表に記載されていません。
10月14日のアクセス遮断と全社点検
10月14日18時55分にパスワード再設定とアクセス遮断を完了しました。外部アクセスログの監査と全社緊急点検を続け、10月16日に個人情報保護委員会へ報告しています。
パスキー等への認証方式の切替・強化、従業員への教育の再実施、アクセス監視と監査の強化を公表しています。各施策の完了時期は、参照した発表には記載されていません。
受信メールとは別経路での確認
不審な添付やリンクを開かず、返信、情報入力、送金、SNS参加等の要求に応じず削除するよう案内しています。確認が必要な場合は電話等の別経路を使ってください。本件窓口は業務管理部、03-3499-8099です。
企業が自社で確かめたい3点
認証情報の入力だけでなく端末認証の要求元も確認する運用があるかを確認してください。
フィッシング耐性のあるパスキー等への移行対象を整理しているかを確認してください。
侵害アカウントからの送信先特定と別経路での注意喚起ができるかを確認してください。

よくある質問
チケット会員情報も漏えいしましたか?
多要素認証を使っていなかったのですか?
メールが本物か返信して聞けばよいですか?
出典・参考資料
2026年10月16日の公式発表(10月18日15時JST調査)を根拠に、対象範囲と対応を整理しています。
- 株式会社ジャパン・アーツ|10月16日公式発表(2026-10-16・本件の対象範囲・対応・案内の根拠)
更新履歴
- 新規作成