たまのやの電子注文システムで不正アクセス|約10,400件への影響と相談先
たまのやのサイトで供花や供物を注文した方へ、対象となる情報と問い合わせ先を整理します。10月20日の公表時点では、外部専門家による調査を進めている段階です。
9月10日の電子注文システムへの不正アクセス
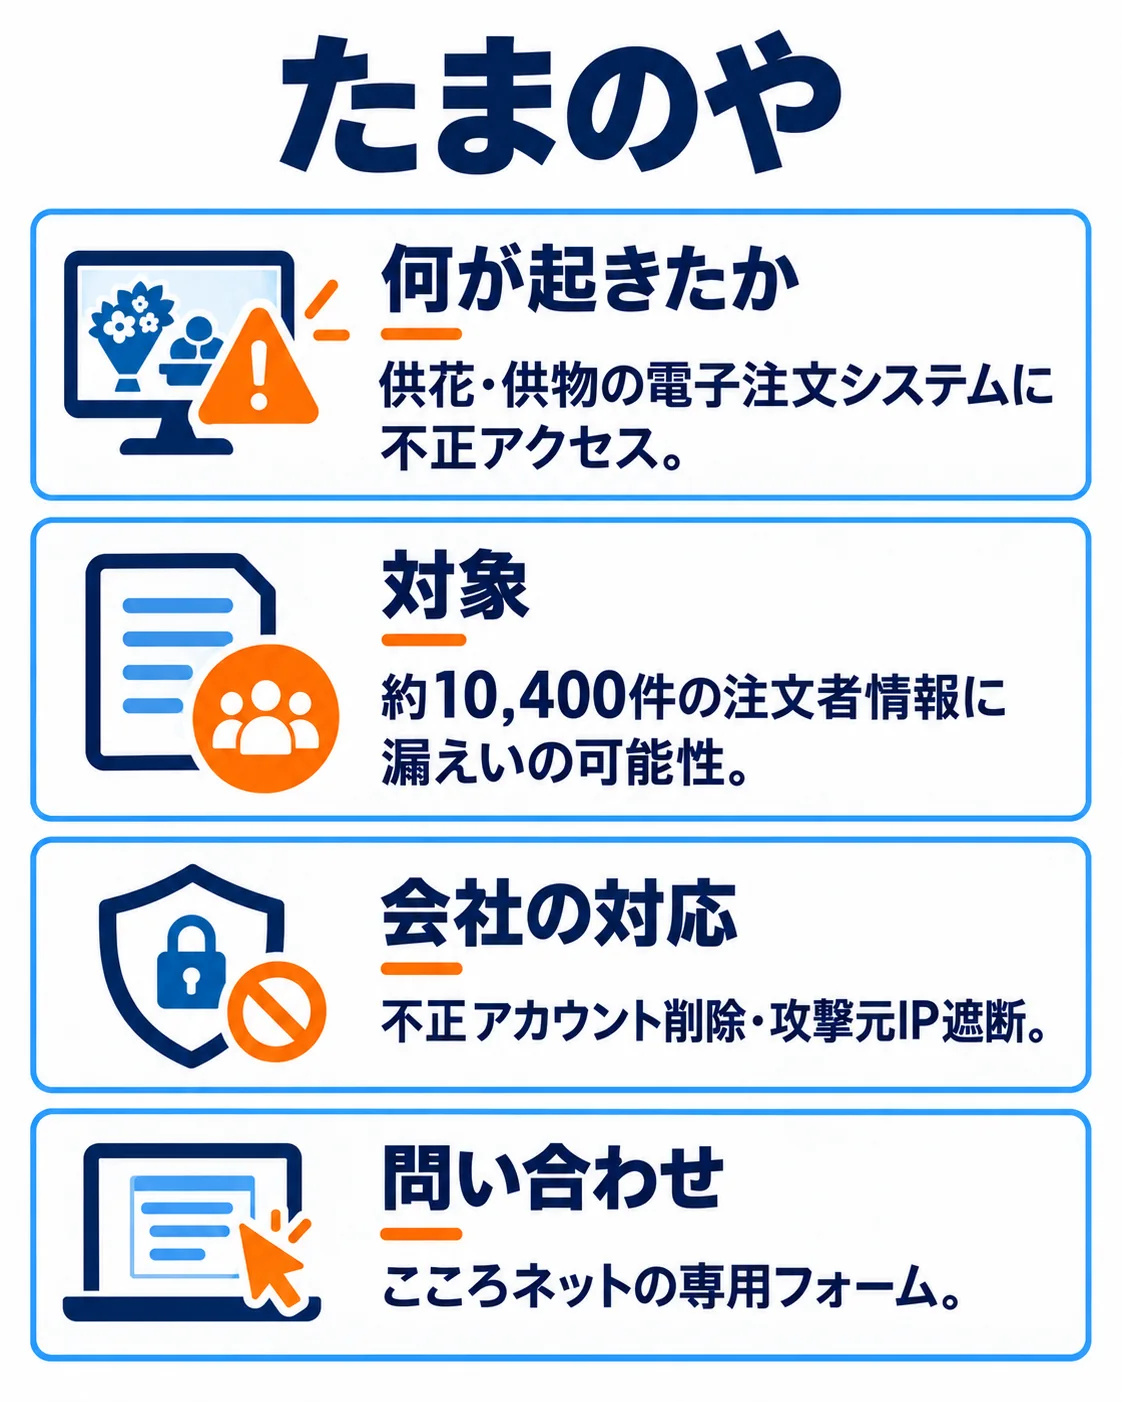
たまのやは9月10日、供花・供物の電子注文システムへの不正アクセスを確認し、10月20日に公表しました。不正アカウントを削除していますが、その作成・入手手法は公表していません。
氏名・連絡先・注文内容など約10,400件への影響
漏えいの可能性があるのは、注文者の氏名、住所、電話番号、メールアドレス、注文内容の約10,400件です。これは注文者情報の件数であり、重複を除いた人数とは説明されていません。
10月20日時点で、外部出力・持ち出しの痕跡や不正使用は確認されていません。カード情報は外部サービスで入力するため、同社では取得・保持していないとしています。
不正アカウントの削除と対象者への連絡
不正アカウントの削除、攻撃元IPの遮断、セキュリティ強化を実施し、個人情報保護委員会への報告と警察への相談を行っています。対象者には順次連絡する方針です。
外部専門家の調査は10月末頃の完了を予定しています。継続監視と保守運用体制の強化を進め、システム全体のアップデートも検討しています。10月20日の発表では、調査は完了前です。
こころネットの専用問い合わせフォーム
不審なメール等のURL・添付を開かず、パスワード等を入力しないよう案内しています。本件はこころネットの問い合わせフォームで受け付け、委託先として返信する案内です。
企業が自社で確かめたい2点
電子注文システムの管理アカウントと権限を確認してください。
個人情報を含む注文履歴の保存期間と外部出力ログを確認してください。
SERVICE不正アクセス対策コンサルティング検査を頼む前に、検査する場所を決める。原因がありそうな所を絞り込み、どこを検査・チェックすべきかを一緒に決めます。初回のご相談は無料で、ご相談の段階でシステムに手を入れることはありません。

よくある質問
カード番号も対象ですか?
カード情報は外部サービスで入力するため、たまのやでは取得・保持していないと説明しています。
流出は確認されたのですか?
約10,400件に漏えいの可能性がありますが、10月20日時点では外部出力・持ち出しの痕跡や不正使用は確認されていません。
調査は終わりましたか?
10月20日の発表では、外部専門家による調査を10月末頃まで行う予定です。10月20日の公表時点では、調査完了前です。
出典・参考資料
2026年10月20日付の公式発表(10月20日確認)を根拠に、対象範囲と対応を整理しています。
- たまのや|たまのやの発表(2026-10-20)(2026-10-20・本件の対象範囲・対応・案内の根拠)
更新履歴
- 新規作成