Mongooseの脆弱性CVE-2026-125120|countDocumentsの入力保護と修正版
MongooseのcountDocuments()でsanitizeFilterが適用されない脆弱性。対象の版、入力経路の確認、6・7・8・9系の修正版と更新手順を説明します。
言語別脆弱性一覧の中から、確認が必要な問題を記事で詳しく説明しています。公開日の新しい順です。
24本の記事
条件に合う記事がありません。条件を変えてください。
MongooseのcountDocuments()でsanitizeFilterが適用されない脆弱性。対象の版、入力経路の確認、6・7・8・9系の修正版と更新手順を説明します。
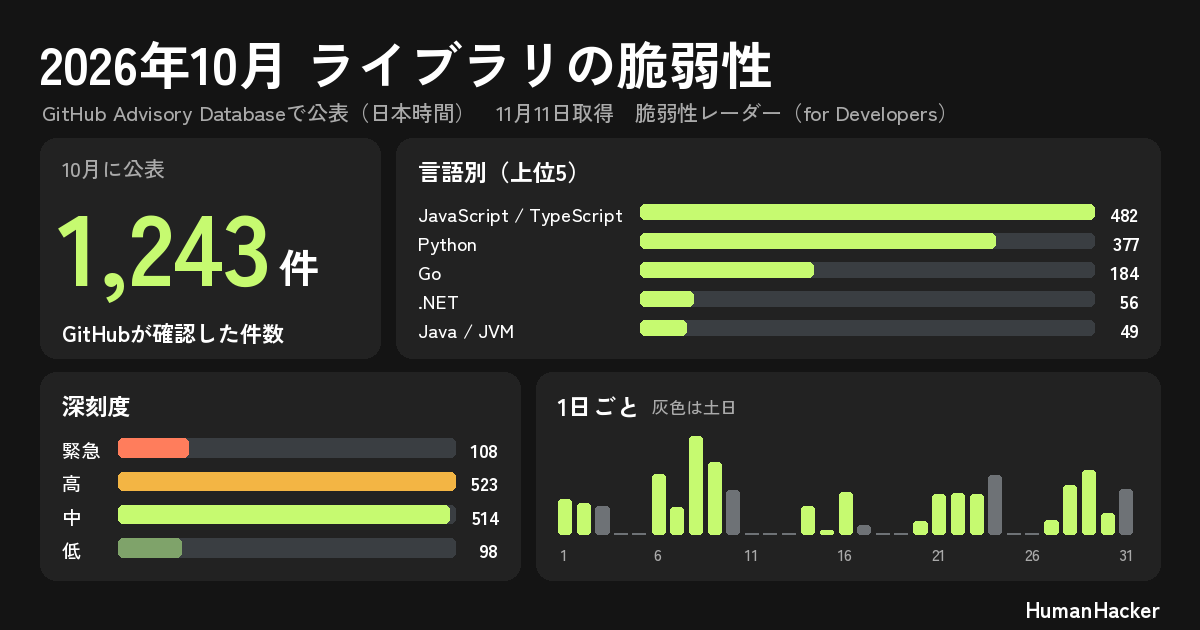
2026年10月にGitHub Advisory Databaseで公表された言語のライブラリの脆弱性1,243件を、言語・パッケージ・深刻度・種類で集計しました。悪用が確認された5件、目立った脆弱性、公的機関の資料にある対策のチェックリストと、1,243件すべての一覧も載せています。
ASP.NET CoreのHttpSysでリクエストと接続の資源が解放されず、サービスが停止するおそれがあります。Windows上の対象バージョン、HttpSysパッケージとランタイムの更新、自己完結型アプリの再配置を説明します。
ネットワークへ公開したViteの開発サーバーで、コード実行やファイル漏えいが起きる脆弱性。6〜8系とVite+の対象範囲、配布を確認できた修正バージョン、Rolldownを含む更新手順を説明します。
機械学習の実験管理MLflowで、認証を設定していないトラッキングサーバーに外からコードを実行される脆弱性などが10月に公表され、3.17.0で直りました。対象の条件、版の確かめ方、APIキーを記録していた場合の対応を説明します。
2016年公表のApache Struts 2の脆弱性S2-032(CVE-2016-3081)が、2026年10月8日に米CISAのKEVへ追加されました。動的メソッド呼び出しを有効にした2.3系でコード実行のおそれがあります。版と設定の確かめ方、攻撃の痕跡、移行先の版を説明します。
Symfonyが11月4日に公表したファイル読み取り、証明書認証、YAML処理などの脆弱性。影響を受けるコードと5.4.56・6.4.50・7.4.23・8.1.11への更新時に確かめる点をまとめます。
PHP本体の脆弱性PHP2Shell(CVE-2026-109618・109619)は、米CISAが悪用を確認しています。対象は8.5.12・8.4.27・8.3.36・8.2.35より前です。php -v、ディストリのパッケージ、Dockerのタグでの確かめ方、ログに残る攻撃の痕跡、8.1以前の扱いを説明します。
Next.jsで日本時間10月15日に公表された脆弱性3件(GHSA-673q-mjm6-r5xr、CVE-2026-96889ほか)は、use cache・SVGの画像最適化・Server Actionsでコード実行やサービス停止のおそれがあります。系列ごとの対象と修正版、15系でsharpが古いまま残る場合の確かめ方、ホスティングごとの違いを説明します。
PHPのWindows版に同梱のBrotliの脆弱性CVE-2026-111497は、米CISAが悪用を確認しています。10月21日の版も対象のままである理由、GuzzleやWordPressで自動展開が有効になる条件、8.5.12-1などへの入れ替えと確かめ方を説明します。
Python向けTwistedのHTTP/2サーバーに、認証なしの1接続でCPUを使い切らせる脆弱性があり、10月30日に正式版26.10.0で直りました。HTTP/2が動く条件(h2とTLS)の確かめ方、修正の効き方、CVE番号の扱い、Python 3.9の環境での注意を説明します。
EchoのProxyミドルウェアの脆弱性CVE-2026-118264は、上流がWebSocketへの切り替えを断っても接続を中継し続け、Echoのルートで行う認証を回避されるおそれがあります。対象の条件、v4は4.16.3・v5は5.4.4への上げ方、4.16.3のIPExtractorの移行、govulncheckでまだ検出されない点を説明します。
圧縮形式Brotliの展開処理の脆弱性CVE-2026-111497(HTTP2Shell)は、米CISAが悪用を確認しています。Pythonのbrotli・brotlicffi、Node.jsの同梱版などで、自分の版と構成が対象かを確かめる方法と修正版を、言語ごとに説明します。
CrassのCVE-2026-116695は、不正なURLの読み取りの誤りにより、Crassを使うCSSのサニタイザーが削除するはずのCSSを通すおそれがあります。Railsアプリに入る経路、Loofah・rails-html-sanitizerを上げてもCrassが上がらない理由、1.0.8への上げ方を説明します。
Vite 6.4.4の脆弱性CVE-2026-118662は、ネットワークに公開した開発サーバーで、拒否したはずの.envなどを返すおそれがあります。10月6日の更新で6.4.4にした環境が対象になった理由、初期設定で条件がそろう点、Astro 5など間接の依存の確かめ方、6.4.6への上げ方を説明します。
Apache Tomcatで10月20日に公表された8件の脆弱性(CVE-2026-101356ほか)は、HTTP/2・JNDIRealm・AJPなどの使い方で該当が分かれます。自分の版と設定が対象かの確かめ方、系列ごとの修正版、Spring Bootでの扱い、9.0系のサポート終了(2027年3月31日)を説明します。
TokenGuardの認証回避について、GitHub Advisory Databaseが10・11系の修正版と13系の範囲を更新しました。提供元の記載との違い、利用条件とサポート期間、Composerでの確認方法を説明します。
Rustのzipクレートの脆弱性CVE-2026-115905(GHSA-m665-v7pm-7grj)は、ZIPの2か所の名前の食い違いで検査をすり抜け、別のファイルを上書きされるおそれがあります。修正の検査は既定で無効です。対象の構成の見分け方、上げる先の9.1.0、検査を有効にする書き方を説明します。
PythonのPillowの脆弱性CVE-2026-112398は、olefileを入れた環境で細工したFlashPix画像をImage.openで開くと、ヒープの範囲外書き込みで任意のコード実行に至るおそれがあります。対象かの見分け方、13.0.0への更新、すぐ上げられないときの対処を説明します。
Java向けの圧縮ライブラリsnappy-javaの脆弱性CVE-2026-93451(GHSA-gwq9-9ffj-mvrv)は、uncompressIntArrayなどで配列の末尾を越えて書き込みます。上げる先は1.1.10.10以上です。Kafka・Spark・Hadoopが古い版を指定している場合の確かめ方と、版の指定の仕方を説明します。
認証ライブラリbetter-authの脆弱性CVE-2026-114607は、Magic LinkとOAuthを併用する構成で、OAuthのstateをMagic Linkのトークンに流用され、他人としてサインインされるおそれがあります。対象かを設定で見分ける方法、1.7.7への更新と段取りを説明します。
LiteLLMのプロキシに、internal_userの権限から管理者に昇格してコマンドを実行できる脆弱性CVE-2026-114612。KEVに載った認証不備CVE-2026-59822と、10月21日に配布された不正な1.107.0を、使っている版で切り分ける手順と、上げる先の版を説明します。
.NETの画像処理ライブラリImageSharpの脆弱性CVE-2026-106113(GHSA-j3p4-wp97-rph4)は、浮動小数点のTIFFにHistogramEqualizationをかけるとプロセスが終了するおそれがあります。対象の処理の見分け方、修正版4.1.2・3.2.0、3.2.0からビルドに要るライセンスキー、修正版の無い2系の扱いを説明します。
Starletteの脆弱性CVE-2026-48710(BadHost)は、細工したHostヘッダーでrequest.url.pathを偽り、パスで判定するアクセスの確認を回避されるおそれがあります。9月2日にKEVに追加されました。FastAPI・vLLM・LiteLLMの下で古いStarletteが残る例と、間接依存の確かめ方を説明します。