発車オーライネットの予約情報流出|対象の予約と問い合わせ先
発車オーライネットでバスを予約した方に向けて、10月15日の発表にある対象期間・情報項目と、10月19日以降の問い合わせ先を説明します。
不正アクセスの経緯と公表内容
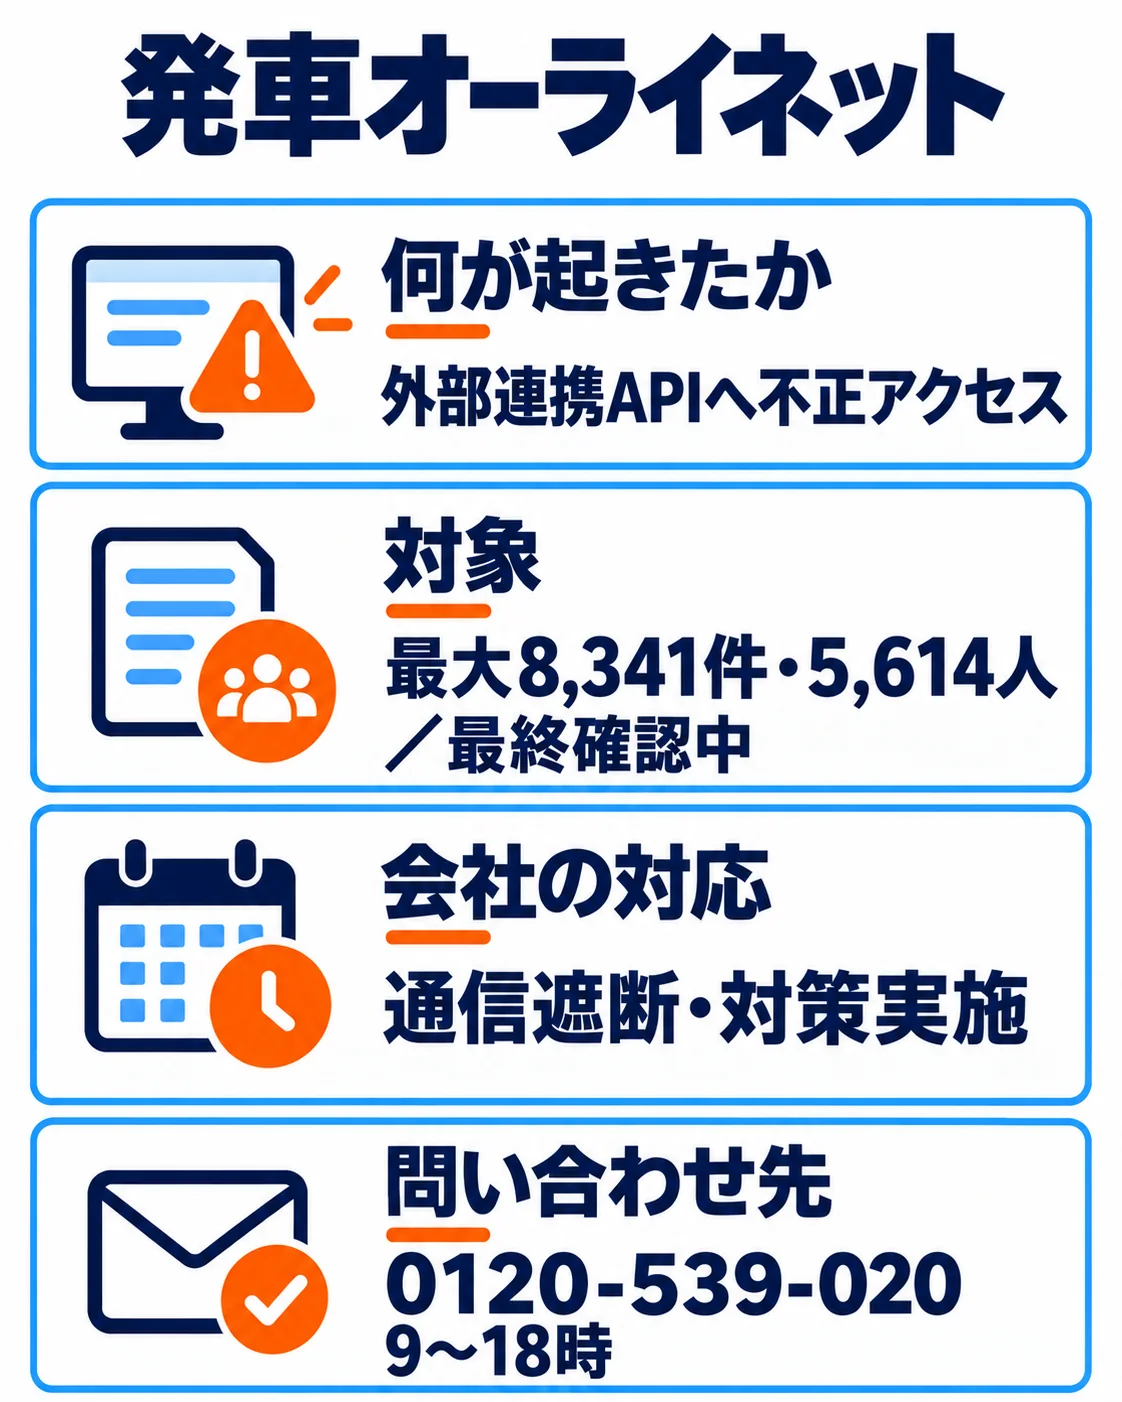
工房は10月13日、発車オーライネットで外部取引先と情報を連携するAPIサーバーに、9月16日から19日に不正アクセスがあったことを検知しました。予約情報が外部へ流出した痕跡があり、最大8,341件・5,614人を最終確認中です。具体的な侵入手法は発表に記載されていません。
対象情報とサービスへの影響
予約情報は最大8,341件・5,614人に流出の可能性があります。カタカナ氏名・電話番号・乗車日・路線・予約番号などが含まれます。
乗車日が7月16日から11月29日までの一部予約情報が対象となりました。決済情報・住所・メールアドレス・パスワードは対象サーバーに保存していません。
会社の対応と問い合わせ先
10月13日の検知後に通信を遮断し、サーバーの対策を完了しました。個人情報保護委員会と警察へ報告し、バス事業者や旅行サイトへ状況を連絡しました。対策後の被害拡大は確認されていません。
不審なSMSや電話に注意し、暗証番号やカード情報を伝えないでください。10月19日からの窓口は0120-539-020で、9〜18時に受け付けています。公式フォームでも問い合わせできます。
企業が自社で確かめたいこと
同じ種類の情報やサービスを扱う企業では、次の確認事項を自社の管理方法と照らして点検してください。
外部連携用APIに保存する予約情報と保存期間を確認してください。
不正アクセス検知後に連携を停止する手順を取引先と共有してください。
予約件数と利用者人数を分けて被害を集計してください。
発車オーライネットを利用している事業者の担当者がやること
- 工房や取引先からの連絡を確認し、乗車日7月16日〜11月29日の一部予約に自社の取扱分が含まれるかを照合してください。
- 予約番号・路線・乗車日と対象件数を確認し、予約件数と利用者人数を分けて案内してください。
- 利用者の問い合わせには10月19日以降の専用窓口0120-539-020と公式フォームを案内してください。
SERVICE不正アクセス対策コンサルティング検査を頼む前に、検査する場所を決める。原因がありそうな所を絞り込み、どこを検査・チェックすべきかを一緒に決めます。初回のご相談は無料で、ご相談の段階でシステムに手を入れることはありません。

よくある質問
どの予約が対象ですか?
乗車日が7月16日〜11月29日までの一部予約です。最大8,341件・5,614人の規模を最終確認中としています。
決済情報も含まれますか?
決済情報は対象サーバーに保存していません。住所・メールアドレス・パスワードも保存していないと説明しています。
現在の問い合わせ先はどこですか?
10月19日からの専用窓口は0120-539-020です。受付は9〜18時で、公式フォームでも問い合わせできます。
出典・参考資料
2026年10月15日付発表をもとに、対象・対応・問い合わせ先を確認しています。
- 株式会社工房|公式発表・対応状況(2026-10-15・保存済み調査に記録された対象・対応・利用者案内の根拠)
- 株式会社工房|発車オーライネット お問い合わせ(保存済み調査に記録された対象・対応・利用者案内の根拠)
更新履歴
- 新規作成