GETTIISの会員情報流出|項目別件数とパスワード変更の確認
GETTIISでチケットを購入し、登録情報への影響が気になる方へ。リンクステーションは20日の第二報で流出情報の項目別件数を公表しました。対象情報、会社の対策、パスワード変更と問い合わせの確認先を説明します。
主催者向けGettii-Liteの脆弱性を悪用
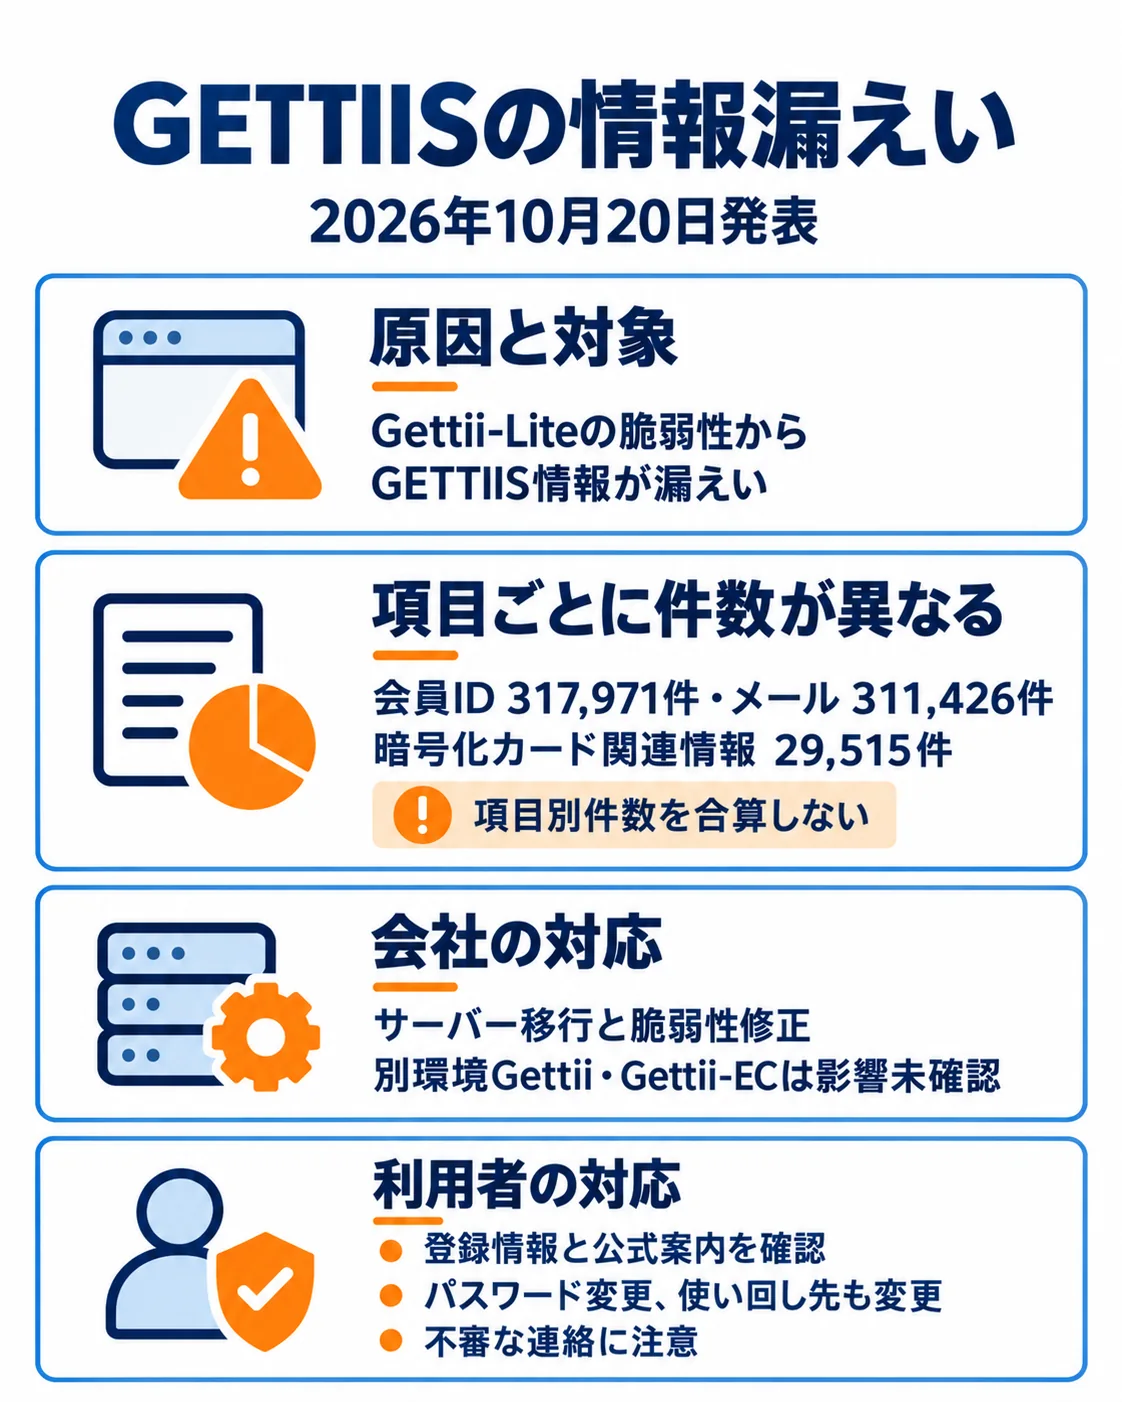
第三者が主催者向け公演登録サービスGettii-Liteのプログラムの脆弱性を悪用し、GETTIISの会員情報を取得しました。第二報では10月18日0時頃から7時頃の取得を確認したと説明しています。
18日に不審なアクセスを確認して調査を始め、19日の第一報、20日の第二報で対象情報等を公表しました。具体的な欠陥や既知性、当時の修正提供状況は、参照した第一報に記載されていません。
情報項目ごとの件数と保護形式を確認
会員IDは317,971件、ハッシュ化パスワード311,451件、メールアドレス311,426件、氏名309,759件、電話309,668件です。暗号化したカード関連情報は29,515件、性別5,900件、生年月日5,192件、郵便番号489件と公表されています。
それぞれの情報項目の件数であり、足し合わせて被害人数にはできません。完全なカード番号とセキュリティコードは保管していないと説明されています。暗号化されたカード関連情報の流出と、完全なカード番号の非保管を区別してください。
対策と個別通知を実施済み、別環境への影響は未確認
対象サーバーを切り替え、悪用された脆弱性への対策を完了したと説明しています。20日の第二報では、対象者への個別メール通知と関係機関への報告を実施済みとし、警察への相談・情報提供を継続しています。
別環境のGettii・Gettii-ECでは影響を確認していません。一方、全サービスの停止期間や全面稼働状況の詳細は参照した第一報に記載されておらず、対策完了だけで稼働状況を推測しないでください。
マイページで登録情報を確認し、公式の変更手順へ
通知を受けた利用者は、GETTIISマイページの登録情報編集で対象の登録項目を確認できます。ただし、侵害後に変更した情報は、漏えい時の内容と異なる場合があります。
第二報から案内されるパスワード変更手順を確認し、他サービスで使い回しているものも異なるパスワードへ変更してください。不審な連絡に注意し、不明点はPMS個人情報相談窓口で確認します。会社はメールや電話でパスワード・カード番号・暗証番号を尋ねないとしています。
企業が自社で確かめたい3点
主催者向けと購入者向け機能の間で会員情報へのアクセス権限を分離・点検しているか。
外部公開プログラムの脆弱性確認と異常な情報取得の検知を継続できるか。
対象者への案内に情報の保護形式、未確定範囲、パスワード変更手順を明確に記載できるか。
Gettii-Liteを使っている主催者の担当者がやること
- 利用している環境がGettii-Liteか、別環境のGettii・Gettii-ECかを確認し、対象サーバーへの対策と影響の案内を区別してください。
- GETTIIS購入者への案内が必要な場合は、個別通知と項目別の流出情報を確認し、件数を合算した人数や未公表の稼働状況を伝えないでください。
- 購入者からの不明点には公式のパスワード変更手順とPMS個人情報相談窓口の案内を用い、パスワードやカード番号を聞き取らないでください。
よくある質問
317,971件にほかの件数を足せば被害人数ですか?
カード番号がすべて流出したのですか?
現在の登録情報が漏えい時の内容ですか?
出典・参考資料
リンクステーションの公式第二報(2026年10月20日)この時点の発表に関する保存済み調査に基づいています。
- 株式会社リンクステーション|リンクステーションの公式第二報(2026年10月20日)(2026-10-20・対象範囲・経緯・利用者対応の根拠)
更新履歴
- 新規作成