富士急ハイランドで159名に不正ログイン|閲覧可能性のある情報と確認方法
本件の公式発表から、影響するサービスと情報、利用者に案内されている対応を整理する。
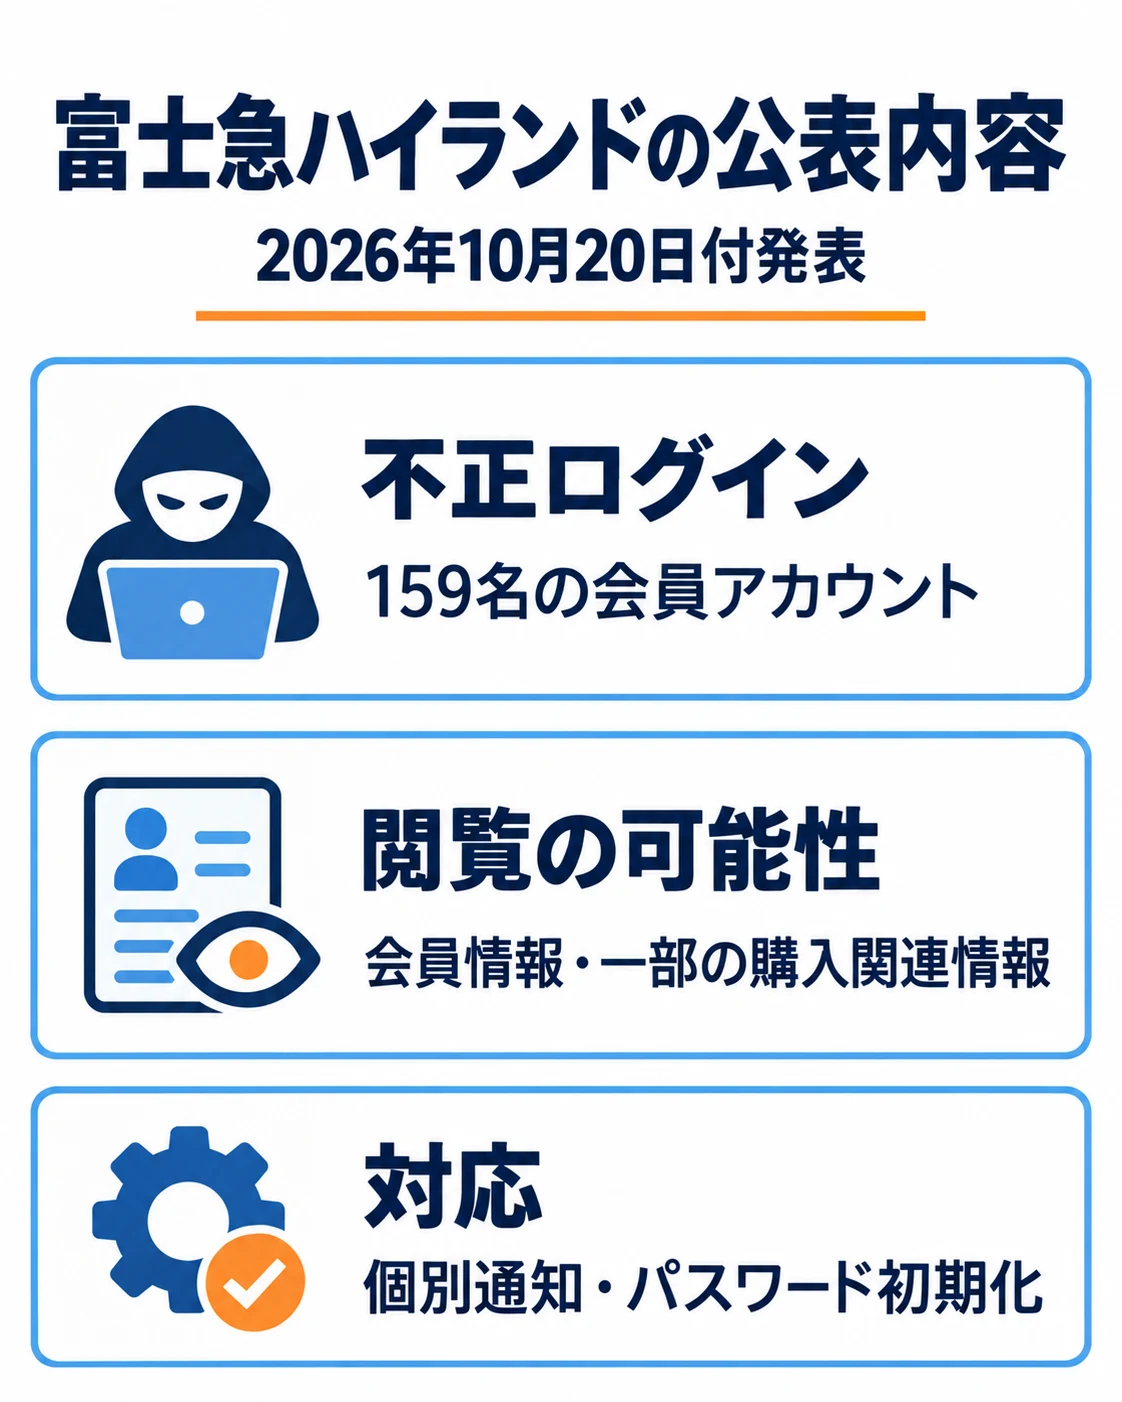
159名の会員アカウントに不正ログイン
富士急ハイランドは10月20日、公式アプリと会員サイト「CLUBフジQ」で、159名の会員アカウントに不正ログインがあったと発表した。発生期間は9月4日から7日だ。
外部で入手されたメールアドレスとパスワードの組み合わせを試す「リスト型攻撃」と説明している。同社のサーバーやデータベースへの侵入、会員データの一括流出は確認されていない。
会員情報と一部の購入・カード関連情報
氏名、メールアドレス、生年月日、性別、電話番号、郵便番号、都道府県、会員番号が閲覧された可能性がある。一部の利用者では、購入履歴やチケット情報も対象になる。
カード関連では、番号の一部、有効期限、名義が対象となる可能性がある。カード番号全体とセキュリティコードは含まれない。不正な購入・決済やチケットの不正利用などの二次被害は、発表時点で確認されていない。
対象者への個別通知とパスワード変更
対象者には個別にメールで連絡し、不正ログインが確認されたアカウントのパスワードを初期化したとしている。自分への通知や利用状況を確認し、判断に迷う場合は公式発表のお客様窓口へ相談する。
公式案内はパスワードの変更を求め、同じパスワードを使っている他のサービスでも変更するよう呼びかけている。同社を装うメール・SMS・電話にも注意したい。同社がパスワードやカード情報を尋ねることはないと案内している。
企業の情報漏洩対策と見直しのポイント
この事例を踏まえ、自社の情報管理と初動を点検しましょう。以下は当社が企業の担当者へ提案する確認事項です。
- 会員ログインの不審な試行を検知し、対象アカウントを保護する手順を点検する。
- パスワード再設定と個別通知を、利用者が公式窓口から確認できるようにする。
- 閲覧可能性のある情報と二次被害を分け、調査と問い合わせ対応で共有する。
不正アクセスへの対策を詳しく確認したい方は、こちらの解説もご覧ください。
よくある質問
対象範囲と公式案内を確認する。
不正ログインの対象は何名ですか?
159名の会員アカウントです。9月4日から7日に不正ログインがあり、対象者には個別に連絡したとしています。
カード番号全体も対象ですか?
対象となり得るのは番号の一部、有効期限、名義です。公式発表では、カード番号全体とセキュリティコードは含まれないと説明しています。
対象者の確認と必要な対応は?
個別通知とアカウントの利用状況を確認し、不明点は公式のお客様窓口へ相談します。同じパスワードを使っている他サービスも含め、パスワードの変更が案内されています。
出典・参考資料
公式発表を10月21日に確認。公表時点の情報と調査中の事項を分けて記載した。
- 株式会社富士急ハイランド|富士急ハイランド(公式アプリ・CLUBフジQ)の発表(2026-10-20)