OTOTOYの情報漏えい可能性|最大約48万件とサービス再開後の注意
OTOTOYを利用し、登録情報への影響と再開後の注意点が気になる方へ。オトトイは10月21日、会員情報への閲覧・取得の可能性を公表しました。対象項目と調査時点、サービス再開の経緯、利用者が確認することを説明します。
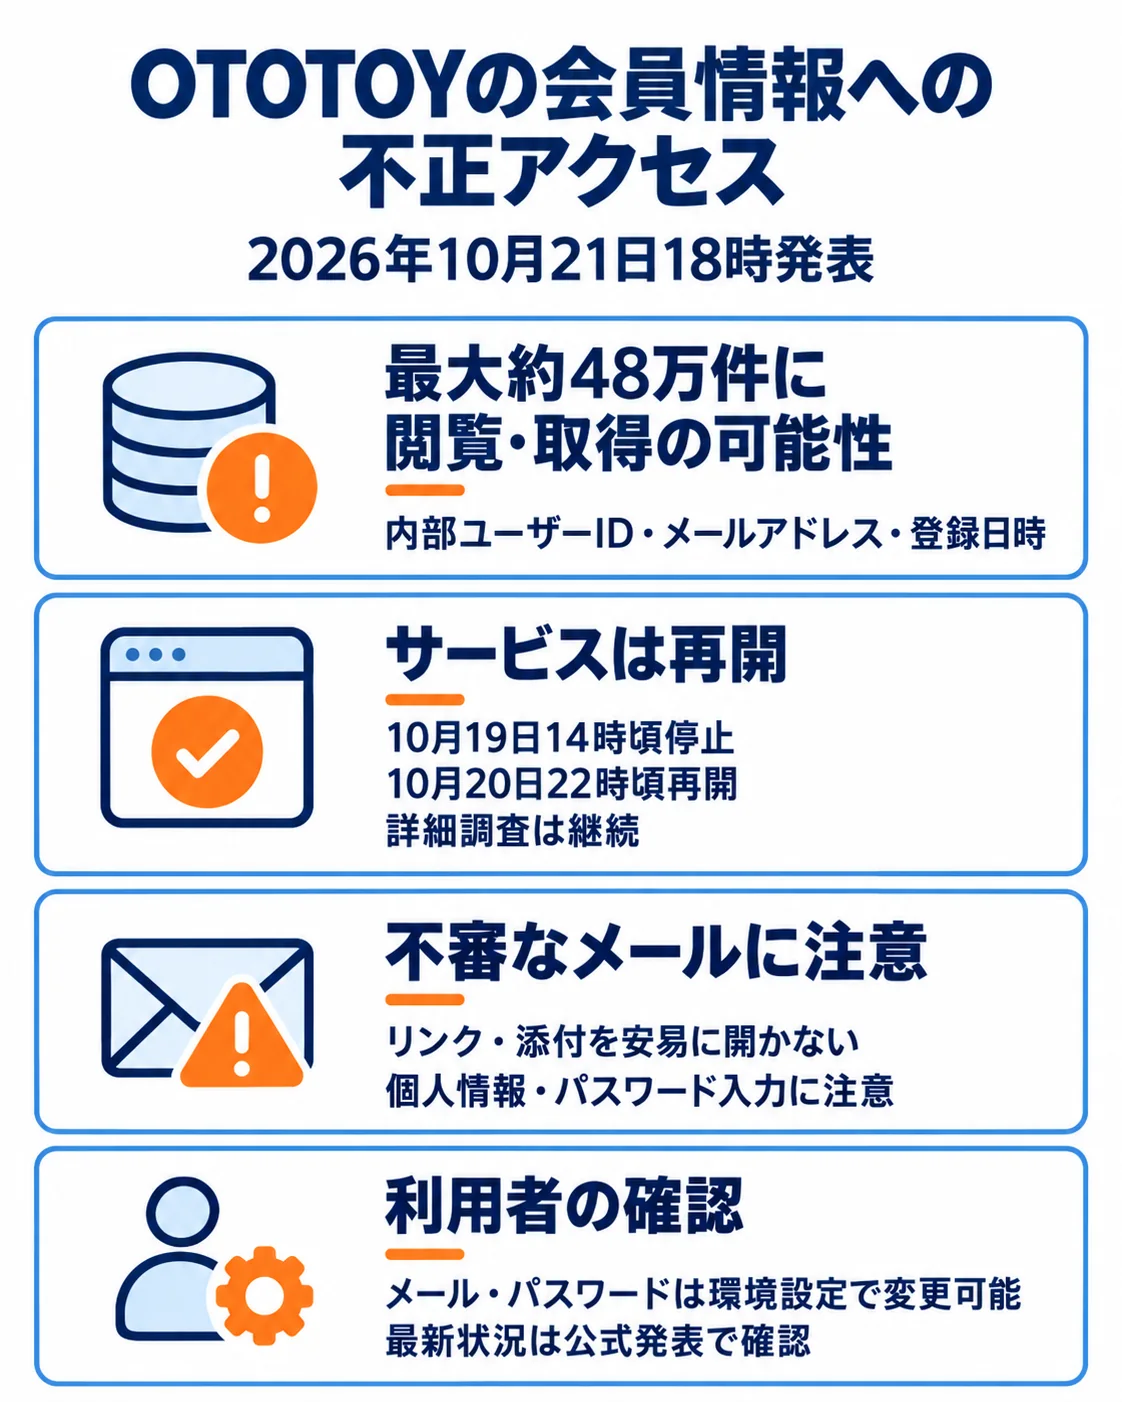
19日に停止し、20日22時頃にサービスを再開
オトトイは10月19日14時頃、脅威となるアクセスを把握してサービスを停止しました。原因調査と必要なシステムの修正措置、安全確認を行い、20日21時50分に再開を告知しました。
21日の続報では、サービスは20日22時頃に再開したと説明しています。再開告知の時刻と、実際の再開時刻として説明された「22時頃」を区別して確認してください。
最大約48万件、対象はID・メールアドレス・登録日時
10月21日18時の発表は、同日17時時点の調査結果として、最大約48万件の会員情報に閲覧・取得の可能性があると説明しています。対象項目は内部ユーザーID、メールアドレス、登録日時です。
これは閲覧・取得の可能性についての公表で、約48万人の情報が確定的に流出したという説明ではありません。詳細調査は継続しており、対象範囲は今後の公式発表で確認する必要があります。
| 区分 | 内容 |
|---|---|
| 対象件数 | 最大約48万件の会員情報 |
| 対象項目 | 内部ユーザーID、メールアドレス、登録日時 |
| 確認の段階 | 閲覧・取得の可能性。詳細調査は継続中 |
| サービス状況 | 20日22時頃に再開したと21日続報で説明 |
不審メールに注意し、必要な変更はログイン後の設定から
公式発表は、不審なメールのリンクや添付を安易に開かず、個人情報やパスワードの入力に注意するよう案内しています。メールが届いたことだけで正規の案内と判断せず、公式発表を確認してください。
登録メールアドレスとパスワードは、ログイン後の環境設定で変更できると説明されています。変更が必要な場合は、その手順を確認してください。会社が全利用者に一律の変更を求めたという案内に置き換えないことも大切です。
再開後も詳細調査を継続、対策の見直しを表明
20日の再開告知では、原因となる脆弱性と攻撃目的を特定したと説明しています。ただし、具体的な製品、欠陥の種類、攻撃時点で既知だったか、侵入経路は、参照した発表に記載されていません。
21日の発表では、セキュリティ対策、監視体制、情報管理体制を抜本的に見直す方針を示しています。具体的な施策や完了予定日は示されていないため、サービス再開と、詳細調査・体制見直しの完了を同じ意味にしないようにします。
企業が自社で確かめたい2点
会員情報と決済・音源等のデータを分離し、どの経路からどの情報へアクセスできるかを確認します。保管する情報の種類ごとにアクセス範囲を把握しておくことが、影響調査の備えになります。
利用者への説明では、情報を取得された可能性がある場合と、アクセスの形跡がない場合を区別できるようにします。調査時点と確認の程度を明記し、新しい事実が分かった際に案内を更新できるようにしておきます。
よくある質問
約48万人の情報流出が確定したのですか?
どの情報が対象ですか?
OTOTOYは再開していますか?
メールアドレスやパスワードは変更できますか?
出典・参考資料
オトトイの10月20日再開告知と21日18時の続報に関する保存済み調査に基づいています。
- オトトイ|不正アクセスに関する公式発表・10月21日続報(2026-10-21・対象範囲と利用者対応)
- オトトイ|サービス再開告知(10月20日21時50分)(2026-10-20・再開経緯と原因調査の説明)
更新履歴
- 新規作成