AIセキュリティ通信
Astemoの情報流出|委託先アカウントとクラウド共有の確認事項
取引先と資料をやり取りするクラウドには、自社以外の担当者もアクセスします。Astemoでは、委託先の従業員アカウントを通じて共有環境から情報が流出しました。2026年10月16日の公式発表をもとに、対象者への影響と、企業が点検したい共有権限を整理します。
Astemoの情報流出で公表された経緯
Astemoは2026年10月16日、アクセス権を持つ委託会社の従業員アカウントが第三者に侵害され、そのアカウントを通じてデータ共有クラウドから情報が流出したと公表しました。
9月17日には、データを取得したと主張する第三者から、複数の従業員へ公開を示唆する連絡が届き、調査を開始しました。9月22日には第三者の外部サイトで標的にした旨の主張を確認し、9月24日に不審なダウンロードと使用アカウントを特定しています。10月初旬に委託会社からアカウント侵害の連絡を受け、不正アクセスと情報流出を確認しました。
その後の調査では、9月2日頃に委託会社のシステムでログイン異常と本人の操作によらない多要素認証(パスワードに加え、本人の端末などでも確認する仕組み)の通知が発生していたことも判明しています。通知が発生した事実から、具体的な認証の突破方法までは判断できません。
10月16日の発表時点で、Astemoの社内ネットワークや端末への侵害、ランサムウェア感染を示す証跡は確認されていません。流出した情報の種類と、対象者への連絡状況を次に確認します。
Astemoの情報流出の対象者と業務への影響
流出したデータには、従業員・仕入先・外部協力会社関係者等の個人情報約350名分が含まれています。項目は氏名、メールアドレス、電話番号、所属等の業務上の連絡先情報等です。顧客関係者や消費者の個人情報は含まれないと確認しています。
対象者を特定できた一部の人には、所属会社を通じて個別に連絡しています。対象人数、情報の種類、影響範囲は引き続き精査中です。自分の情報が含まれるかは、Astemoや所属先からの公式案内で確認してください。通知を受けた人は記載された情報項目と案内を確認し、通知がない場合も対象かどうか不明なら所属先の窓口へ確認してください。
10月16日時点で、流出データの悪用による二次被害の報告は受けておらず、事業活動への重大な影響も確認されていません。一方、顧客・取引先・製品開発関連の情報への影響、製品の安全性、顧客の事業、Astemoの業績への影響は引き続き確認中です。
業務連絡先が知られると、取引先の担当者を装った連絡が届くことが考えられます。これは本件で確認された二次被害ではなく、連絡先を扱う企業が備えるべきリスクです。心当たりのない資料共有や振込先変更の依頼は、以前から使っている連絡先で担当者へ確認してください。不審な案内先へ業務情報やパスワードを入力してしまった場合は、所属先の情報システム担当者へ連絡してください。不正送金などの金銭被害が発生した場合は、利用している金融機関や警察の相談窓口へ速やかに相談します。Astemo側でも、被害の拡大を防ぐための対応と調査を進めています。
Astemoが実施した対応と継続調査
Astemoは社内緊急対応チームを設置し、侵害されたアカウントを含む当該委託会社の全アカウントを停止しています。外部のセキュリティ専門機関と原因・影響範囲を調査し、関係当局や警察への報告・相談、影響を受ける可能性がある関係者への連絡を進めています。
外部サイトの情報公開状況や、他のアカウント・共有環境への影響も確認しています。調査結果を踏まえ、アカウントとアクセス権の管理、異常なアクセスの監視、委託先を含む情報管理体制を見直す方針です。委託先とクラウドを利用する企業も、共有範囲と対応の役割分担を自社の運用に照らして点検できます。
委託先アカウントとクラウド共有で企業が確認したい対策
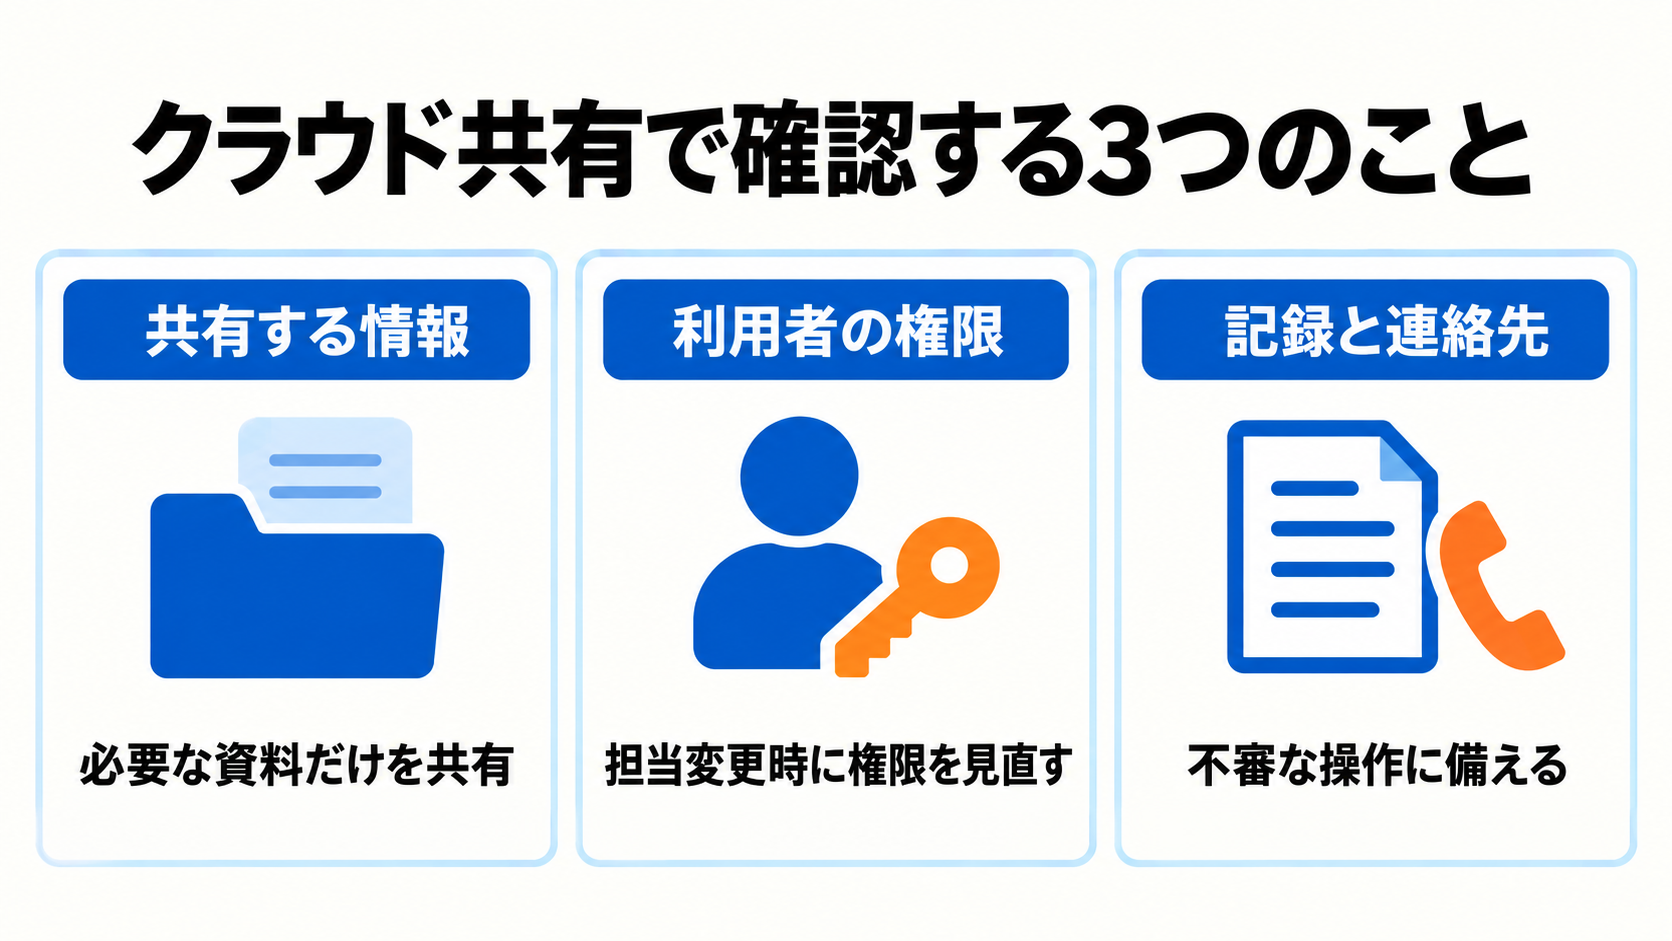
この事例から企業が点検したいのは、委託先の担当者にどこまで共有権限を与えているかです。クラウドに置く資料、閲覧・ダウンロードできる担当者、契約終了時の権限削除を、自社と委託先で確認してください。
取引先ごとに必要な情報だけを共有し、使わなくなったアカウントや共有リンクを整理します。多要素認証の設定、アクセス記録の保存、異常時の連絡先も確認対象です。これらは一般的な点検の提案であり、Astemoで各対策が欠けていたと判断するものではありません。
不審なアクセスを見つけた場合に、誰が共有を止め、誰が記録を保全し、関係者へ連絡するかも決めておきます。システムを調べる際の役割と範囲は、当社の防御策の解説でも扱っています。
| 確認すること | 具体的な点検 |
|---|---|
| 共有範囲 | 各担当者が必要とする資料と権限の対応 |
| 利用期間 | 異動・退職・契約終了時の権限削除 |
| 検知と連絡 | アクセス記録の保存と不審な操作を見つけた場合の連絡先 |
よくある質問
2026年10月16日の発表をもとに、対象者と必要な対応についての疑問に答えます。
Astemoの情報流出では誰が対象ですか?
Astemoの顧客や消費者の個人情報も含まれますか?
企業は委託先のクラウド共有で何を確認すべきですか?
出典・参考資料
- Astemo|当社が利用するデーター共有クラウド環境への不正アクセスおよび情報流出について(2026-10-16・情報流出の経緯、対象情報、影響範囲と対応状況)
- 警察庁|フィッシング対策(不審な案内による被害が発生した場合の一般的な相談先)