日経の開発用クラウドから情報漏えい|約183万件の内訳と確認先
日経のサービスを利用し、自分の情報への影響が気になる方へ。日本経済新聞社は10月16日、システム開発用クラウドから情報が漏えいしたと公表しました。件数の内訳、会社の対応、個別通知の確認先を順に説明します。
開発用クラウドへの接続に使う認証情報が悪用
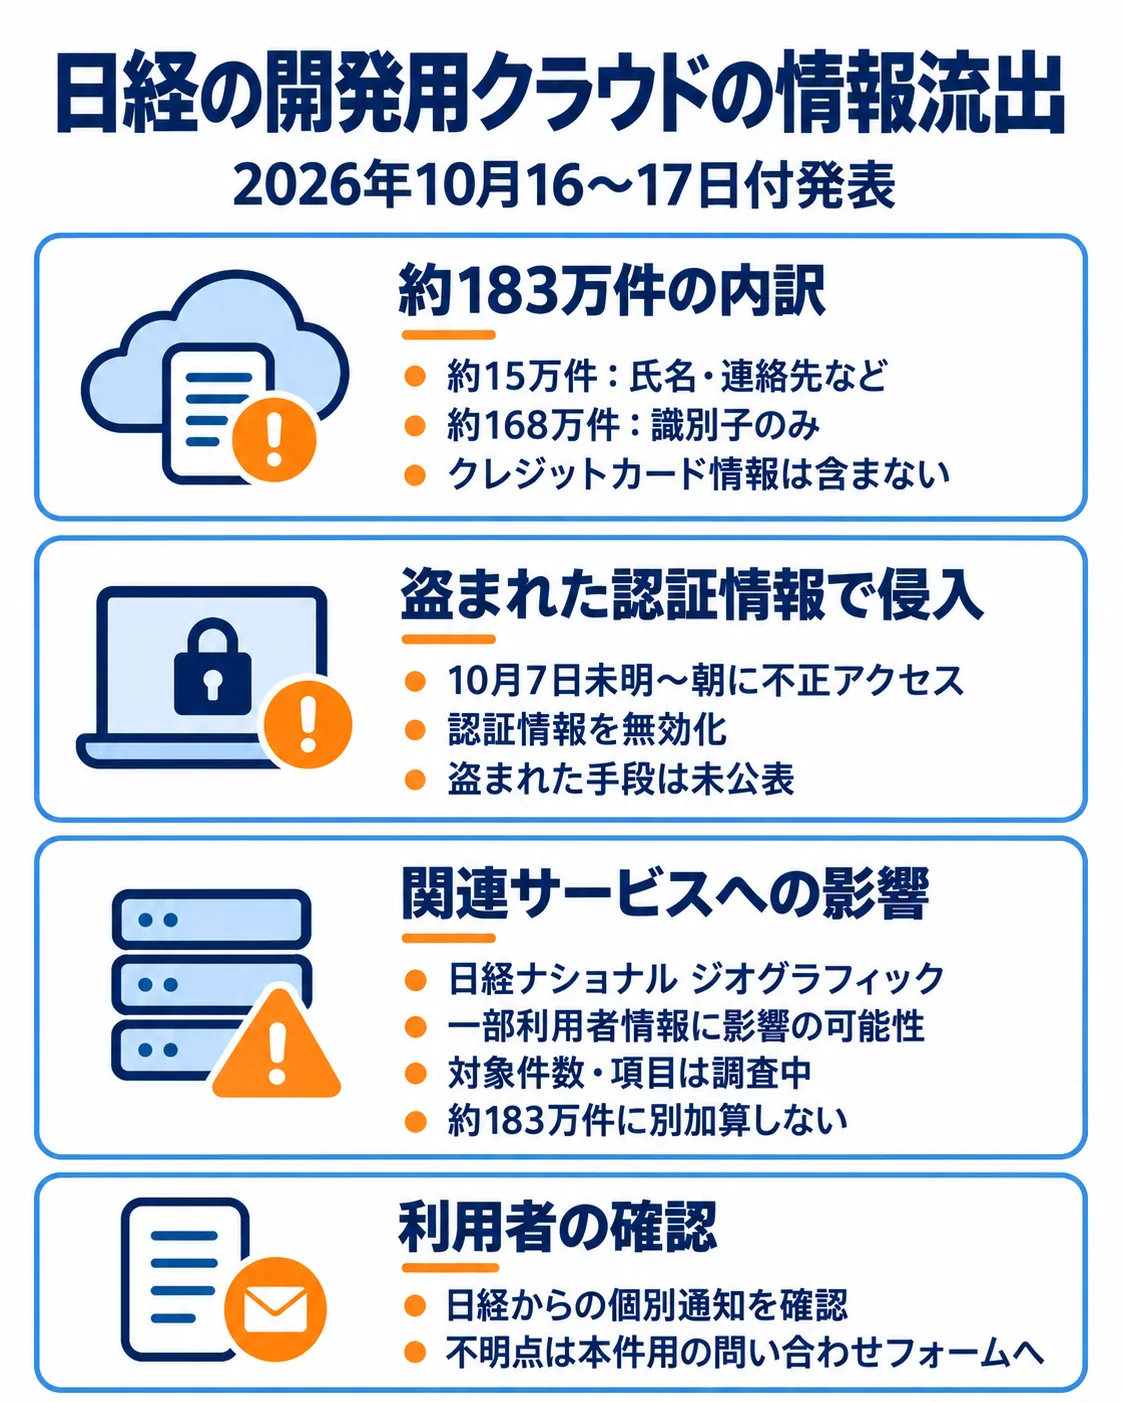
不正アクセスがあったのは、システム開発に利用するクラウドサービスです。クラウドへの接続に使う認証情報が何らかの手段で盗まれ、10月7日未明から朝にかけて不正アクセスされました。
認証情報を盗まれた手段は公表されていません。日本経済新聞社は10月11日に個人情報保護委員会へ報告し、16日に約183万件の漏えいを公表しました。
約15万件の氏名・連絡先等と、約168万件の識別子
漏えいした情報は約183万件です。このうち約15万件は氏名やメールアドレスなどの連絡先を含み、約168万件は単体では個人を特定できない識別子のみとされています。すべての件数に氏名や連絡先が含まれるわけではありません。
クレジットカード情報は含まれていません。10月16日時点では、情報の悪用などの二次被害、日経のシステム停止やデータ改ざんも確認されていないと説明されています。確認されていないという時点を保ち、その後の状況は公式案内で確かめてください。
| 区分 | 件数・内容 |
|---|---|
| 氏名・連絡先などを含む情報 | 約15万件 |
| 識別子のみ | 約168万件。単体では個人を特定できないもの |
| 全体 | 約183万件 |
| 含まれない情報 | クレジットカード情報 |
日経ナショナル ジオグラフィックの利用者にも影響の可能性
日経ナショナル ジオグラフィックは10月17日、今回漏えいした情報に同社サービス利用者の情報も一部含まれる可能性があると公表しました。対象件数や情報項目などは調査中です。
これは日経の同じクラウドへの不正アクセスによる影響として扱われています。上流の約183万件へ別の件数として加算せず、同社の利用者はお知らせと問い合わせフォームの案内を確認してください。
認証情報を無効化し、対象者への個別通知と調査を実施
日本経済新聞社は、不正アクセスに使われた認証情報を無効化しました。侵害された範囲と漏えい情報を精査し、対象者への個別通知を進めています。
原因究明と必要なセキュリティ強化を進める方針ですが、参照した発表には具体的な追加対策の実施内容は記載されていません。日経からの個別通知を確認し、不明点は本件用のお問い合わせフォームで確認してください。
企業が自社で確かめたい3点
システム開発環境に実在する顧客情報を保管する必要性を見直します。開発のために保管している情報でも、氏名や連絡先を含む場合は、扱っている範囲を把握しておく必要があります。
クラウドの認証情報については、保管場所、利用者、有効期限を確認します。また、事故調査ではログを保全し、実際に取得された情報と、アクセスできた可能性がある範囲を区別して調べられるようにします。
よくある質問
約183万件すべてに氏名や連絡先が含まれますか?
クレジットカード情報も漏えいしましたか?
どのように認証情報が盗まれたのですか?
日経ナショナル ジオグラフィックの利用者も対象ですか?
出典・参考資料
日本経済新聞社の10月16日付発表と、日経ナショナル ジオグラフィックの17日付通知に関する保存済み調査に基づいています。
- 日本経済新聞社|システム開発用クラウドへの不正アクセスに関する10月16日付発表(2026-10-16・上流事案の対象範囲と経緯・対応)
- 日経ナショナル ジオグラフィック|サービス利用者情報への影響可能性に関する10月17日付お知らせ(2026-10-17・同一クラウド侵害による利用者への影響可能性)
更新履歴
- 新規作成