AIセキュリティ通信
ソースネクストの情報漏洩|最大約2,252万件の対象情報とパスワード変更の手順
本記事はサイバー被害を防ぐための知見の共有を目的としており、記事の内容の悪用や、不正行為、他者に損害を与える行為への利用を固く禁じます。
ソースネクストの情報漏洩で、「自分の情報も含まれるのか」「何から手を付ければよいか」と迷っている方へ。10月16日の追記によると、旧パスワードは会社側で変更済みです。利用を再開するには、公式サイトから自分で新しいパスワードを設定します。
今回の対象は、ソースネクストに登録した会員情報です。漏洩のおそれがある情報と、利用者が取れる行動を順に説明します。
ソースネクストの情報漏洩と不正アクセスの経緯
ソースネクストは2026年10月13日9時ごろ、会員情報を管理するシステムへの不正アクセスを確認しました。調査では10月9日10時ごろから侵入があり、会員情報取得APIを不正に使って登録情報が取得されていたことが分かりました。APIは、システム同士が情報を受け渡すための仕組みです。
同社は10月13日13時36分までに不正なアクセスを封じ込め、10月15日に公表しました。公表時点では、封じ込め後の不正アクセスは確認されていません。外部の専門機関と調査し、全システムの緊急点検を進めています。利用者側では、すでに取得された可能性がある情報に備えることが大切です。
ソースネクストの情報漏洩の対象者と流出項目
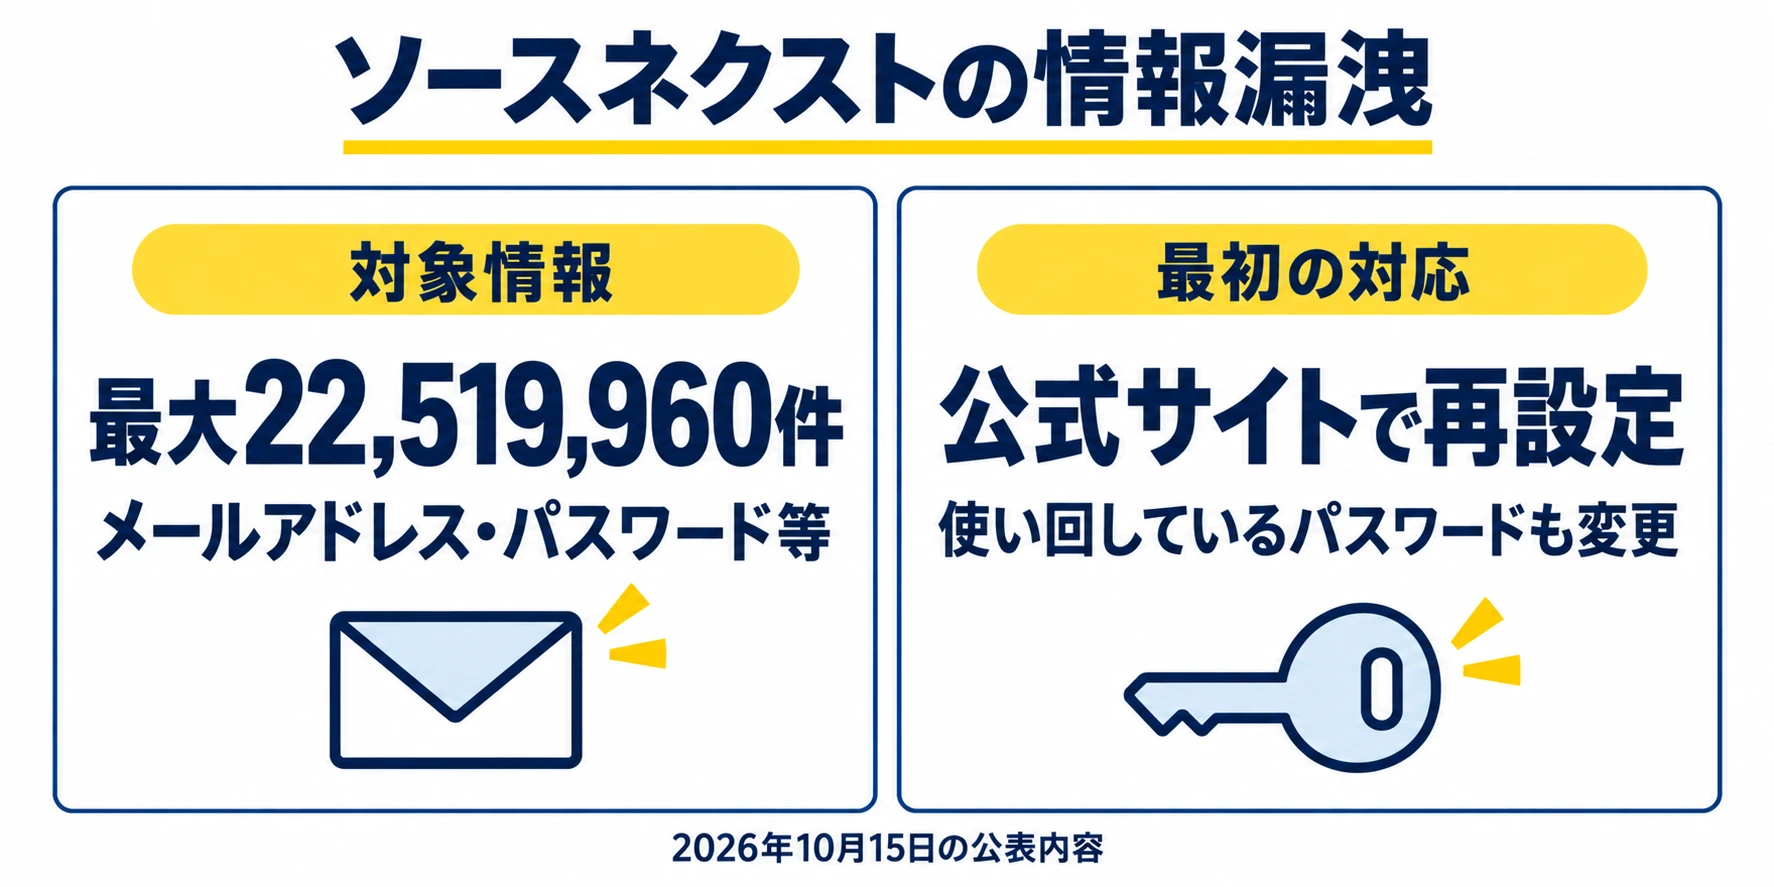
流出した可能性がある情報は最大22,519,960件です。メールアドレスとパスワードのほか、氏名、住所、電話番号、生年月日、会社名などが対象項目に含まれ、登録内容によって異なります。
対象者には登録メールアドレスへ順次案内が送られます。通知が見当たらず該当するか分からない場合は、公式の専用窓口で確認できます。案内を待つ間にも、公式サイトからパスワードの再設定を進められます。
| 確認すること | 対象・対応 |
|---|---|
| ログインに関する情報 | メールアドレス、パスワード |
| 連絡先・プロフィール | 氏名・氏名カナ、住所、性別、電話番号、FAX番号、生年月日 |
| 勤務先など | 会社名、役職名、部署名 |
| サービス利用に関する情報 | 加入サービス、登録日、ログイン日などの識別情報 |
| クレジットカード情報 | 対象システムに保存されておらず、今回の流出対象外 |
ソースネクストの情報漏洩後のパスワード変更と確認方法
ソースネクスト公式サイトを自分で開き、ログイン画面の案内からパスワードを再設定してください。10月16日の追記では、会社側で全利用者の旧パスワードを変更済みとしています。以前のパスワードでログインできない場合は、新しいパスワードの設定へ進みます。
10月16日は再設定サイトへのアクセスが集中し、つながりにくい状態も案内されています。その場合は時間を置いて試してください。待つ間に、同じパスワードを使っているほかのサービスの変更を進めましょう。メール内のリンクより、普段利用する公式サイトから手続きを始めると偽サイトへの誘導を避けやすくなります。
同じメールアドレスとパスワードを使うサービスも変更してください。取得された組み合わせで別のサービスへログインを試されるおそれがあるためです。例えば通販サイトやメールサービスでも同じものを使っていれば、それぞれ異なるパスワードへ変えます。
メールやSMSで「再設定のために認証コードを教えて」と求められても、その連絡先へ返答せず公式窓口に確認してください。すでに不審なページへ情報を入力した場合は、入力したサービスの正規画面からパスワードを変更します。カード情報まで入力した場合や身に覚えのない請求がある場合は、カード会社の公式窓口にも相談してください。
ソースネクストの情報漏洩に関する問い合わせと企業の確認事項
専用窓口は0120-035-116、受付は10時〜18時で土日祝日も対応しています。電話が難しい場合は、ソースネクストの専用問い合わせフォームを利用できます。手元に届いた通知や、不審な連絡を受けた日時を控えておくと、相談内容を整理しやすくなります。
企業でソースネクストの会員アカウントを使っている場合は、管理担当者と利用者で通知を共有し、社内のほかのサービスとパスワードを使い回していないか確認しましょう。会社名や部署名を知る相手からの連絡でも、支払いや認証情報を求められたときは、登録済みの連絡先へ確認を取り直します。
会員サービスを運営する企業にとっては、顧客情報を取り出すAPIも点検範囲に含めることが重要です。アクセス権限と取得できる情報の範囲、大量取得に気付ける監視を確認する際は、当社のサイバー攻撃・情報漏洩の解説も参考にしてください。
企業の情報漏洩対策と見直しのポイント
企業の情報漏洩への備えでは、次のような対策が基本になります。
- システムの弱点への対応:ソフトウェアの更新や脆弱性の確認
- アクセス権限の見直し:多要素認証の導入や不要なアカウントの削除
- 不審な操作の監視:アクセス記録の確認や異常を検知する仕組みの整備
具体的な対策方法や点検の進め方については、こちらの記事で詳しく解説しています。
対策はしていても、見落としている弱点がないか確認したい。限られた予算の中で、改善の優先順位を決めたい。
こうした課題がある場合は、セキュリティ診断をご検討ください。自社のシステムや現在の対策を踏まえ、確認したい範囲をご相談いただけます。
よくある質問
ソースネクストの情報漏洩でカードの再発行が必要ですか?
ソースネクストと同じパスワードを使う他のサービスも変更すべきですか?
対象者かどうかはどこで確認できますか?
パスワード再設定サイトにつながらない場合はどうすればよいですか?
出典・参考資料
- ソースネクスト|不正アクセスによるお客様情報流出のおそれに関するお詫びとお知らせ(2026年10月15日・10月16日追記・対象情報・経緯・利用者への案内)
- IPA|インターネットサービスへの不正ログインによる被害が増加中(2025年8月28日・パスワードを入力した場合の対応・使い回し対策)