トレジャー・ファクトリーの情報流出|出張買取・引越の対象と申込停止
出張買取やトレファク引越を申し込んだことがあり、連絡先への影響が気になる方へ。トレジャー・ファクトリーは10月23日、申込受付に使う案件管理システムへの不正アクセスを公表しました。対象情報と申込停止の状況、不審な連絡への対応を整理します。
案件管理システムへの不正アクセスの経緯
同社は10月20日にアクセスログを調べ、同日未明から朝にかけて不正アクセスがあり、情報が取得されたことを確認しました。データベースへのアクセスに関する脆弱性が悪用されたとみています。
10月20日10時30分に案件管理システムへの外部アクセスを停止し、11時05分には出張買取・引越等の申込フォームも停止しました。関連アカウントのパスワード変更、脆弱性への対策、ログイン機能と監視の強化を進めています。
顧客情報746,277件と、ほかに取得された情報
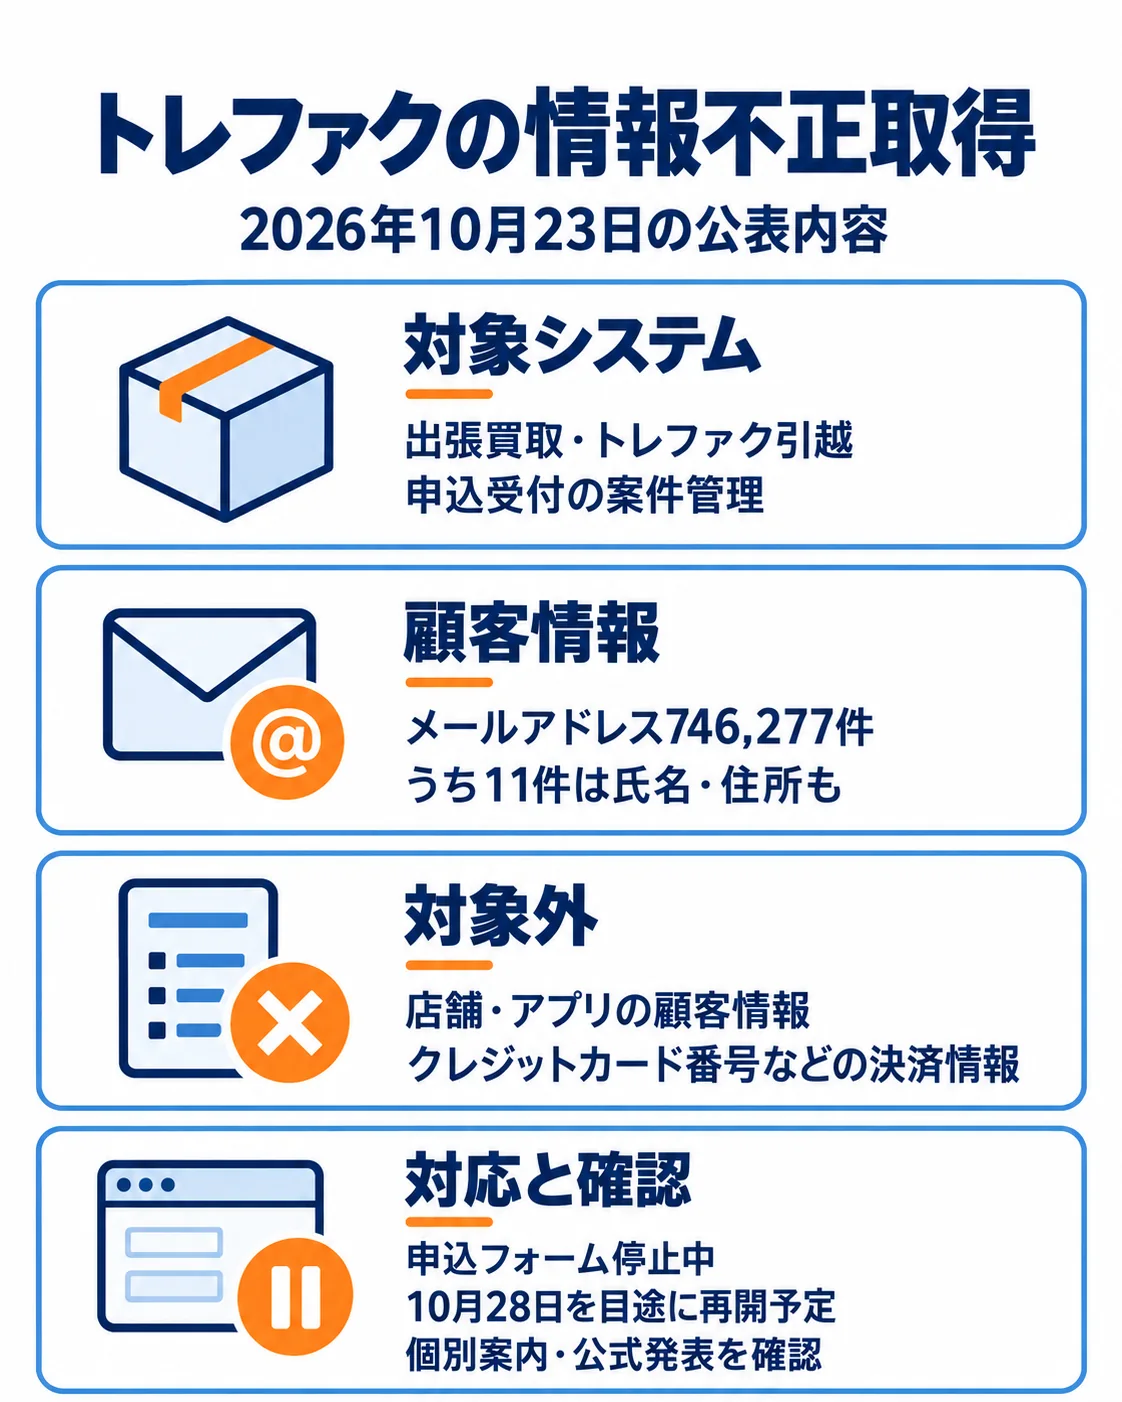
顧客情報は746,277件のメールアドレスで、このうち11件には氏名と住所も含まれます。これとは別に、取引先・従業員等750件の氏名とメールアドレス、端末情報1,000件の不正取得も確認されています。種類の異なる件数を合算して、被害人数として扱うことはできません。
店舗とアプリの顧客情報は別システムで管理されており、今回の対象外です。クレジットカード番号などの決済情報も含まれないとしています。利用したサービスと、個別に案内される情報の範囲を確認してください。
| 区分 | 件数・内容 |
|---|---|
| 顧客情報 | 746,277件のメールアドレス。うち11件は氏名・住所も含む |
| 取引先・従業員等 | 750件の氏名・メールアドレス |
| 端末情報 | 1,000件 |
| 今回の対象外 | 別システムの店舗・アプリ顧客情報。カード番号などの決済情報は含まれない |
申込フォームの再開は10月28日が目途
システムと申込フォームは、安全対策と確認を経て10月28日を目途に再開する予定としています。これは10月23日の発表時点の計画で、再開済みという案内ではありません。申し込みの前に公式サイトの最新案内を確認してください。
対象者には個別に案内する予定です。専用の問い合わせ窓口は10月23日時点で設置準備中とされていました。窓口の案内は公式のお知らせで確認してください。
心当たりのないメールや電話への対応
会社は、取得されたメールアドレスなどがフィッシングに使われるおそれがあるとして注意を呼びかけています。心当たりのないメールやSMSのURL・添付ファイルは開かず、公式サイトから案内を確認してください。
不審な電話では、相手が名乗った組織の公式連絡先を自分で確かめます。申し込みに関する情報を知っている相手であっても、相手が指定する連絡先だけで判断しないことが大切です。
PHPの脆弱性や子会社の過去事案との違い
同社は、今回の事案が直近に公表されたPHPの脆弱性とは関連がないことを確認したと説明しています。脆弱性のある製品や箇所、自社実装か第三者製品かといった詳細は、10月23日の発表では示されていません。
2026年8月の子会社カインドオルの事案とも、原因・侵入経路が異なるとしています。今回の件数や対象範囲へ過去事案を混ぜず、それぞれの発表を分けて確認します。
企業が自社で確かめたい3点
申込受付などの外部公開システムでは、データベースへのアクセス経路と、利用者ごとに取得を許す範囲を点検します。入力値の扱いや権限確認に欠陥がないかを診断することも、自社の確認事項になります。今回の具体的な脆弱性の種類を示すものではありません。
古い申込データのメールアドレスを残し続けていないか、保存期間と削除手順を確認します。グループ内の別事案を受けた点検では、認証管理だけでなく、外部公開システムの脆弱性管理まで対象に含めることが重要です。
よくある質問
店舗やアプリの顧客情報も対象ですか?
746,277件すべてに氏名や住所が含まれますか?
申込フォームはいつ再開しますか?
クレジットカード番号も取得されたのですか?
出典・参考資料
トレジャー・ファクトリーの10月23日付の適時開示と公式のお知らせに基づいています。
- トレジャー・ファクトリー|トレジャー・ファクトリーの不正アクセスに関する適時開示(2026-10-23・経緯・対象範囲・原因に関する公表事項)
- トレジャー・ファクトリー|トレジャー・ファクトリーの不正アクセスに関するお知らせ(2026-10-23・利用者への案内と対応状況)
- トレジャー・ファクトリー|セキュリティ対応に伴う一部サービス停止のお知らせ(2026-10-23・サービス停止と再開目途)
更新履歴
- 新規作成