AIセキュリティ通信
GDOの情報漏洩|従業員等の流出と会員情報の照会、自分への影響の確認方法
GDOの発表を見て、自分の会員情報や仕事の連絡先が含まれるのか気になっている方へ。従業員等の情報と会員情報では、確認された内容が異なります。この記事では、2026年10月16日の公表内容に沿って、情報の種類と確認先を整理します。
GDOの情報漏洩と不正アクセスの経緯
GDOは10月13日7時9分に不正アクセスを検知し、7時41分に通信を遮断しました。10月14日にはファイルのダウンロードを確認しています。侵入経路は特定されておらず、外部の専門機関による調査が進められています。
10月15日の追加調査で、別のサーバーを経由した10月13日の会員情報の照会も判明しました。同社は個人情報保護委員会へ報告し、対象者へ個別に連絡する予定としています。
GDOの情報漏洩の対象と会員情報の照会範囲
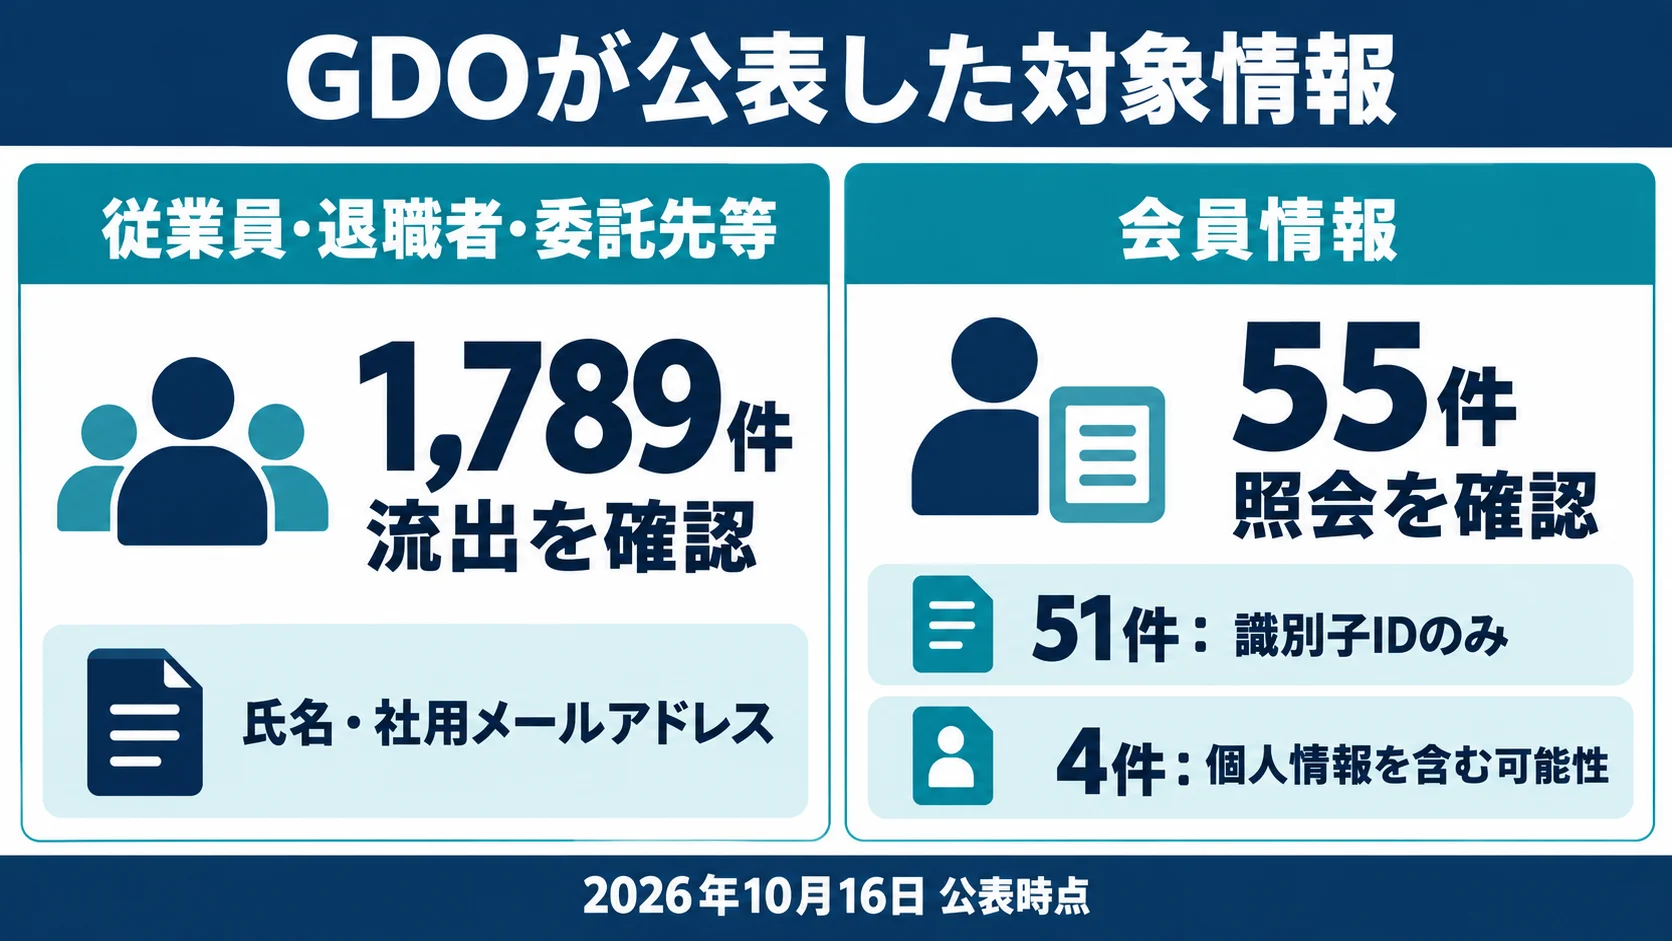
従業員・退職者・委託先等では、氏名と社用メールアドレス1,789件の流出が確認されています。会員情報は、別のサーバーを経由した同じ攻撃の範囲で55件が照会されました。
会員情報55件のうち51件は、システム内で情報を区別するための識別子IDだけです。識別子IDだけでは個人を特定したり、ログインしたりすることはできないと説明されています。残る4件は個人情報を含む可能性があり、情報の項目は対象者によって異なります。
件数は10月16日時点のもので、調査によって変わる可能性があります。自分への影響を考える際は、件数だけでなく、個別連絡に記された情報の種類を確認してください。
| 区分 | 件数と確認内容 |
|---|---|
| 従業員・退職者・委託先等 | 氏名・社用メールアドレス1,789件の流出確認 |
| 会員情報の照会のうち、識別子IDのみ | 51件 |
| 会員情報の照会のうち、個人情報を含む可能性があるもの | 4件。氏名・性別・生年月日・電話番号・メールアドレス・住所・ログインID・保有ポイントなど。項目は対象者によって異なる |
GDOの情報漏洩による影響と確認状況
10月16日の公表時点で、パスワードや決済情報の流出、二次被害は確認されていません。クレジットカード番号は当該管理サーバーに保持していないと説明されています。
氏名や連絡先を知られると、例えば会社の担当者を装った連絡が本物に見えやすくなります。これは想定される悪用の例です。支払いや情報の入力を求められた場合は、相手が名前を知っていても、普段使っている公式サイトから確認先を探してください。次の表で、状況に合う行動を整理します。
GDOの情報漏洩後の通知確認と不審な連絡への対応
GDOから個別連絡を受けた方は、記載された対象情報と案内を確認してください。連絡が見当たらず、自分が対象か分からない場合は、GDOの公式発表から案内を確認します。通知の有無だけで対象外と判断せず、不明点を公式窓口に相談してください。
| 状況 | 取る行動 |
|---|---|
| 個別連絡が届いた | 対象項目と案内を確認し、不明点を公式窓口へ相談する |
| 通知が見当たらない | 公式発表を開き、対象確認の案内を確かめる |
| 不審な連絡が来た | リンクから入力せず、自分で公式サイトを開いて確認する |
| 不審なサイトへパスワードを入力した | そのサービスの正規画面から変更し、同じパスワードを使うサービスも見直す |
| カード情報を入力した・不明な請求がある | カード会社の公式窓口に連絡し、利用明細と連絡の記録を確認する |
企業の情報漏洩対策と見直しのポイント
この事例を踏まえ、自社の情報管理と初動を点検しましょう。以下は当社が企業の担当者へ提案する確認事項です。
- 従業員・委託先と会員の情報を分け、通知する項目を整理する。
- 複数サーバーを経由するアクセスの権限と操作記録を確認する。
- 対象者への連絡と問い合わせ窓口で、確認済みの事実を共有する。
不正アクセスへの対策を詳しく確認したい方は、こちらの解説もご覧ください。
よくある質問
対象や影響、必要な対応について、重要な疑問に答えます。
GDOの会員情報55件すべてに氏名や住所が含まれますか?
GDOのパスワードやカード番号も流出したのですか?
GDOから連絡が届いていない場合はどうすればよいですか?
出典・参考資料
- ゴルフダイジェスト・オンライン|当社サーバーへの不正アクセスに関するお知らせとお詫び(2026年10月16日・公式発表本文による経緯・対象・対応の確認)