NEXT STAGEの不正アクセス|BIツールから最大約4万件への影響の可能性
NEXT STAGEの取引先や関連サービスの利用企業に向けて、分析用ツールから参照できた情報と、会社からの案内を確認する際の注意点を整理します。
不正アクセスの経緯と公表内容
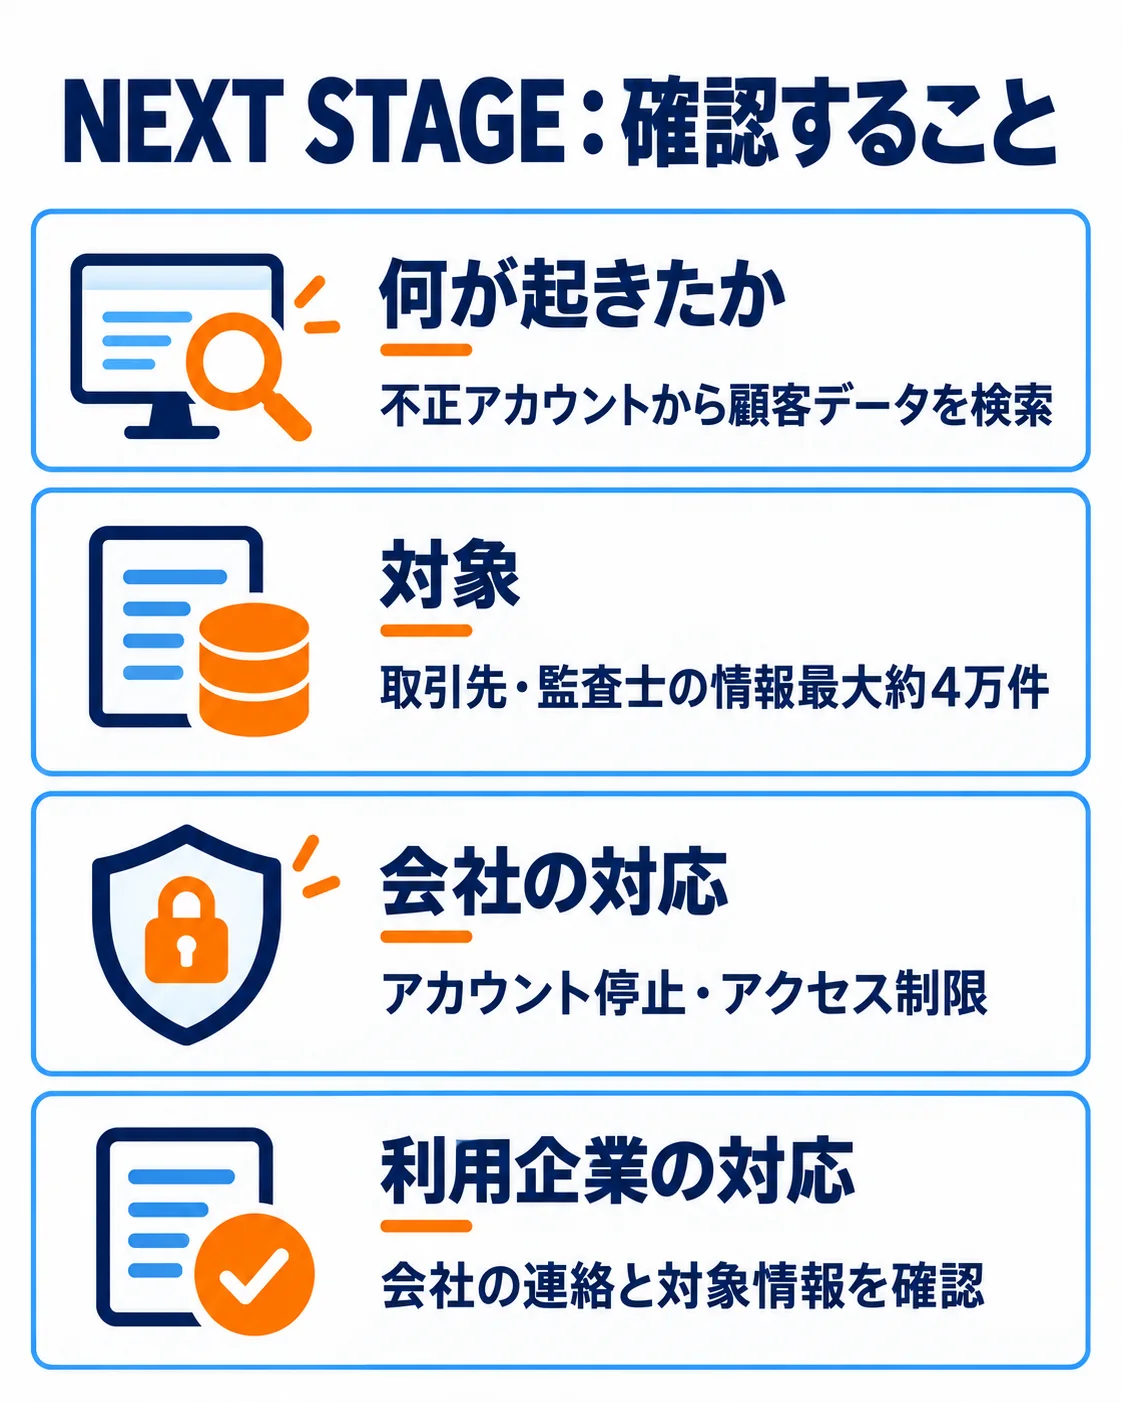
NEXT STAGEは10月9日、社内で使うMetabaseのBIツールで、不正アカウントから顧客データを検索できる状態だったことを確認しました。9月22日から10月9日に、取引先や認定現場監査士の情報最大約4万件が漏えいした可能性があると説明しています。
Metabaseを利用するBIツールで、第三者にアカウントを不正利用されました。発表は脆弱性リスクに言及していますが、具体的な脆弱性番号や侵入経路は示していません。
対象となる情報とサービスへの影響
対象は取引先・認定現場監査士の情報最大約4万件です。旧サービスでは認証情報、一部監査士では住所・生年月日・資格・血液型も対象に含まれます。
BIツールから関連サービスのデータを検索できる状態でした。更新・削除はできず、データ破壊はないと説明しています。クレジットカード・銀行口座・本人確認書類は対象システムに含まれていません。
会社の対応と利用者の確認先
対象アカウントを停止し、関連データベースへのアクセスを制限しています。アクセスログを調査し、個人情報保護委員会へ報告しました。
脆弱性の改修、監視体制の強化、ネットワークのアクセス権限の見直しを進める方針です。
10月13日の発表では、特別な手続きは不要としています。会社からの連絡を確認し、パスワードや認証コードを聞く不審な電話・メールに注意してください。
企業が自社で確かめたい3点
同じ種類の情報やサービスを扱う企業では、次の3点を自社の管理方法と照らして点検してください。
分析用ツールが参照できる個人情報と認証情報の範囲を確認してください。
読み取り専用の権限でも情報漏えいが起こり得る前提で監視してください。
利用を終えたサービスの認証情報や個人情報の保存期間を見直してください。
Qualiz・ACRO5を使っている企業の担当者がやること
- 会社からの連絡を確認し、自社の取引先情報や認定現場監査士の情報が対象となるかを整理する。
- 旧サービスの認証情報も対象に含まれるため、自社が利用していたサービスと保存されている情報を確認する。
- 10月13日の発表では特別な手続きは不要とされているため、会社からの案内を確認し、パスワードや認証コードを求める連絡に注意する。

よくある質問
どの情報が対象ですか?
データは改ざんされたのですか?
利用者に必要な手続きはありますか?
出典・参考資料
2026年10月13日付発表を根拠に、対象範囲と対応を整理しています。
- 株式会社NEXT STAGE|NEXT STAGE(社内BIツール・QualiZ等) 公式発表(2026年10月13日付発表)(2026-10-13・本文で示した対象・対応・確認先の根拠)
更新履歴
- 新規作成