ウズの問い合わせ管理システムに不正ログイン|対象期間と個別通知の確認先
ウズに問い合わせたことがある方へ、問い合わせ管理システムへの不正ログインの対象期間と情報、個別連絡の送信元を説明します。Sallyが同じ発表で説明した2件のうち、社員アカウントの不正利用による事案を扱います。
社員になりすました問い合わせ管理システムへのログイン
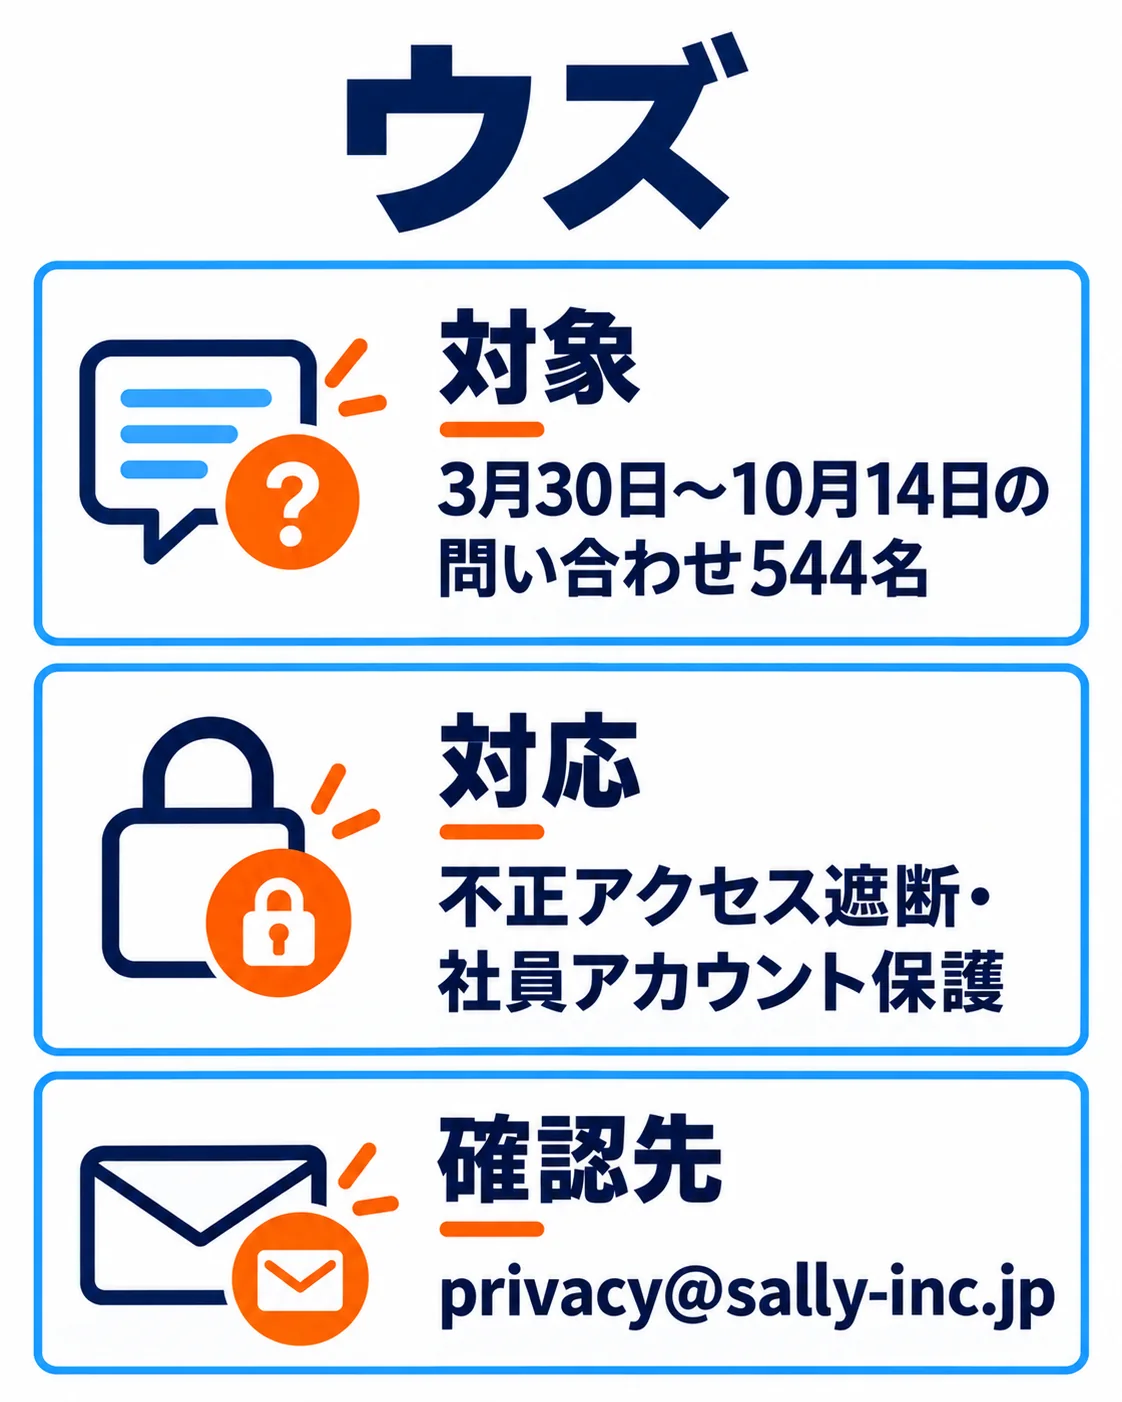
Sallyは10月21日、問い合わせ対応で預かる情報が2件の不正アクセスで漏えいしたおそれがあると公表しました。うち本件は、10月14日に社員のメールアカウントが第三者に不正利用され、問い合わせ管理システムへ社員になりすましてログインされたものです。対象は3月30日〜10月14日に「ウズ」へ問い合わせた544名です。公開・悪用は10月21日時点で確認されていません。
メールアカウントの認証情報が取られた手口と、問い合わせ管理システムの製品名は10月21日付発表に記載されていません。
問い合わせ544名の情報と対象外のデータ
2026年3月30日〜10月14日にウズへ問い合わせた544名のメールアドレス・電話番号・問い合わせ内容に漏えいのおそれがあります。問い合わせ内容にはユーザーIDや添付ファイルを含みます。登録連絡先・アプリ内メッセージ・カード情報は対象外としています。
対象者へメールで個別に連絡するとしています。確認した10月21日付発表にはウズのサービス停止は記載されていません。
アクセス遮断と社員アカウントの保護
不正なアクセスは遮断済みで、社員アカウントの保護とシステムの修正を行ったとしています。10月17日に個人情報保護委員会へ報告しました。
社員アカウントの多要素認証の徹底と監視の強化を挙げています。具体的な修正内容は確認した10月21日付発表には記載されていません。
個別通知の送信元と相談窓口
Sallyや関係者を装った不審なメール・SMS・電話に注意し、心当たりのない連絡のURLや添付ファイルを開かないよう求めています。対象者への個別連絡はprivacy@sally-inc.jpから送られ、同じアドレスが窓口です(平日10時〜18時)。
企業が自社で確かめたい3点
自社の点検では、問い合わせ管理システムへのログインに、メールアカウントとは別の多要素認証を求めているかを確認してください。
社員のメールアカウントの不審なログインや転送設定を検知できるかを確認してください。
問い合わせ管理システムに残す添付ファイル・過去の問い合わせの保存期間を決めているかを確認してください。

よくある質問
ウズの利用者全員が対象ですか?
アプリ内のメッセージも対象ですか?
個別通知の送信元はどこですか?
出典・参考資料
2026年10月21日付の公式発表(10月26日確認)に基づき、対象情報・対応・問い合わせ先を確認しました。
- 株式会社Sally|Sallyの発表(2026年10月21日)(2026-10-21・対象範囲、会社の対応、利用者向け案内の根拠)
更新履歴
- 新規作成