PingCAPで国内最大約5万件の情報漏洩|対象情報と利用者の確認事項
本件の公式発表から、影響するサービスと情報、利用者に案内されている対応を整理する。
盗用された認証情報で社内システムへアクセス
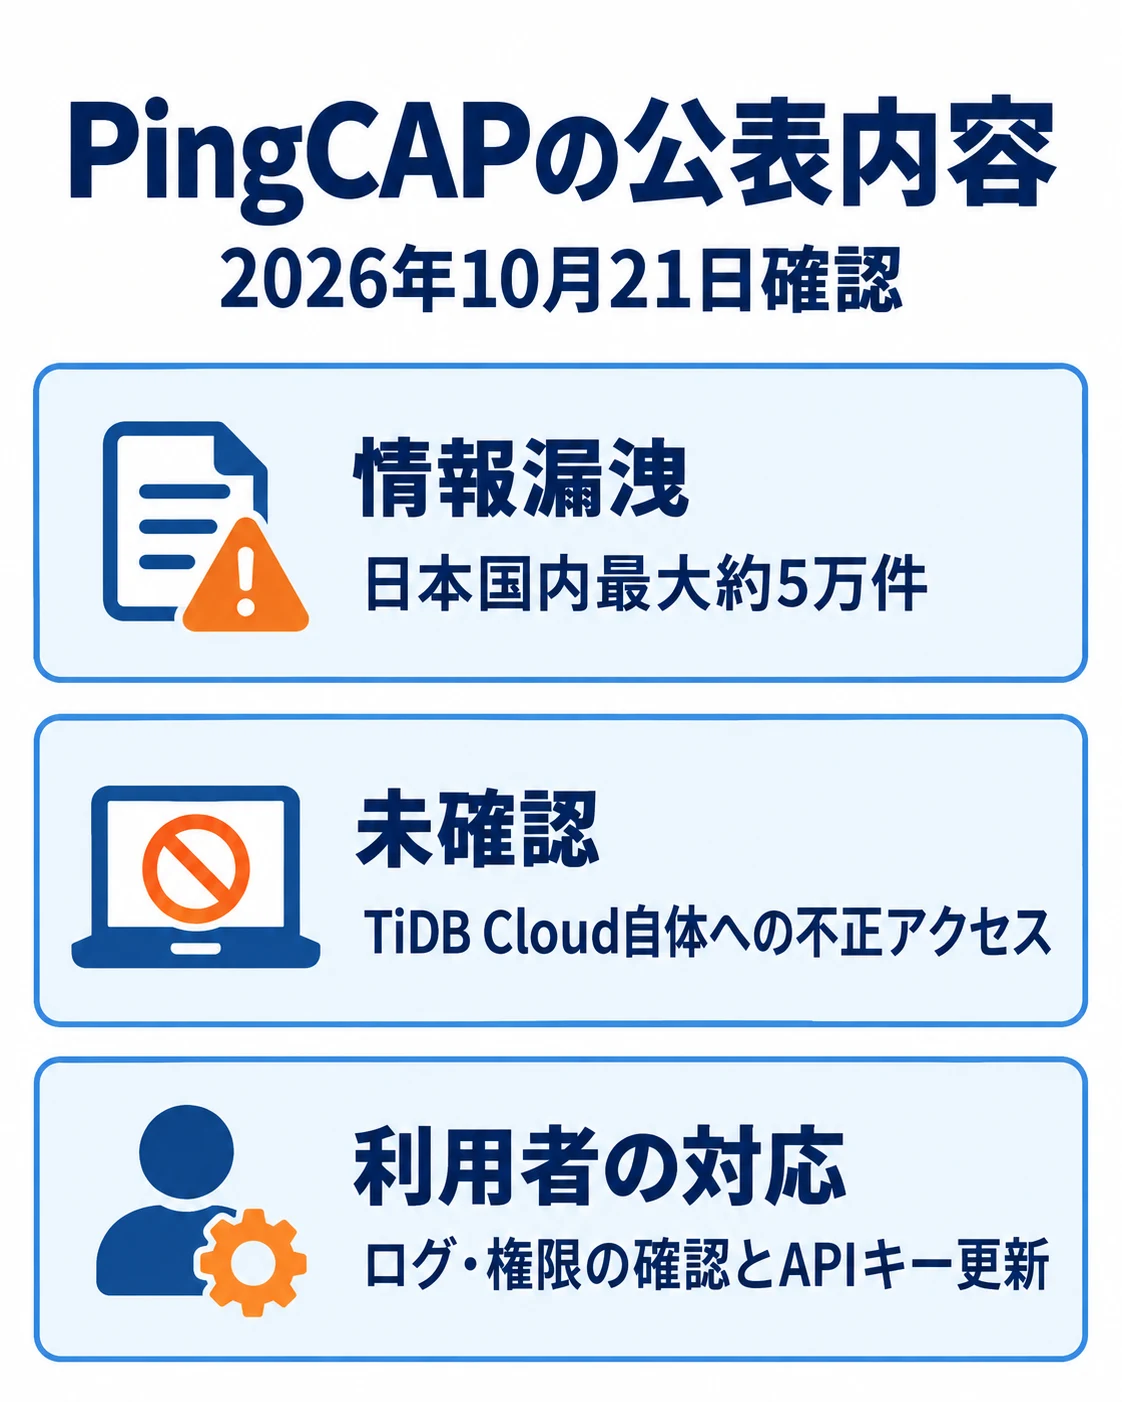
PingCAPは、盗まれたアカウントの認証情報を使って社内システムへアクセスされ、データが複製されたと公表した。アクセスの期間は9月9日から10月7日まで(米国時間)で、日本国内では最大約5万件の個人情報が漏洩したという。
同社は10月7日(米国時間)に事態を認識し、該当する認証情報の無効化を始めた。認証情報が最初に盗まれた方法は、確認した告知では明らかにしていない。
対象情報とTiDB Cloudへの影響
対象にはユーザー名、メールアドレス、組織やプロジェクトとの関連付け、SQLエディタの実行履歴やエラー、取引の連絡先・契約条件などが含まれる。
APIキーは暗号化されたPublic Key部分が対象で、Private Keyは対象外と説明されている。TiDB Cloud自体への不正アクセスや、カード情報の流出は確認されていない。社内管理情報への侵害を、顧客のデータベース全体への侵入と読み替えないことが大切だ。
ログ・権限・APIキーを確認
利用者には、アクセスログ、組織のメンバーと権限を確認し、APIキーを更新することが案内されている。作業対象と影響する連携を把握し、公式告知の手順や窓口で確認しながら対応したい。
同社は認証情報の無効化と経路の遮断、キーの更新に加え、アカウント権限やネットワーク管理の見直し、脅威検知機能の導入を説明している。便乗した不審なメールには応じず、公式の窓口を利用する。
企業の情報漏洩対策と見直しのポイント
この事例を踏まえ、自社の情報管理と初動を点検しましょう。以下は当社が企業の担当者へ提案する確認事項です。
- 顧客環境と社内業務システムのアクセス権限を分けて点検する。
- 認証情報が盗まれた場合に、無効化とキー更新を実施できるようにする。
- 組織メンバーと操作ログを確認し、不要な権限の整理を継続する。
不正アクセスへの対策を詳しく確認したい方は、こちらの解説もご覧ください。
よくある質問
対象範囲と公式案内を確認する。
漏洩した情報は何ですか?
TiDB Cloudにも侵入されたのですか?
利用者は何を確認すればよいですか?
出典・参考資料
公式発表を10月21日に確認。公表時点の情報と調査中の事項を分けて記載した。
- PingCAP株式会社(日本法人)|PingCAP(日本国内の顧客情報)の発表(2026-10-21)