会社の機器・業務ソフト・サイトの脆弱性一覧

2026.11.11 15:42 更新

深刻度 緊急・高 / 直近30日の公表・更新646/1347件

中・低など 698緊急・高 635

どの区分に、どの深刻度が多いか押すと一覧を絞り込み

区分緊急高中低未評価
WordPress
開発・運用
業務アプリ
その他CMS
ルーター
NAS
AIツール
メール
FW・UTM
遠隔管理

公表・更新日別の件数直近14日

脆弱性の種類上位6種類

会社の機器・業務ソフト・サイトの脆弱性一覧(CVE・影響範囲・修正版)

公表・更新の新しい順です。一覧から選ぶと、概要・対象の製品・修正版・自社で確認することが出ます。「悪用確認のみ」で、今すぐ対応する件に絞れます。

1347件中 20件を表示「解説あり」は記事で詳しく説明しています
詳細を読む
深刻度 中WordPressその他

YITH WooCommerce Gift Cards <= 4.39.0 - Unauthenticated Gift Card Balance Inflation via Discounted Purchase

CVE-2026-88813

概要

脆弱性の種類
その他
内容
WordPressプラグインYITH WooCommerce Gift Cardsで、ギフトカードの価値を割引前の価格で付与するため、通常のクーポンを使うと支払額より高額のギフトカードを得られる。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
YITH WooCommerce Gift CardsUnknown<= 4.39.0記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、YITH WooCommerce Gift Cardsの版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-88813
詳細を読む
深刻度 中WordPress情報の漏えい

Security For WooCommerce <= 1.0.16 - Unauthenticated Server Configuration Information Disclosure

CVE-2026-123705

概要

脆弱性の種類
情報の漏えい
内容
WordPressプラグインSecurity For WooCommerceのREST APIに認証がなく、未認証の利用者がサーバー・PHP・WordPressの構成情報や管理者のメールアドレスを取得できる。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
Security For WooCommerceUnknown<= 1.0.16記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、Security For WooCommerceの版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-123705
詳細を読む
深刻度 中WordPressその他

Security For WooCommerce <= 1.0.16 - Unauthenticated Administrator Email Address Disclosure

CVE-2026-123704

概要

脆弱性の種類
その他
内容
WordPressプラグインSecurity For WooCommerceのREST APIに認証がなく、未認証の利用者が全管理者のメールアドレスを取得できる。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
Security For WooCommerceUnknown<= 1.0.16記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、Security For WooCommerceの版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-123704
詳細を読む
深刻度 中WordPress認証・認可の回避

Security For WooCommerce <= 1.0.16 - Unauthenticated Arbitrary User Logout via usfw_user_force_logout

CVE-2026-123703

概要

脆弱性の種類
認証・認可の回避
内容
WordPressプラグインSecurity For WooCommerceで認可確認がなく、未認証の訪問者が管理者を含む任意の利用者を繰り返しログアウトさせられる。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
Security For WooCommerceUnknown<= 1.0.16記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、Security For WooCommerceの版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-123703
詳細を読む
深刻度 高WordPress認証・認可の回避

Security For WooCommerce <= 1.0.16 - Unauthenticated wp-config Keys and Salts Reset and Denial of Service

CVE-2026-123702

概要

脆弱性の種類
認証・認可の回避
内容
WordPressプラグインSecurity For WooCommerceで認可確認がなく、未認証の利用者が設定ファイルの秘密鍵とソルトを再生成して全員をログアウトさせ、条件次第でサイトを停止させられる。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
Security For WooCommerceUnknown<= 1.0.16記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、Security For WooCommerceの版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-123702
詳細を読む
深刻度 高WordPress認証・認可の回避

Security For WooCommerce <= 1.0.16 - Unauthenticated Plugin Settings Reset

CVE-2026-123701

概要

脆弱性の種類
認証・認可の回避
内容
WordPressプラグインSecurity For WooCommerceで認可確認がなく、未認証の利用者が設定を初期化して二要素認証やファイアウォールなどの保護を無効にできる。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
Security For WooCommerceUnknown<= 1.0.16記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、Security For WooCommerceの版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-123701
詳細を読む
深刻度 高WordPress認証・認可の回避

Security For WooCommerce <= 1.0.16 - Unauthenticated Mass Comment Deletion

CVE-2026-123700

概要

脆弱性の種類
認証・認可の回避
内容
WordPressプラグインSecurity For WooCommerceで認可確認がなく、未認証の利用者がサイトの全コメント(承認済みや注文メモを含む)を削除できる。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
Security For WooCommerceUnknown<= 1.0.16記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、Security For WooCommerceの版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-123700
詳細を読む
深刻度 中WordPress認証・認可の回避

Security For WooCommerce <= 1.0.16 - Unauthenticated Forced Plugin, Theme and Core Updates

CVE-2026-123699

概要

脆弱性の種類
認証・認可の回避
内容
WordPressプラグインSecurity For WooCommerceで認可確認がなく、未認証の利用者が保留中のプラグイン・テーマ・本体の更新を強制的に実行させられる。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
Security For WooCommerceUnknown<= 1.0.16記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、Security For WooCommerceの版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-123699
詳細を読む
深刻度 高WordPressその他

Security For WooCommerce <= 1.0.16 - Unauthenticated Plugin Settings Disclosure via REST API

CVE-2026-123698

概要

脆弱性の種類
その他
内容
WordPressプラグインSecurity For WooCommerceのREST APIに認証がなく、未認証の利用者が秘密鍵や隠しログインURLを含む全設定を取得できる。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
Security For WooCommerceUnknown<= 1.0.16記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、Security For WooCommerceの版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-123698
詳細を読む
深刻度 緊急WordPressその他

Security For WooCommerce <= 1.0.16 - Unauthenticated Two-Factor Code and Secret Disclosure

CVE-2026-123697

概要

脆弱性の種類
その他
内容
WordPressプラグインSecurity For WooCommerceで、未認証の利用者が任意アカウントの二要素認証コードや秘密情報を取得し、二要素認証を回避できる。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
Security For WooCommerceUnknown<= 1.0.16記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、Security For WooCommerceの版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-123697
詳細を読む
深刻度 高WordPress認証・認可の回避

Security For WooCommerce <= 1.0.16 - Unauthenticated Two-Factor Authentication Reset

CVE-2026-123696

概要

脆弱性の種類
認証・認可の回避
内容
WordPressプラグインSecurity For WooCommerceで認可確認がなく、未認証の利用者が任意または全アカウントの二要素認証の登録を解除できる。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
Security For WooCommerceUnknown<= 1.0.16記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、Security For WooCommerceの版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-123696
詳細を読む
深刻度 緊急WordPress認証・認可の回避

Security For WooCommerce <= 1.0.16 - Unauthenticated Privilege Escalation via REST API Options Update and User Token Disclosure

CVE-2026-123695

概要

脆弱性の種類
認証・認可の回避
内容
WordPressプラグインSecurity For WooCommerceのREST APIに認証がなく、未認証の利用者がログイントークンを生成・取得して管理者を含む任意の利用者としてログインできる。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
Security For WooCommerceUnknown<= 1.0.16記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、Security For WooCommerceの版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-123695
詳細を読む
深刻度 高WordPressXSS・インジェクション

Smoove Abandoned Cart Trigger for WooCommerce 4.0.0 - 4.3.5 - Unauthenticated Stored XSS

CVE-2026-123134

概要

脆弱性の種類
XSS・インジェクション
内容
WordPressプラグインSmoove abandoned cart trigger for WooCommerceで、未認証の利用者がカート放棄データに保存型XSSを仕込み、管理画面を開いた管理者を攻撃できる。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
Smoove abandoned cart trigger for WooCommerceUnknown>= 4.0.0, < 4.3.6記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、Smoove abandoned cart trigger for WooCommerceの版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-123134
詳細を読む
深刻度 中WordPressその他

Redirection for Contact Form 7 2.6.0 - 3.2.15 - Unauthenticated Forged Personal Data Request Creation

CVE-2026-121873

概要

脆弱性の種類
その他
内容
WordPressプラグインRedirection for Contact Form 7でメールアドレスの所有確認がなく、未認証の訪問者が他人のアドレスで確認済みの個人データ削除・エクスポート要求を作成できる。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
Redirection for Contact Form 7Unknown>= 2.6.0, < 3.2.16記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、Redirection for Contact Form 7の版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-121873
詳細を読む
深刻度 中WordPressその他

Dynific Addons for Elementor 1.3 - Contributor+ Arbitrary Post Content Disclosure via dynific_template Shortcode

CVE-2026-117524

概要

脆弱性の種類
その他
内容
WordPressプラグインDynific Addons for Elementor (formerly Anywhere Elementor)のショートコードで、寄稿者以上の利用者が他人の下書き・非公開・パスワード保護投稿の内容を読める。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
Dynific Addons for Elementor (formerly Anywhere Elementor)Unknown>= 1.3.0, < 1.3.1記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、Dynific Addons for Elementor (formerly Anywhere Elementor)の版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-117524
詳細を読む
深刻度 中WordPressその他

Dynific Addons for Elementor < 1.3.1 - Subscriber+ Module Settings Update via aep_module AJAX Action

CVE-2026-117523

概要

脆弱性の種類
その他
内容
WordPressプラグインDynific Addons for Elementor (formerly Anywhere Elementor)のAJAX処理に権限確認がなく、購読者を含む認証済み利用者がモジュールをサイト全体で有効・無効にできる。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
Dynific Addons for Elementor (formerly Anywhere Elementor)Unknown< 1.3.1記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、Dynific Addons for Elementor (formerly Anywhere Elementor)の版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-117523
詳細を読む
深刻度 中WordPressXSS・インジェクション

Dynific Addons for Elementor < 1.3.1 - Author+ Stored XSS via Post Title in Post Image Widget

CVE-2026-117522

概要

脆弱性の種類
XSS・インジェクション
内容
WordPressプラグインDynific Addons for Elementor (formerly Anywhere Elementor)のウィジェットで投稿の題名がエスケープされず、投稿者が保存型XSSで閲覧者や管理者を攻撃できる。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
Dynific Addons for Elementor (formerly Anywhere Elementor)Unknown< 1.3.1記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、Dynific Addons for Elementor (formerly Anywhere Elementor)の版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-117522
詳細を読む
深刻度 中WordPressXSS・インジェクション

Dynific Addons for Elementor < 1.3.1 - Author+ Stored XSS via Display Name in Post Author Widget

CVE-2026-117521

概要

脆弱性の種類
XSS・インジェクション
内容
WordPressプラグインDynific Addons for Elementor (formerly Anywhere Elementor)のウィジェットで表示名がエスケープされず、投稿者が保存型XSSで閲覧者や管理者を攻撃できる。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
Dynific Addons for Elementor (formerly Anywhere Elementor)Unknown< 1.3.1記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、Dynific Addons for Elementor (formerly Anywhere Elementor)の版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-117521
詳細を読む
深刻度 緊急WordPress認証・認可の回避

PrintAura WooCommerce API <= 4.0.2 - Unauthenticated WooCommerce REST API Authentication Bypass

CVE-2026-115733

概要

脆弱性の種類
認証・認可の回避
内容
WordPressプラグインPrintaura-WoocommerceでWooCommerce REST APIが未認証の要求を受け付け、注文・個人情報・決済設定などを読み書きされる。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
Printaura-WoocommerceUnknown<= 4.0.2記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、Printaura-Woocommerceの版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-115733
詳細を読む
深刻度 中WordPressXSS・インジェクション

Elementor < 4.3.6 - Contributor+ Stored XSS via Element ID

CVE-2026-104718

概要

脆弱性の種類
XSS・インジェクション
内容
WordPressプラグインElementor Website Builderで要素IDを検証しないため、寄稿者が保存型XSSを仕込み、閲覧者や管理者のブラウザでスクリプトを実行させられる。

対象の製品・影響範囲・修正版

製品ベンダー影響範囲修正版
Elementor Website BuilderUnknown< 4.3.6記載なし(出典で確認)

自社で確認すること

  1. 機器・ソフトの管理画面か、版を表示するコマンドで、Elementor Website Builderの版を確かめます。
  2. 使っている版を、上の表の影響範囲と照合します。
  3. 該当すれば提供元の修正版へ上げます。保守の会社に任せている場合は、版と修正版を伝えて依頼します。すぐに上げられない場合は、一次情報で回避策を確認します。

公表・情報源

公表2026-11-11
更新2026/11/11 15:00
情報源CVE List
識別番号CVE-2026-104718

01区分別の脆弱性の傾向

直近30日に公表・更新された脆弱性は、WordPress(494件)と開発・運用の基盤(185件)が多く見られます。件数より、悪用確認の件数と、外から届く場所にあるかを先に見てください。

区分公表・更新緊急・高悪用確認件数の多い製品
WordPress494件184件1件Security For WooCommerce / Backstage / anywhere-elementor
開発・運用の基盤185件115件1件Microsoft SQL Server 2017 (GDR) / rhbk/keycloak-operator-bundle / gitea.dev
業務アプリ(ERP・基幹)180件85件0件PeopleSoft Enterprise PeopleTools / JD Edwards EnterpriseOne Tools / MySQL Server
その他のCMS・EC143件39件1件AI (Artificial Intelligence) / com_gridbox / mediaessenz/mail
ルーター・スイッチ・無線126件92件2件ArubaOS (AOS) / Session Smart Router / iLX-F511
NAS・バックアップ65件33件0件PowerProtect Data Domain / PowerProtect Data Domain Management Center / Video Station
AIツール59件31件0件Langflow OSS / vllm / langflow
メール・共同作業38件22件0件Microsoft Exchange Server Subscription Edition RTM / Webmail / Microsoft Exchange Server 2016 Cumulative Update 23
ファイアウォール・UTM32件23件4件SonicOS / Fireware OS / AuthPoint Authentication Gateway
遠隔管理・IT運用13件13件1件ManageEngine Key Manager Plus / Dameware / ManageEngine Eventlog Analyzer
VPN・リモートアクセス7件5件3件TK100 / Connect Secure / connect secure
仮想化・サーバー基盤5件4件1件Hitachi Dynamic Link Manager for VMware / Hitachi Dynamic Link Manager / VMware ESX

02脆弱性の種類別の件数

題名と要約に含まれる語から、1347件を脆弱性の種類に振り分けました。コード実行や認証の回避は、悪用されたときの影響が大きいため、深刻度と合わせて優先して確認します。

種類件数どんな問題か
その他473件上のどれにも当てはまる語が題名・要約になかったもの。
認証・認可の回避356件ログインや権限の確認をすり抜け、他の利用者になりすましたり、権限のない操作をしたりできる問題。
XSS・インジェクション227件入力した値がSQLやHTML・スクリプトとして解釈される問題。データベースの不正な操作や、画面への不正なスクリプトの埋め込み(XSS)につながります。
コード実行116件攻撃者が用意したコードやコマンドを、サーバーや端末で実行される問題。乗っ取りや情報の持ち出しにつながります。
情報の漏えい68件秘密情報や他の利用者のデータを読み取られる問題。
サービス停止(DoS)59件細工した入力でCPUやメモリを使い切らせ、サービスを止める問題(サービス拒否、DoS)。
ファイルの読み取り・上書き48件想定外のパスを指定され、本来は読めないファイルの読み取りや上書きを許す問題(パストラバーサルなど)。

03CVE・CVSS・KEVなど脆弱性情報の見方

脆弱性の情報は、識別番号・深刻度・影響範囲・修正版の4つを押さえると読めます。

CVE
脆弱性ごとに振られる共通の識別番号。同じ脆弱性を、提供元・公的機関の告知が違っても同じ番号で探せます。
CVSS・深刻度
脆弱性の深刻さを0〜10点で表す共通の評価基準です。多くの情報源は点数から「緊急・高・中・低」に区分します。点数だけでなく、外から届く場所に置いているか、該当する機能を使っているかで優先度を決めます。
KEV
米国のCISAが公開している、実際に悪用が確認された脆弱性の一覧です。この一覧では「悪用確認」の印を付けています(直近30日で14件)。載っているものは優先して対応します。
国内注意喚起
JPCERT/CCが出した注意喚起の対象の脆弱性に付けています。国内で使われている製品や、国内での攻撃の観測があるものです。
影響範囲・修正版
影響範囲は問題がある版、修正版は問題が直った版です。機器は系列(例:14.1・13.1)ごとに上げる先が違うので、使っている系列の修正版を提供元の告知で確かめます。
保守終了(EOL)
提供元が修正版を出さなくなる日です。保守が終わった系列は、脆弱性が見つかっても直らないため、入れ替えの予定を立てます。

04会社の機器・業務ソフトの脆弱性対策7項目

  1. 使っている機器・ソフトを一覧にする(製品名・版・置き場所・保守の会社)
  2. 外から届く場所に置いた物(VPN・ファイアウォール・公開サーバー)に印を付ける
  3. 悪用確認(米CISAのKEV)と国内の注意喚起(JPCERT/CC・IPA)が出た件から対応する
  4. 更新の手順と、止められる時間帯を前もって決めておく
  5. 保守が終わった系列を洗い出し、入れ替えの予定を立てる
  6. 機器のログを残し、注意喚起に出た痕跡を確かめられるようにする
  7. 保守の会社との連絡の決まり(誰が・いつまでに・何を確かめるか)を決める
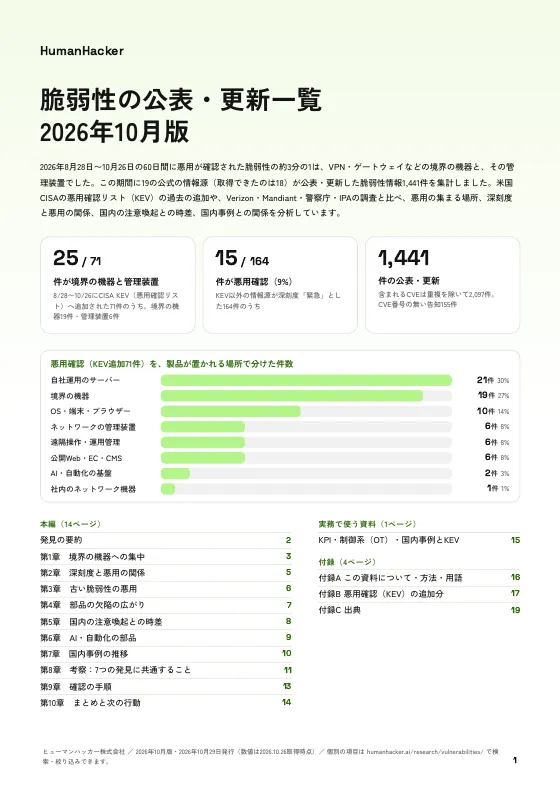
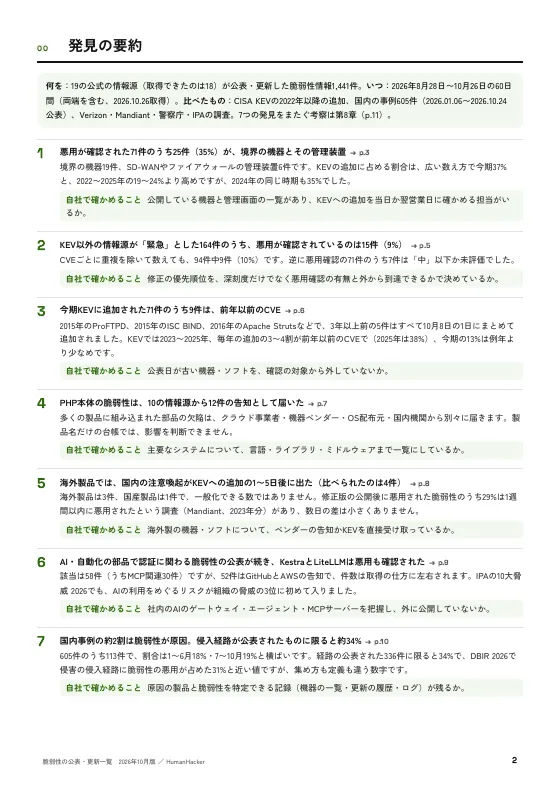
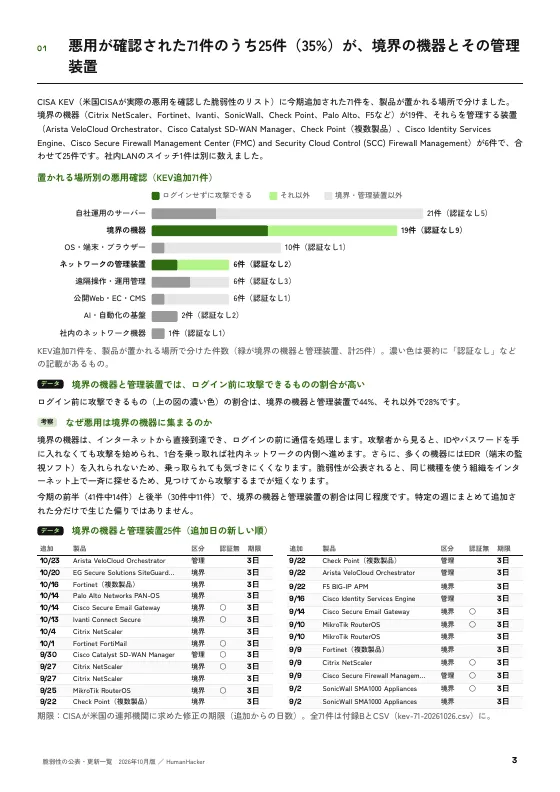
脆弱性の公表・更新一覧 2026年10月版の表紙
資料(無料)脆弱性の公表・更新一覧 2026年10月版60日間の公表・更新と、悪用が確認された脆弱性を分析し、どこから直すかの考え方と確認の手順をまとめた資料です。
セキュリティ対策サービス一覧AIを悪用した攻撃への対策について、相談、リスクの診断、システムの改修を支援します。必要なものだけを選んで依頼できます。

よくある質問

どの脆弱性から対応すればよいですか?

悪用確認(米CISAのKEV)か、JPCERT/CC・IPAの注意喚起が出た件からです。一覧の「悪用確認のみ」で絞れます。外から届く場所にある機器(VPN・ファイアウォール)は特に先に確かめます。

Windowsの毎月の更新は載っていますか?

いいえ。パソコン・OS・ブラウザの更新は、毎月まとめて配られ、Microsoftや公的機関の告知で確かめられるため、この一覧には入れていません。

自社で使っている製品だけを見たいです。

検索欄に製品名やベンダー名(例:FortiGate、SharePoint)を入れると絞れます。区分のボタンや表のセルを押すと、区分と深刻度でも絞れます。

1347件は、脆弱性の数ですか?

おおむね脆弱性の数です。同じ識別番号の告知は1件にまとめていますが、識別番号の付き方によっては同じ問題が別に数えられることがあります。

日別のグラフは、攻撃が起きた日ですか?

いいえ。提供元・公的機関が公表した日(無ければ更新した日)の件数です。攻撃の発生日や被害の件数ではありません。

集計方法・出典

  • 取得元:HumanHackerの脆弱性の公表・更新一覧(米CISAのKEV、JPCERT/CC、JVN、CVE List、各社のセキュリティ告知)。2026/11/11 15:42 JST時点の保存データです。
  • 対象:全体18,461件のうち、2026-10-13〜2026-11-11に公表・更新され、12の区分に振り分けられた1347件。プログラミング言語のパッケージ(for Developers で扱うもの)、OS・パソコン・ブラウザ・スマホは含めません。
  • 区分:製品名・ベンダー名・題名の語から機械的に振り分けています。どの区分にも当たらない記録は載せていません。
  • 悪用確認は米CISAのKEVに載った番号、国内注意喚起はJPCERT/CCの注意喚起に載った番号で判定しています。
  • 一覧は、取得したデータを機械的に整理したものです。記事は、提供元のアドバイザリや公的機関の注意喚起などの一次情報を確かめて書いています。