
VMware ESXiの脆弱性CVE-2026-41709|悪用確認、操作が記録されない問題の対象と修正版
仮想化・サーバー基盤 / 公表 2026-07-29
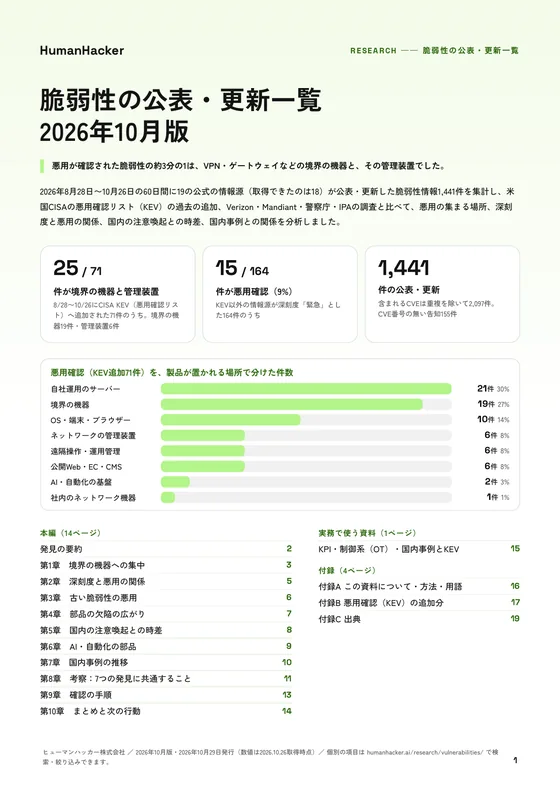
管理者の権限を持つ者が、一部の操作をログに残さずに行えるおそれ(CVSS 3.1は2.7、Broadcomの評価は低)
対象:VMware ESX(ESXi)。VMware Cloud Foundation・vSphere Foundation・Telco Cloud Platformに含まれるものも(CVE-2026-41709)
修正版 ESXi80U3j-25429389・ESXi-9.0.2.0100-25595025・ESXi-9.1.0.0-25370933・VCF 5.2.4
保守終了 7.0系:2025-10-02に終了・6.7系:2022-10-15に終了・6.5系:2022-10-15に終了・9.1系:2028-08-12まで・9.0系:2027-09-17まで
1 各ホストの版とビルド番号を確かめる
2 修正版に上げる(回避策なし、ホストの再起動が要る)
3 7.0は延長サポートの契約で修正を求めるか、移行を決める
出典 Broadcom:VMSA-2026-0006.2: VMware ESX, vCenter, Workstation, and Fusion updates address multiple vulnerabilities(2026-07-29(日本時間。2026-08-19にVMSA-2026-0006.2へ改訂、2026-11-02確認))
VMware ESX(ESXi)の脆弱性CVE-2026-41709は、管理者の権限を持つ者が、一部の操作をログに残さずに行えるおそれがあるもので、米CISAが悪用の証拠をもとに2026年10月28日にKEVへ追加しました。回避策は無く、8.0はESXi80U3j-25429389、9.0はESXi-9.0.2.0100-25595025などの修正版に上げます。[1][3]
- Broadcomは2026年7月29日にVMSA-2026-0006で公表し、深刻度は低(CVSS 3.1は2.7)としています。悪用するには管理者の権限が要ります。[1]
- 米CISAは2026年10月28日(米国の日付)、悪用の証拠をもとにKEVへ追加しました。Broadcomの告知(VMSA-2026-0006.2、8月19日改訂)は悪用に触れておらず、補足のFAQは「悪用を示す情報は無い」という記載のままです(11月2日確認)。[1][2][3][4]
- 修正版は8.0がESXi80U3j-25429389、9.0がESXi-9.0.2.0100-25595025、VCF 5.xが5.2.4です。更新は累積で、同じ勧告の緊急の脆弱性も直る8.0 U3kなどの新しい版でも直ります。[1][2]
- BroadcomのFAQは、8.0 U2向けの更新はこの勧告の緊急の脆弱性だけを直すとし、ほかの修正には8.0 U3k以降への更新を求めています。7.0は延長サポートの契約で修正を求めます。[2]
01VMware ESXiの脆弱性で起きること
CVE-2026-41709は、VMware ESXのログの記録が足りない脆弱性です。悪意のある管理者が、一部の操作をログに残さずに行えるおそれがあります。どの操作が記録されないかは、Broadcomの勧告には書かれていません。[1]
Broadcomの評価は深刻度が低(CVSS 3.1の基本値2.7、AV:N/AC:L/PR:H/UI:N/S:U/C:N/I:L/A:N)で、悪用には高い権限が要ります。同じ勧告VMSA-2026-0006では、ESX・vCenter・Workstation・Fusionのほかの4件の脆弱性も直されています。[1]
高い権限を持つ管理者が、ESXの一部の操作をログに残さずに行えるおそれがある
VMware ESX 8.0・9.0・9.1、VCF 5.xの修正前の版
出典 Broadcom「VMSA-2026-0006.2: VMware ESX, vCenter, Workstation, and Fusion updates address multiple vulnerabilities」(2026年7月29日)
VMware Cloud Foundation 9.0とvSphere Foundation 9.0から、ハイパーバイザーの名前がVMware ESXiからVMware ESXに変わりました。パッチとビルドの名前には、引き続きESXiが付きます。[2]
02対象になる製品と版
対象は、単体のVMware ESX 8.0と、VMware Cloud Foundation・vSphere Foundation・Telco Cloud Platformに含まれるESXです。CVEの記録では、ESX 8.0はESXi80U3j-25429389より前、9.0.x.xはESXi-9.0.2.0100-25595025より前、9.1.x.xはESXi-9.1.0.0-25370933より前、VCF 5.xは5.2.4より前が対象です。[1][5]
vCenter、Workstation、Fusionはこの脆弱性の対象ではありません。ただし同じ勧告で、vCenterの2件(CVSS 9.8)とWorkstation・Fusionの1件も直されています。[1][2]
03悪用の状況(KEV追加)
米CISAは2026年10月28日(米国の日付)、悪用の証拠をもとにCVE-2026-41709をKEVへ追加しました。米国の連邦機関への対応期限は2026年11月11日で、ランサムウェアでの利用は不明としています。[3][4]
Broadcomの告知は、2026年8月19日の改訂(VMSA-2026-0006.2)が最新で、悪用の有無には触れていません。補足のFAQは「Broadcomは悪用を示す情報を持っていない」という記載のままです。どちらも11月2日の時点で、KEVへの追加を受けた更新はありません。[1][2]
誰がどう悪用したか、侵害の痕跡や確認点は、BroadcomもCISAも公表していません。攻撃コード(PoC)の公開についても、一次情報に記載はありません。[1][3]
深刻度が低として7月に直された件が、10月28日に悪用の証拠をもとにKEVに載った。Broadcomの告知に悪用の記載は無い
Broadcom 米CISA
2026年7月29日
8月3日
8月19日
10月28日(米国の日付)
11月11日
出典 Broadcom「VMSA-2026-0006.2: VMware ESX, vCenter, Workstation, and Fusion updates address multiple vulnerabilities」(2026年7月29日)
JPCERT/CCの注意喚起の一覧には、2026年11月2日の時点でこの件はありません。
04対象と修正版(系列ごと)
修正版は、ESX 8.0がESXi80U3j-25429389(8.0 U3j)、VCF・vSphere Foundationの9.0.x.xがESXi-9.0.2.0100-25595025、9.1.x.xがESXi-9.1.0.0-25370933、VCF 5.xが5.2.4です。[1]
更新は累積で、表より新しい版でも直ります。同じ勧告の緊急の脆弱性CVE-2026-47876(CVSS 9.3)は、8.0がESXi80U3k-25595708、9.1がESXi-9.1.0.0200-25557999、9.0がESXi-9.0.2.0100-25595025で直るため、上げる先はこれらの版にすると両方が直ります。[1][2]
| 製品と系列 | CVE-2026-41709の修正版 | 同じ勧告の緊急の脆弱性も直る版 |
|---|---|---|
| ESX 8.0(U3) | ESXi80U3j-25429389 | ESXi80U3k-25595708 |
| ESX 8.0(U2) | 記載なし(FAQは、U2向けの更新は緊急の脆弱性だけを直すとし、8.0 U3k以降への更新を求める) | ESXi80U2f-25626445(緊急の脆弱性だけ) |
| VCF・VVF の ESX 9.0.x.x | ESXi-9.0.2.0100-25595025 | ESXi-9.0.2.0100-25595025 |
| VCF・VVF の ESX 9.1.x.x | ESXi-9.1.0.0-25370933 | ESXi-9.1.0.0200-25557999 |
| VCF 5.x の ESX | 5.2.4 | KB88287(非同期パッチの手順) |
| Telco Cloud Platform 5.0.x・5.1.x | KB449886 | KB449886 |
| ESX 7.0 | 記載なし(FAQは7.0も対象とし、延長サポートの契約で修正を求める) | 延長サポートの契約で修正を求める |
8.0 U3はU3k、9.1は9.1.0.0200のビルドへ上げると、同じ勧告の緊急の脆弱性も一緒に直る
出典 Broadcom「VMSA-2026-0006.2: VMware ESX, vCenter, Workstation, and Fusion updates address multiple vulnerabilities」(2026年7月29日)
05版の確かめ方と上げる手順
ESXの版とビルド番号は、vSphere Clientのホストの「サマリー」タブで確かめられます。PowerCLIでは、Connect-VIServerで接続したあと、次のコマンドで一覧にできます。[2]
Get-VMHost | Select-Object Name,Version,Build
- 更新はオンラインのデポに公開され、vSphere Lifecycle Managerから当てられます。新しい版が出てこないときは、定期の同期を待たずにvCenterでデポを同期します。[2]
- 更新は累積なので、前のパッチを先に当てる必要はありません。vCenterとESXの組み合わせは、VMware Product Interoperability Matrixで確かめます。[2]
- ESXの更新ではホストの再起動が要ります。vMotionで仮想マシンをほかのホストへ移しながら、1台ずつ再起動します。vMotionで移せない仮想マシンは、再起動の間は止めます。環境によってはLive Patchで影響を減らせるため、各版のリリースノートで確かめます。[2]
- 上げたあと、もう一度ビルド番号を確かめ、表の修正版以上になっていることを確認します。[1][2]
保守の会社に頼むときは、CVE-2026-41709と同じ勧告のVMSA-2026-0006の番号、ホストごとのいまの版とビルド番号、上げる先の版(上の表)を伝えます。
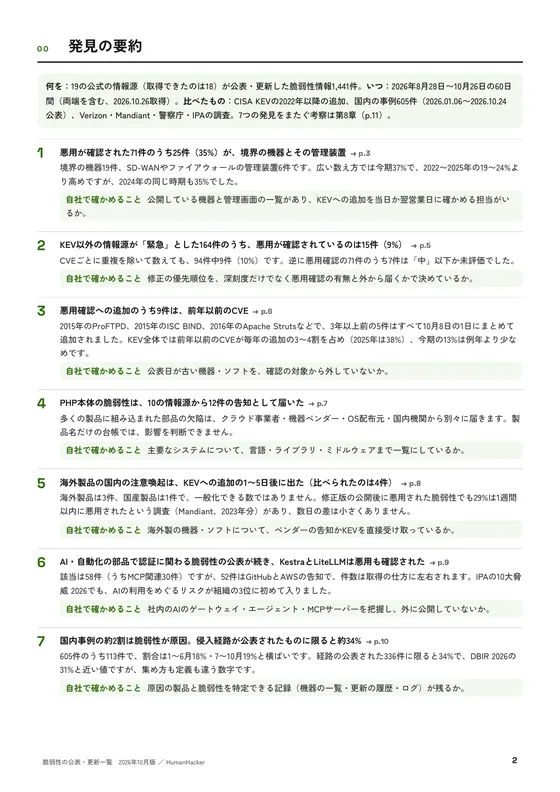
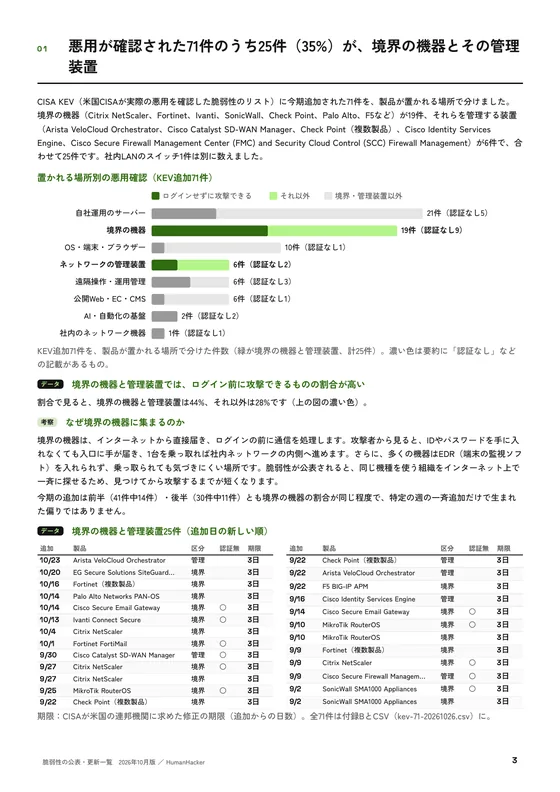
06すぐに上げられないとき
07ESXi 7.0・6.7を使っているとき
よくある質問
ESXi 7.0は対象ですか?
はい。Broadcomは7.0も対象としています。vSphere 7は2025年10月2日に一般サポートが終わっており、延長サポートの契約がある場合はその手続きで修正を求めます。[2]
ESXi 8.0 U2のまま最新のパッチを当てれば直りますか?
いいえ。BroadcomのFAQは、8.0 U2向けの更新(ESXi80U2f-25626445)はこの勧告の緊急の脆弱性だけを直すとしています。CVE-2026-41709の修正版はU3の系列のESXi80U3j-25429389で、FAQは8.0 U3k以降への更新を求めています。[1][2]
深刻度が「低」でも急ぐ必要はありますか?
はい。Broadcomの評価はCVSS 3.1で2.7(低)ですが、米CISAは悪用の証拠をもとにKEVへ追加しています。同じ勧告にはCVSS 9.3のESXの脆弱性もあり、同じ更新で直せます。[1][3]
vCenterも上げる必要がありますか?
CVE-2026-41709はESXだけの脆弱性です。ただし同じ勧告で、vCenterの2件(CVSS 9.8)が直されており、BroadcomはvCenterも上げるよう求めています。[1][2]
更新の間、仮想マシンを止める必要がありますか?
条件によります。ESXの更新ではホストの再起動が要りますが、vMotionで仮想マシンをほかのホストへ移せば止めずに済みます。移せない仮想マシンは再起動の間止めます。[2]
出典・参考資料
- Broadcom:VMSA-2026-0006.2: VMware ESX, vCenter, Workstation, and Fusion updates address multiple vulnerabilities2026-07-29(日本時間。2026-08-19にVMSA-2026-0006.2へ改訂、2026-11-02確認) / CVE-2026-41709の内容・CVSS・対象と修正版・回避策なし、同じ勧告のほかの脆弱性の修正版、改訂の履歴
- Broadcom(VMware):VMSA-2026-0006 Questions & Answers2026-07-29公開(VMSA-2026-0006.2に対応、2026-11-02確認) / 悪用の情報、版の確かめ方、更新の手順と再起動、累積の更新、8.0 U2・7.0・6.7の扱い、回避策
- 米CISA:CISA Adds Two Known Exploited Vulnerabilities to Catalog2026-10-28(米国の日付) / 悪用の証拠をもとにKEVへ追加
- 米CISA:Known Exploited Vulnerabilities Catalog(CVE-2026-41709)2026-10-28追加(米国の日付、2026-11-02確認) / 対応期限2026-11-11、ランサムウェアでの利用は不明
- CVE Program:CVE-2026-417092026-07-30公開(2026-10-29にKEVの追加を追記) / 対象の製品と版の範囲、CVSS 3.1
あわせて読みたい記事

Cisco ASAの脆弱性CVE-2026-76418|FTDも対象、悪用確認、VPN経由の再起動と修正版
Cisco Secure Firewall ASA・FTDのリモートアクセスSSL VPNに、認証なしで機器を再起動させられる脆弱性CVE-2026-76418があり、悪用が確認されています。二次認証を設定した機器が対象で、修正版に上げます。

BeyondTrustの脆弱性CVE-2026-102764|Remote Supportで悪用確認、パッチと侵害の確認
BeyondTrust Remote Supportの脆弱性CVE-2026-102764は、遠隔の攻撃者に機器上のファイルを操作されるおそれがあり、米CISAが悪用を確認しています。26.2.3以前が対象で、BT26-05-RSパッチを当てたうえで侵害の痕跡を調べます。

Ivanti VPNの脆弱性CVE-2026-111357ほか|Connect Secureで悪用確認、対象と修正版
Ivanti Connect Secureの脆弱性CVE-2026-111357は、104935・118527と連鎖して悪用され、認証なしで機器上でroot権限のコマンドを実行されるおそれがあります。25.1.1.3・22.8R2.6などへ上げ、侵害を調べます。