
BeyondTrustの脆弱性CVE-2026-102764|Remote Supportで悪用確認、パッチと侵害の確認
遠隔管理・IT運用 / 公表 2026-10-15
遠隔の攻撃者に、Remote Supportの機器(アプライアンス)上でファイルを操作されるおそれ。米CISAによると、攻撃者は最初の侵入に使い、居座り・権限の昇格・横への広がりにつなげている
対象:BeyondTrust Remote Support(旧Bomgar)の自社で設置する機器(CVE-2026-102764(CVSS v4 9.3、BeyondTrust))
修正版 BT26-05-RS パッチ(24.3.1〜26.2.3に当てる。24.3.1より前は先に版を上げる)
1 版とパッチの当たり具合を確かめ、BT26-05-RSパッチを当てる
2 外から届く範囲と管理画面への接続を絞る
3 侵害の痕跡を調べ、疑わしければ作り直して認証情報を入れ替える
出典 BeyondTrust:Security Advisory BT26-05(CVE-2026-102764)(2026-10-15(米国の日付))
BeyondTrust Remote Supportの脆弱性CVE-2026-102764は、遠隔の攻撃者に機器上のファイルを操作されるおそれがあり、米CISAは攻撃者が実際に最初の侵入に使っているとして、2026年10月16日にKEVへ追加しました。26.2.3以前が対象で、自社で設置した機器にはBT26-05-RSパッチを当て、侵害の痕跡を調べます。BeyondTrustのクラウド(SaaS)は10月9日に適用済みです。[1][2][3][5]
- Remote Supportの内部の部品が、受け取ったメッセージの送り元を正しく確かめていないことが原因です。BeyondTrustの評価はCVSS v4で9.3(緊急)です。[1]
- 米CISAによると、攻撃者は最初の侵入に使い、居座り・権限の昇格・横への広がりにつなげています。Mandiantは、2026年8月下旬からゼロデイとして悪用されていたのを確認しています。KEVの追加は2026年10月16日です。[2][3][5]
- 修正はBT26-05-RSパッチで、24.3.1〜26.2.3に当てられます。24.3.1より前は、先に新しい版へ上げます。[1][2]
- 米CISAは、パッチに加えて、ネットワークとメモリの調査で侵害の痕跡を調べるよう求めています。Mandiantは、版を上げても、それまでに受けた侵入は元に戻らないとしています。[2][5]
01BeyondTrust Remote Supportの脆弱性で起きること
CVE-2026-102764を悪用されると、遠隔の攻撃者に、Remote Supportの機器(アプライアンス)上でファイルを操作されるおそれがあります。Remote Supportの内部の部品が、受け取ったメッセージの送り元を十分に確かめていないことが原因で、条件がそろうとファイルの操作に使われます。BeyondTrustは2026年10月15日(米国の日付)に勧告BT26-05で公表し、CVSS v4の基本値を9.3(緊急)としています。[1][4]
米CISAはこの脆弱性を、緊急の認証の回避の脆弱性と説明しています。[2]Mandiantは、認証なしで機器上のファイルを操作でき、機器のroot権限の掌握と、機器が保存・中継するすべての認証情報への到達につながりうるとしています。[5]
内部の部品がメッセージの送り元を十分に確かめないため、遠隔の攻撃者に機器上のファイルを操作され、侵入の足がかりにされる
自社で設置したRemote Supportの機器
出典 BeyondTrust「Security Advisory BT26-05(CVE-2026-102764)」(2026年10月15日)
02対象になる製品と構成
03悪用の状況(KEV追加と米CISAの告知)
米CISAは2026年10月16日(米国の日付)、CVE-2026-102764をKEVへ追加し、同じ日に修正を促す告知を出しました。攻撃者はこの脆弱性を最初の侵入に使い、その後、居座り、権限の昇格、横への広がりを行っています。[2][3]
KEVでは、米国の連邦機関への対応期限を2026年10月19日とし、侵害の調査(Forensic Triage)の対象としています。ランサムウェアでの利用は不明としています。[3]
Mandiantは、インシデント対応の中で、中国とのつながりが疑われる攻撃者ARMORY CASTLE(旧称UNC5221)が、2026年8月下旬にこの脆弱性をゼロデイとして悪用していた証拠を見つけました。攻撃者はWebシェルを置いてroot権限を取り、機器の認証情報の保管庫を抜き出そうとし、機器のログを消していました。Mandiantは、公表の後に広い範囲で悪用される可能性があるとしています。[5]
8月下旬からゼロデイとして悪用され、公表の翌日にKEVへ追加、米連邦機関には10月19日までの対応が求められた
2026年8月下旬
10月9日
10月15日(米国の日付)
10月16日(米国の日付)
出典 Mandiant・Google Threat Intelligence Group「ARMORY CASTLE Exploits BeyondTrust」(2026年10月16日)
JPCERT/CCの注意喚起の一覧には、2026年11月2日の時点でこの件はありません。
04外から見えているか
米CISAは、Remote Supportの機器に外から届く範囲を、利用者や顧客の支援に要るサービスだけに絞り、管理画面への接続は信頼できるネットワークに限るよう求めています。[2]Mandiantは、管理画面(/login と /appliance)への接続をIPアドレスかネットワークで絞り、インターネットから届くのはサポート担当者のコンソール、顧客向けの窓口、Jump Clientの通信だけにするよう勧めています。[5]
まず、自社で設置したRemote Supportの機器がどこにあるか(社内、データセンター、クラウド上の仮想アプライアンス)と、どの名前・IPアドレスで外から見えているかを一覧にします。保守を委託している機器も含めます。Mandiantは、対象の版のままインターネットから届いていた機器は、調べ終わるまで侵害されたものとして扱うよう求めています。[5]
05攻撃を受けていないかの確認
米CISAは、自社で設置した対象の機器について、ネットワークとメモリの調査で侵害の痕跡を調べるよう求めています。調べる点として、次の4つを挙げています。[2]
- 心当たりのない特権・管理者のセッション
- 心当たりのないスクリプトのファイル
- ログやログの転送の、思いがけない途切れ
- 許可していないアカウント・権限・セッションの方針の変更
Mandiantは、利用者は機器のファイルシステムを直接調べられず、攻撃者は機器の上のログを消していたとしています。そのため、機器の外に残る記録で調べるよう勧めています。[5]
- /login の設定を、悪用の期間より前の状態と比べる。特に、Jump Itemの役割が「No Access」から「Administrator」に上げられた利用者(syslogの
user_changed)、心当たりのない利用者・APIアカウント・セキュリティプロバイダー、送り先が変わったsyslog・外部へのイベント通知 - リバースプロキシ・WAFの記録で、Remote Supportで使わない経路への要求(見知らぬ
.php、Mandiantが観測した/app_84304470%2Ephpや/uidchanarge)と、想定外の相手からのWebSocketへの切り替え - /login への、家庭用回線や商用VPNのアドレスからのログイン、業務時間外の管理者のログイン
- サポートのセッションの記録で、期間中のファイル転送と、どの端末に入られたか
- 機器から送るsyslogの途切れ
侵害が疑われるときの対応を、米CISAは次の順で示しています。[2]
- 疑わしい機器を切り離す。仮想アプライアンスはスナップショット、物理の機器はフォレンジック用のイメージを取る。機器のsyslogとセッションの記録をすぐにSIEMへ送り、WAF・リバースプロキシ・境界のファイアウォールのログも、外から見えていた期間の分を集める
- ネットワークとフォレンジックの調査で、侵害の証拠と上の点を調べる
- 問題の無い状態から作り直してBT26-05-RSパッチを当てる。そのうえで、機器が保存・入力したすべての認証情報を変え、有効なサポートのセッションをすべて取り消し、特権アカウントに新しく登録された多要素認証を見直す
Mandiantは、物理の機器(B Series)とSaaSの証拠の保全はBeyondTrustのサポートに頼むこと、認証情報の入れ替えはパッチか作り直しの後に行うこと、入れ替えた後にJump Client・Jumpoint・担当者のコンソールを配り直すことも挙げています。[5]
侵害の確認チェックリスト
チェックはこのブラウザにだけ残ります。保守の会社への依頼や作業の記録にも使えます。

06対象と修正版
対象は26.2.3以前のすべての版で、修正はBT26-05-RSパッチです。パッチは24.3.1〜26.2.3に当てられ、24.3.1より前の版は、先に新しい版へ上げてからパッチを当てます。[1][2]
| 使っている版・形態 | 対応 |
|---|---|
| 自社設置の 24.3.1〜26.2.3 | BT26-05-RS パッチを当てる |
| 自社設置の 24.3.1より前 | 新しい版へ上げてから BT26-05-RS パッチを当てる |
| BeyondTrustのクラウド(SaaS) | 2026年10月9日に適用済み |
対応が要るのは自社で設置した機器で、24.3.1より前の版は新しい版へ上げてからパッチを当てる
出典 BeyondTrust「Security Advisory BT26-05(CVE-2026-102764)」(2026年10月15日)
07版とパッチの確かめ方、当て方と保守の会社に伝えること
- 版を確かめます。Remote Supportの管理画面(サイトのURLの後ろに /login)にログインし、左のメニューの[Status]を開くと、[Product Version]に版、[Installed patches]に入っているパッチが出ます。[6]
- 機器の管理画面(サイトのURLの後ろに /appliance)の[Updates]→[Installed Patches]で、入っているパッチの名前・版・入れた日時を確かめます。[7]自動更新に登録している機器も、BT26-05-RSパッチが当たったかをここで確かめます。[5]
- 当たっていなければ、/appliance の[Updates]で[Check for updates]を押し、出てきたパッケージの[Install This Update]で入れます。機器がインターネットにつながらない場合は、[Appliance Download Key]で鍵を作り、別の端末からBeyondTrustの更新サーバーで更新を取得して、[Manual Installation]から入れます。入れている間、ログイン中の担当者のセッションは一時的に切れます。[8]
- /appliance にパッチが出てこないときは、BT26-05を挙げてBeyondTrustのサポートに問い合わせます。[5]
- 24.3.1より前の版は、先に新しい版へ上げてからパッチを当てます。[1][2]
一般の自動更新は既定で無効です。[8]
保守の会社に頼むときは、CVE-2026-102764とBeyondTrustの勧告BT26-05の番号、いまの版(24.3.1より前かどうか)、自動更新に登録しているかを伝えます。あわせて、上の確認点で侵害の痕跡を調べてもらいます。
08すぐにパッチを当てられないとき
よくある質問
BeyondTrustのクラウド(SaaS)で使っています。対象ですか?
パッチを当てる作業は要りません。BeyondTrustは、2026年10月9日にすべてのSaaSの利用者にパッチを当てています。ただしMandiantは、認証情報の入れ替えと設定の見直しはSaaSでも行うよう勧めています。[1][5]
Remote Supportのバージョンはどこで確かめますか?
管理画面(/login)の[Status]の[Product Version]に出ます。入っているパッチは、/login の[Status]か、機器の管理画面(/appliance)の[Updates]→[Installed Patches]で確かめます。[6][7]
出典・参考資料
- BeyondTrust:Security Advisory BT26-05(CVE-2026-102764)2026-10-15(米国の日付) / 内容・CVSS・対象の版・BT26-05-RSパッチ・SaaSの適用済み・24.3.1より前の扱い・自動更新
- 米CISA:CISA Urges Patching Critical Vulnerability in BeyondTrust Remote Support2026-10-16(米国の日付) / 悪用の状況、求める対応、外からの接続の絞り込み、侵害の確認点と疑わしいときの対応
- 米CISA:Known Exploited Vulnerabilities Catalog(CVE-2026-102764)2026-10-16追加(米国の日付) / 対応期限2026-10-19、侵害の調査の対象、ランサムウェアでの利用は不明
- CVE Program:CVE-2026-1027642026-10-16 / 対象の版の範囲(26.2.3以前)、CVSS v4
- Mandiant・Google Threat Intelligence Group:ARMORY CASTLE Exploits BeyondTrust2026-10-16 / 8月下旬からのゼロデイでの悪用、攻撃後の行動、SaaSへの適用日、パッチの確かめ方、侵害の調べ方と対応
- BeyondTrust Docs:Status | RS On-prem確認日 2026-11-02 / /login の Status で見られる版(Product Version)と、入っているパッチ
- BeyondTrust Docs:Installed patches | RS On-prem確認日 2026-11-02 / /appliance の Updates → Installed Patches のパッチの一覧
- BeyondTrust Docs:Updates | RS On-prem確認日 2026-11-02 / 更新の確認と手作業での入れ方、ネットにつながらない機器での入れ方、一般の自動更新は既定で無効
あわせて読みたい記事

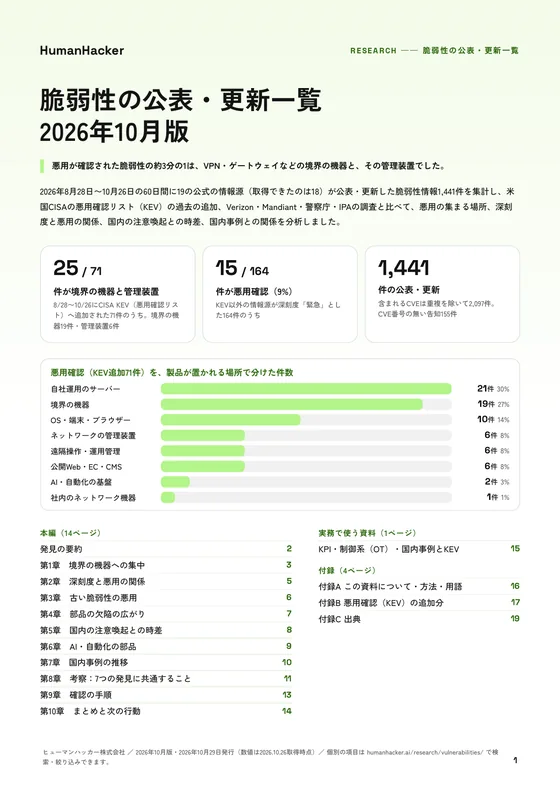
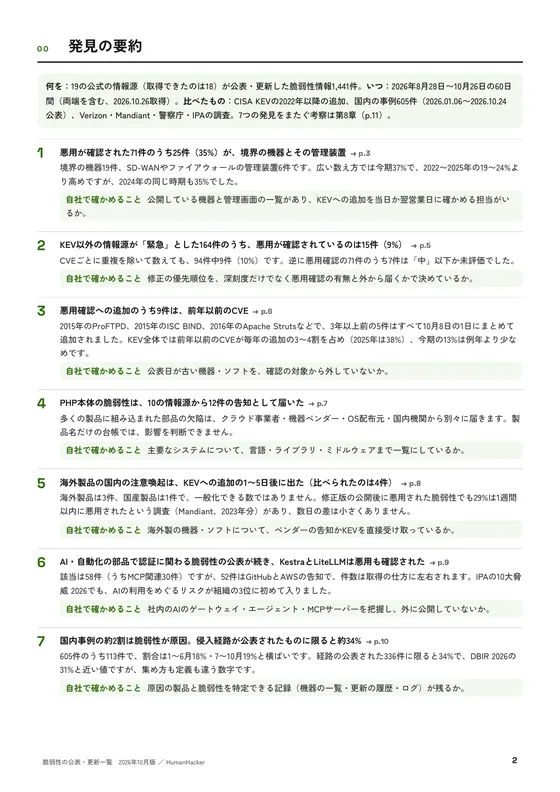
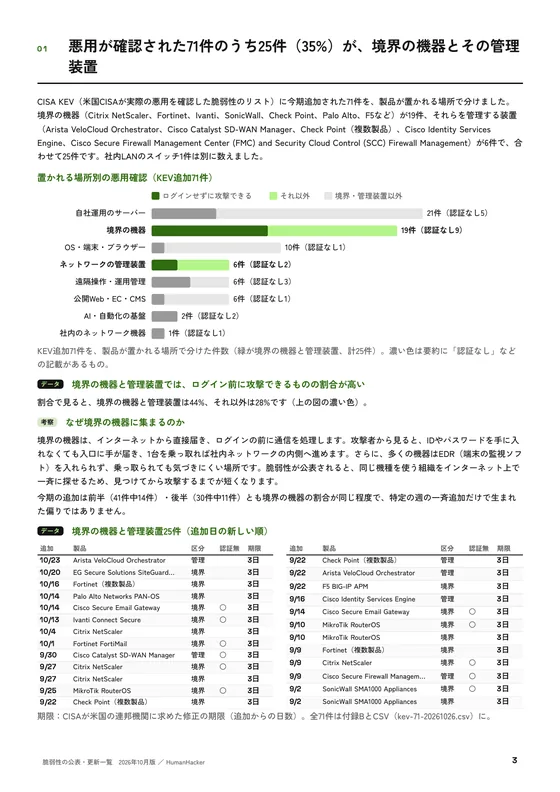
Cisco ASAの脆弱性CVE-2026-76418|FTDも対象、悪用確認、VPN経由の再起動と修正版
Cisco Secure Firewall ASA・FTDのリモートアクセスSSL VPNに、認証なしで機器を再起動させられる脆弱性CVE-2026-76418があり、悪用が確認されています。二次認証を設定した機器が対象で、修正版に上げます。

Ivanti VPNの脆弱性CVE-2026-111357ほか|Connect Secureで悪用確認、対象と修正版
Ivanti Connect Secureの脆弱性CVE-2026-111357は、104935・118527と連鎖して悪用され、認証なしで機器上でroot権限のコマンドを実行されるおそれがあります。25.1.1.3・22.8R2.6などへ上げ、侵害を調べます。
ASMとは?セキュリティ対策での役割・脆弱性診断との違いと運用方法
ASM(アタックサーフェスマネジメント)のセキュリティ上の役割を経済産業省のガイダンスで整理。分かることと観測の限界、検出資産と社内台帳の照合、KEVを使った対応の順番、脆弱性診断との違い、自社と外部の分担を説明する。