
Cisco ASAの脆弱性CVE-2026-76418|FTDも対象、悪用確認、VPN経由の再起動と修正版
ファイアウォール・UTM / 公表 2026-10-29
認証なしで、外から機器を予期せず再起動させられる(サービス停止)
対象:Cisco Secure Firewall ASA Software・Cisco Secure Firewall Threat Defense(FTD)Software(CVE-2026-76418(Cisco Bug ID:CSCwx26625))
修正版 ASA 9.16.4.104・9.18.4.96・9.20.4.50・9.22.3.200・9.23.1.48・9.24.1.27ほか、FTD 7.0.11・7.2.13・7.4.9・7.6.7・7.7.14・10.0.3・10.1.1
1 SSL VPNと二次認証の設定を確かめる
2 系列ごとの修正版に上げる(回避策なし、上げるまでの緩和策あり)
出典 Cisco:Cisco Secure Firewall Adaptive Security Appliance and Secure Firewall Threat Defense Software Remote Access SSL VPN Tunnel Denial of Service Vulnerability(cisco-sa-asaftd-tunnel-dos-s6mgkb75)(2026-10-29(日本時間。原文は2026-10-28 19:15 GMT))
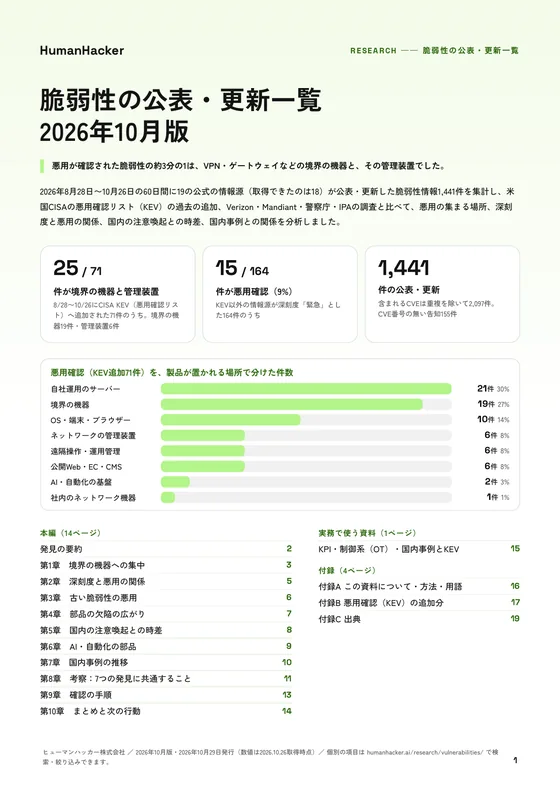
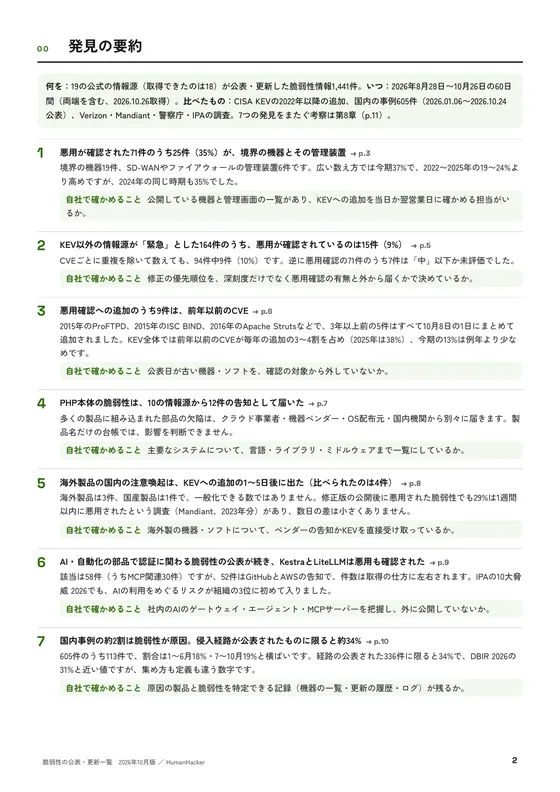
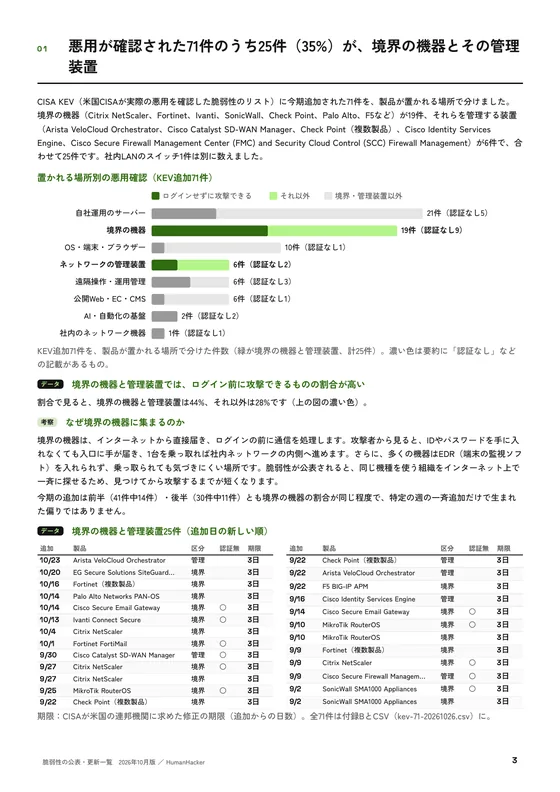
Cisco Secure Firewall ASA・FTDの脆弱性CVE-2026-76418は、リモートアクセスSSL VPNへの接続時に細工した要求を送られると、認証されていない遠隔の攻撃者に機器を予期せず再起動させられるおそれがあり、Ciscoが悪用を確認しています。SSL VPNが有効でトンネルグループに二次認証を設定した機器が対象で、回避策は無いため、系列ごとの修正版に上げます。[1][2]
- 起きるのは機器の予期しない再起動によるサービス停止(DoS)です。深刻度はCiscoの評価でCVSS 3.1の8.6(高)で、機密性と完全性への影響は「なし」です。[1]
- 条件は、SSL VPNのログインが外から届くことと、トンネルグループに二次認証(
secondary-authentication-server-group)が設定されていることです。VPNのログインに成功しなくても、問題の処理に届きます。[1] - Ciscoは2026年10月に悪用を把握し、米CISAは10月29日(米国の日付)にKEVへ追加しました。[1][2]
- 回避策はありません。上げるまでの緩和策として、二次認証を外す、またはトンネルグループの一覧を無効にする方法が示されています。[1]
01Cisco ASA・FTDの脆弱性で起きること
Ciscoは2026年10月28日(日本時間10月29日)に、ASAとFTDのリモートアクセスSSL VPNの脆弱性CVE-2026-76418を公表しました。トンネルグループに二次認証を設定したときの処理の誤りが原因で、SSL VPNへの接続時に細工した要求を送られると、機器が予期せず再起動し、サービス停止(DoS)になります。[1]
攻撃に認証は要りません。深刻度はCiscoの評価でCVSS 3.1の8.6(高)で、影響は可用性だけです。弱点の分類はCWE-690(戻り値を確かめずにNULLポインターを参照する)です。[1][3]
二次認証を設定したトンネルグループへの細工した接続要求で、ASA・FTDが再起動して止まる
Cisco ASA・FTDのリモートアクセスSSL VPN(修正前の版)
出典 Cisco「Cisco Secure Firewall Adaptive Security Appliance and Secure Firewall Threat Defense Software Remote Access SSL VPN Tunnel Denial of Service Vulnerability」(2026年10月29日)
02対象になる構成(SSL VPNと二次認証)
修正前のASA・FTDの版で、SSL VPNのログインが届き、トンネルグループに二次認証が設定されている機器が対象です。[1]
| 確かめること | 対象になる設定 |
|---|---|
| SSL VPN | 実行中の設定にwebvpnがあり、少なくとも1つのインターフェースでenable <インターフェース名>としている |
tunnel-group-list enableがある | 既定のDefaultWEBVPNGroupを含むすべてのトンネルグループにsecondary-authentication-server-groupがあるか。ログイン画面の一覧に出ないグループも含む |
tunnel-group-list enableが無い | DefaultWEBVPNGroupにsecondary-authentication-server-groupがあるか。一覧を無効にしても、既定のグループの二次認証は残る |
既定のDefaultWEBVPNGroupが二次認証を使っているかで、対象になる条件と上げるまでの緩和策が分かれる
出典 Cisco「Cisco Secure Firewall Adaptive Security Appliance and Secure Firewall Threat Defense Software Remote Access SSL VPN Tunnel Denial of Service Vulnerability」(2026年10月29日)
FTDのリモートアクセスVPNは、Secure Firewall Management Center(FMC)の Devices > VPN > Remote Access、またはSecure Firewall Device Manager(FDM)の Remote Access VPN で有効にします。FTDでは、展開したリモートアクセスVPNのポリシーと、機器の実行中の設定を確かめます。[1]
Ciscoは、Cloud-delivered Firewall(CDFW)、Cloud-delivered Firewall Management Center(cdFMC)、Secure Access、Secure FMC Softwareは対象外と確認しています。[1]
03悪用の状況(KEV)
04外から見えているか
リモートアクセスSSL VPNは社外からの接続を受けるため、SSL VPNのログインが外から届く機器が対象になりえます。[1]
本社・拠点・クラウド上の仮想版(ASAv・Firepower NGFW Virtual)を含めてASA・FTDを一覧にし、SSL VPNを有効にしているインターフェースと、二次認証の有無を書き出します。保守を委託している機器も含めます。
05対象と修正版(ASA・FTDの系列ごと)
修正版は系列ごとに違います。ASAは9.22系なら9.22.3.200、9.20系なら9.20.4.50、FTDは7.4系なら7.4.9、7.6系なら7.6.7が最初の修正版です。9.16より前のASAは9.16.4.104、7.0より前のFTDは7.0.11に上げます。[1]
| 製品 | 系列 | 最初の修正版 |
|---|---|---|
| ASA | 9.16以前 | 9.16.4.104 |
| ASA | 9.18 | 9.18.4.96 |
| ASA | 9.20 | 9.20.4.50 |
| ASA | 9.22 | 9.22.3.200 |
| ASA | 9.23 | 9.23.1.48 |
| ASA | 9.24 | 9.24.1.27・9.24.10.1 |
| FTD | 7.0以前 | 7.0.11 |
| FTD | 7.2 | 7.2.13 |
| FTD | 7.4 | 7.4.9 |
| FTD | 7.6 | 7.6.7 |
| FTD | 7.7 | 7.7.14 |
| FTD | 10.0 | 10.0.3 |
| FTD | 10.1 | 10.1.1 |
Ciscoは、回避策や緩和策は修正版に上げるまでの一時的な策だとして、修正版への更新を強く勧めています。[1]
06版の確かめ方と上げる手順
CiscoのSoftware Checkerで、ソフトウェア(ASA・FTD)、機種、今の版(ASAは9.20.3.4、FTDは7.4.2の形)を入れると、当てはまるアドバイザリと最初の修正版が出ます。ほかのアドバイザリもまとめて直る版(Combined First Fixed)も確かめられます。[1]
今の版は次の方法で確かめます。FTDは、機器のCLIでshow versionを実行すると、動いているFTDの版が出ます。[5]ASAをフェイルオーバーの組(Active/Standby)で使っている場合は、show failoverの出力のVersionの行(例:Version: Ours 9.16(4), Mate 9.16(4))か、ASDMの Monitoring > Properties > Failover > Status で、2台の版を確かめられます。[6]単体のASAの版の確かめ方と更新の手順は、Ciscoの「Cisco Secure Firewall ASA Upgrade Guide」(日本語版「ASA のアップグレード」)にあります。[7]
- 機器ごとに、ASAかFTDか、版、機種を確かめます。
- Software Checkerで、今回の件とほかの重大・高のアドバイザリを合わせて確かめ、上げる先を決めます。
- ASAは「Cisco Secure Firewall ASA Upgrade Guide」、FTDはFMCの更新の手引きに沿って上げます。アドバイザリが推奨リリースより新しい版を示すときは、アドバイザリに従います。[1][7]
- 上げた後に、上の方法でもう一度版を確かめ、修正版以上になったかを確かめます。
保守の会社に頼むときは、機器と版、SSL VPNの有無、二次認証の有無(02の表)、上げる先(Software Checkerの結果)を伝え、上げるまでの間に緩和策を当てるかを決めます。
07すぐに上げられないとき(二次認証を外す緩和策)
Ciscoは、回避策は無いとしたうえで、二次認証を外す緩和策を示しています。[1]
- 既定の
DefaultWEBVPNGroupが二次認証を使っていない場合:WebVPNの設定モードでno tunnel-group-list enableを入れ、トンネルグループの一覧を無効にします。利用者は一覧から接続プロファイルを選べなくなり、正しいプロファイル名を知っている必要があります。 DefaultWEBVPNGroupが二次認証を使っている場合:no secondary-authentication-server-groupで二次認証を外します。リモートアクセスVPNの安全性は下がります。
Ciscoは試験の環境で効果を確かめたとしつつ、機能・性能・安全性への影響を自社の環境で評価してから当てるよう求めています。[1]
よくある質問
Cisco ASAでリモートアクセスVPNを使っていません。対象ですか?
いいえ。対象は、SSL VPNが有効でログインが届き、トンネルグループに二次認証が設定された機器です。設定にwebvpnとenable <インターフェース名>があるかで確かめます。[1]
二次認証を使っていなければ大丈夫ですか?
条件付きで、はい。DefaultWEBVPNGroupを含むすべてのトンネルグループで、二次認証が無いことを確かめます。ログイン画面の一覧に出ないグループも含みます。[1]
Cisco ASAのこの脆弱性で、侵入されるおそれはありますか?
Ciscoの告知で起きるとされているのは、機器の再起動によるサービス停止です。コードの実行や情報の漏えいは書かれておらず、評価でも機密性と完全性への影響は「なし」です。[1]
FTDをFMCで管理しています。FMCも対象ですか?
いいえ。Secure FMC Softwareは対象外と確認されています。FMCで管理しているFTDは、条件に当てはまれば対象です。[1]
Cisco ASAの推奨バージョンはどれですか?
今回の件では、系列ごとの最初の修正版以上です。Ciscoは推奨リリースの文書を案内しつつ、アドバイザリがより新しい版を示すときはアドバイザリに従うよう求めています。[1]
出典・参考資料
- Cisco:Cisco Secure Firewall Adaptive Security Appliance and Secure Firewall Threat Defense Software Remote Access SSL VPN Tunnel Denial of Service Vulnerability(cisco-sa-asaftd-tunnel-dos-s6mgkb75)2026-10-29(日本時間。原文は2026-10-28 19:15 GMT) / 起きること、対象の構成、対象外の製品、修正版、緩和策、悪用の確認
- 米CISA:CISA Adds Two Known Exploited Vulnerabilities to Catalog2026-10-29 / CVE-2026-76418のKEVへの追加
- CVE Program:CVE-2026-764182026-10-29(日本時間) / CVSS 3.1の値、CWE-690
- 米CISA:Known Exploited Vulnerabilities Catalog(CVE-2026-76418)2026-10-29追加(2026-11-02確認) / 悪用が確認された脆弱性の一覧への追加
- Cisco:Verify Updates Version on Firepower Command Line Interface (CLI)(文書ID 221035)2023-10-05更新(2026-11-02確認) / FTDのCLIの show version で動いている版を確かめる
- Cisco:Upgrade ASA Active/Standby Failover Pair for the Secure Firewall(文書ID 221618)2026-03-25更新(2026-11-02確認) / フェイルオーバーの組での版の確かめ方(show failover、ASDMの画面)
- Cisco:Cisco Secure Firewall ASA アップグレードガイド「ASA のアップグレード」2026-04-16更新(2026-11-02確認) / 機種ごとのASAの更新の手順(CLI・ASDM)
あわせて読みたい記事

BeyondTrustの脆弱性CVE-2026-102764|Remote Supportで悪用確認、パッチと侵害の確認
BeyondTrust Remote Supportの脆弱性CVE-2026-102764は、遠隔の攻撃者に機器上のファイルを操作されるおそれがあり、米CISAが悪用を確認しています。26.2.3以前が対象で、BT26-05-RSパッチを当てたうえで侵害の痕跡を調べます。

Ivanti VPNの脆弱性CVE-2026-111357ほか|Connect Secureで悪用確認、対象と修正版
Ivanti Connect Secureの脆弱性CVE-2026-111357は、104935・118527と連鎖して悪用され、認証なしで機器上でroot権限のコマンドを実行されるおそれがあります。25.1.1.3・22.8R2.6などへ上げ、侵害を調べます。

Cisco SD-WANの脆弱性CVE-2026-76504|悪用確認、認証回避の対象と修正版・侵害の確認
Cisco Catalyst SD-WAN Managerの脆弱性CVE-2026-76504は、認証なしでAPIに管理者として入られるおそれがあり、悪用が確認されています。回避策は無く、20.18.4.1などの修正版に上げて侵害の痕跡を調べます。