不正ログイン・認証情報の悪用の被害事例
2026年1月6日から2026年11月13日までに公表された国内のサイバー攻撃・情報漏洩766件のうち、不正ログイン・認証情報の悪用の事例は87件です。
業種が公表された87件では、情報通信・ITが25件、製造が14件の順に多くなっています。
被害の種類は情報漏えいが49件で最も多く、最新の公表は2026年11月12日の株式会社サイバーセキュリティクラウド(開発環境のGitHub)です。
流出、使い回し、推測されたIDとパスワードや認証キーでログインされた。
被害の概要
各社の公表資料に書かれた数字を集計しています。日数と件数の集め方は被害の大きさのまとめに載せています。
- 87件。2026年の国内766件の11.4%です。
- 情報漏えい49件、資源の悪用・踏み台20件、改ざん・乗っ取り9件。
- 業種が公表された87件のうち、情報通信・IT25件、製造14件、教育・研究6件。
- 16件。止まった日から再開までの日数が分かる3件の中央値は8日です。全面復旧を公表していない事例が13件あります。
- 件数・人数を公表した事例は38件です。人数で公表された15件の中央値は7,919人です。件数で公表された18件の中央値は11,279.5件です。
- 異常に気づいた日が分かる56件では、公表までの日数の中央値が5日です。
件数と内訳
全体との比較
- 全体に占める割合
- 11.4%全766件
- 原因が公表された事例に占める割合
- 18.8%463件中87件
- 被害が情報漏えいの割合
- 56.3%全体59.8%
被害の種類
業種の内訳
公表月ごとの件数
- 4
- 2
- 6
- 7
- 5
- 7
- 7
- 11
- 7
- 23
- 8
主な事例
個別に記事にした事例と、業務やサービスが止まった事例から、最大6件を公表日の新しい順に載せています。
株式会社サイバーセキュリティクラウド(開発環境のGitHub)
従業員のGitHub認証情報の外部流出による開発環境への不審なアクセスと、顧客情報の漏えいのおそれ
株式会社電通デジタル(マーケティングプラットフォーム「TONARIWA」)
TONARIWAのシステム基盤の管理アカウントへの不正アクセスと、個人情報・連携トークンの漏えいの可能性
FWD生命保険株式会社(代理店向けシステム「FWD navi」)
代理店の募集人のアカウントが第三者に不正利用され、代理店向けシステム「FWD navi」から契約情報が閲覧可能な状態になった不正アクセス
デジタルアーツ(クラウド6サービス)
盗用された運用認証情報による不正アクセス
PingCAP(日本国内の顧客情報)
社内システムへの不正アクセスによる情報漏えい
Sally(音声通話アプリ「ウズ」の問い合わせ管理システム)
社員のメールアカウントの不正利用による問い合わせ管理システムへの不正ログイン
事例一覧(87件)
11月8件
- 株式会社サイバーセキュリティクラウド(開発環境のGitHub)情報漏えい情報通信・IT
- 株式会社電通デジタル(マーケティングプラットフォーム「TONARIWA」)情報漏えい情報通信・IT
- FWD生命保険株式会社(代理店向けシステム「FWD navi」)情報漏えい金融・保険
- ラクスル株式会社(データ入稿システム・Adobe Express連携)情報漏えい情報通信・IT
- Shippio情報漏えい交通・物流
- ライフコーポレーション(「ライフ公式アプリ」)情報漏えい小売・卸売
- プレステージ・インターナショナル情報漏えい人材・専門サービス
- 植彌加藤造園(京都市「東本願寺前市民緑地(お東さん広場)」の指定管…資源の悪用・踏み台不動産・建設
10月23件
- イープラス(フェス専用アプリ「FESアプリ」の管理システム)情報漏えい娯楽・スポーツ
- 両備システムズ(健診予約システム「AITEL」)情報漏えい情報通信・IT
- MICIN(オンライン診療サービス「クロンオンライン診療」)情報漏えい情報通信・IT
- バンダイロジパル(「一番くじONLINE」の配送情報)情報漏えい交通・物流
- Gunosy(社内業務用アカウント)情報漏えい情報通信・IT
- ソニックムーブ(LINE連携基盤「COMSBI エンタープライズ基盤」)情報漏えい情報通信・IT
- デジタルアーツ(クラウド6サービス)情報漏えい情報通信・IT
- PingCAP(日本国内の顧客情報)情報漏えい情報通信・IT
- Sally(音声通話アプリ「ウズ」の問い合わせ管理システム)情報漏えい情報通信・IT
- 富士急ハイランド(公式アプリ・CLUBフジQ)情報漏えい娯楽・スポーツ
- 楽待(会員・加盟店アカウント)情報漏えい不動産・建設
- スクウェア・エニックス(スクウェア・エニックス アカウント)改ざん・乗っ取り娯楽・スポーツ
- 日本郵政(ゆうゆうポイントサイト・ゆうID)情報漏えい交通・物流
- 日本経済新聞社(システム開発用クラウド)情報漏えい放送・出版・メディア
- WASABI SWITCH情報漏えい情報通信・IT
- ホテリエ情報漏えい旅行・宿泊
- スカラコミュニケーションズ(FAQ・問い合わせ管理「i-ask」)情報漏えい情報通信・IT
- 楽天モバイル(クラウドストレージ「楽天ドライブ」)情報漏えい情報通信・IT
- 大阪公立大学業務停止教育・研究
- 日本経済新聞社(社員のGoogle Workspaceアカウント)情報漏えい放送・出版・メディア
- アバハウスインターナショナル情報漏えい小売・卸売
- 講談社BECK(旧講談社ビーシーのメールアカウント)資源の悪用・踏み台放送・出版・メディア
- ZonExpert情報漏えい情報通信・IT
9月7件
8月11件
7月7件
6月7件
5月5件
4月7件
3月6件
2月2件
1月4件
87件を公表日の新しい順に掲載766件すべての事例を見る(まとめページ)
この入口で狙われる所の点検
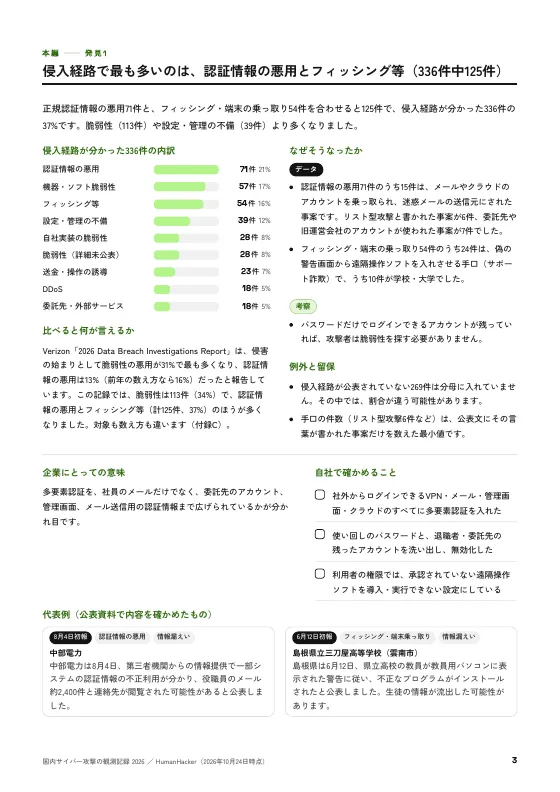
公的機関や業界団体の指針に挙がっている対策を、自社で確かめる項目の形にしました。各項目の下に根拠の資料を示しています。
メール・VPN・重要なシステムに入るアカウントに、フィッシングに強い多要素認証がかかっているか
機器やシステムに初期設定のまま残っている管理者名とパスワードを、変更してあるか
一定の回数ログインに失敗したアカウントをロックする、アカウントロックの方針を適用しているか
パスワードの登録・変更のときに、よく使われる値や漏えい済みの値の一覧と照らし、該当すれば別の値にさせているか
パスワードなどの認証情報が漏えいした証拠がある場合に、利用者にそのパスワードの変更を強制しているか
利用中の外部サービスごとに、作った覚えのないアカウントや無効にしたはずのアカウントが有効になっていないか
根拠の資料
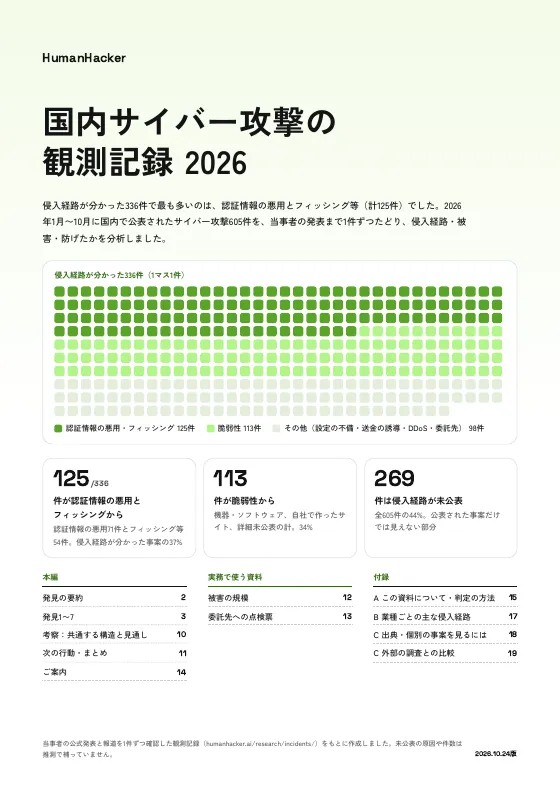
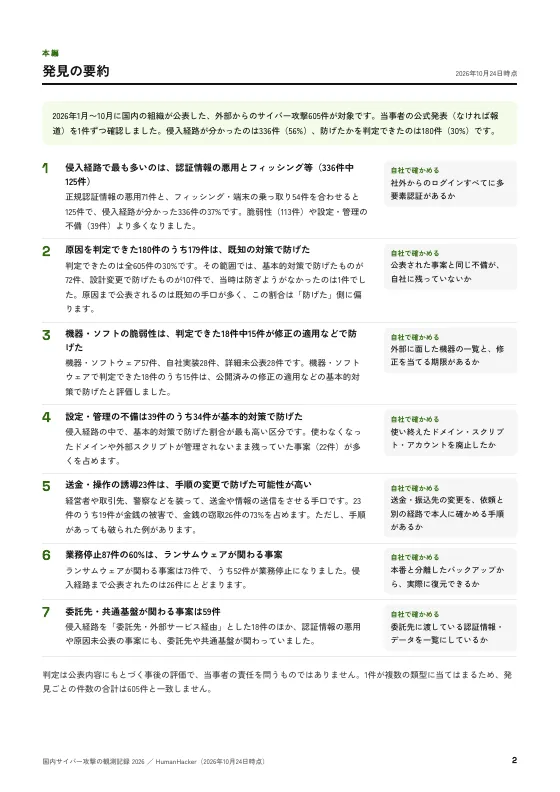
他の業種・原因の事例
業種別
- 情報通信・IT163件
- 製造業93件
- 教育・研究機関80件
- 小売・卸売業96件
- 行政・公的機関51件
- 医療・福祉25件
- 人材・専門サービス32件
- 不動産・建設業27件
- 交通・物流33件
- 放送・出版・メディア30件
- 旅行・宿泊業23件
- 娯楽・スポーツ34件
- 金融・保険33件
- 団体・複合サービス15件
- 飲食業11件
原因・侵入経路別