交通・物流のサイバー攻撃・情報漏洩事例
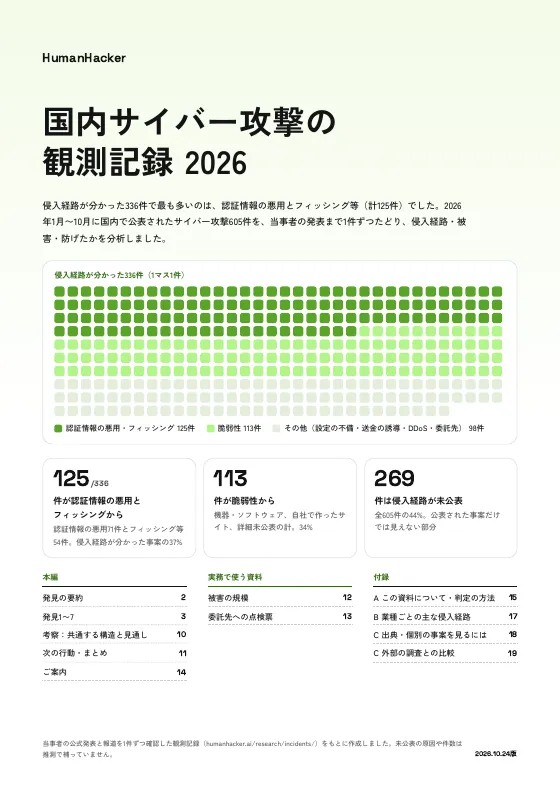
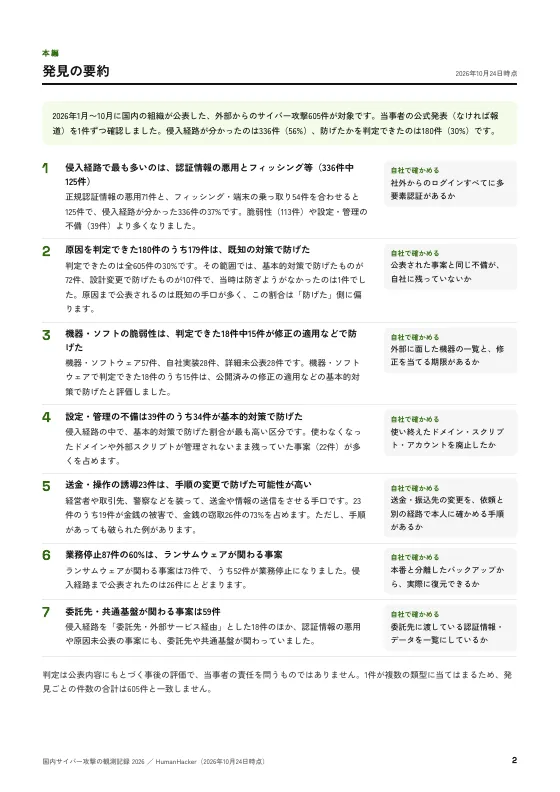
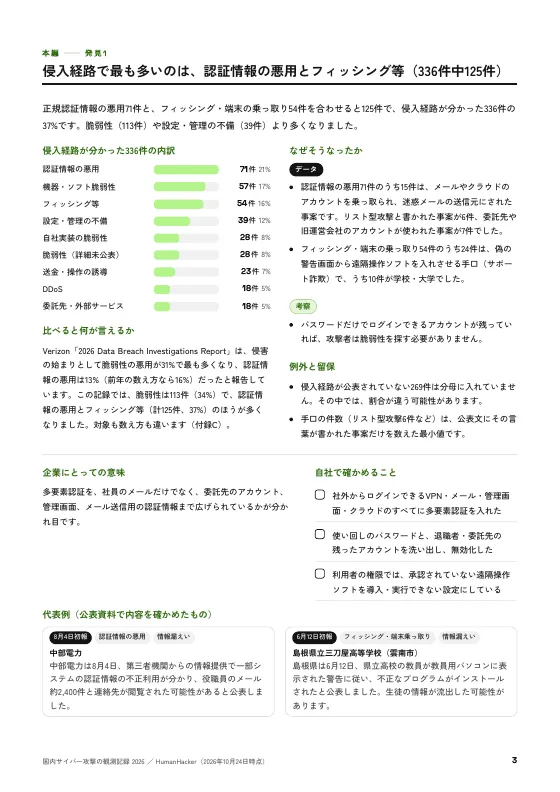
2026年1月6日から2026年11月13日までに公表された国内のサイバー攻撃・情報漏洩766件のうち、交通・物流の事例は33件です(業種別で8番目)。
原因が公表された13件では、委託先・外部サービス経由が6件、正規認証情報の悪用が3件の順に多くなっています。
被害の種類は情報漏えいが28件で最も多く、最新の公表は2026年11月13日の京成電鉄株式会社(スカイライナー座席予約システム)です。
被害の概要
各社の公表資料に書かれた数字を集計しています。日数と件数の集め方は被害の大きさのまとめに載せています。
- 33件。2026年の国内766件の4.3%です。
- 情報漏えい28件、業務停止3件、閲覧障害1件。
- 原因が公表された13件のうち、委託先・外部サービス経由6件、正規認証情報の悪用3件、ランサムウェア(侵入経路未公表)1件。
- ランサムウェア被害の事例2件、委託先・外部サービスが関わった事例6件。
- 12件。止まった日から再開までの日数が分かる5件の中央値は3日です。全面復旧を公表していない事例が7件あります。
- 件数・人数を公表した事例は15件です。人数で公表された6件の中央値は8,023.5人です。件数で公表された8件の中央値は30,150件です。
- 異常に気づいた日が分かる18件では、公表までの日数の中央値が2日です。
件数と内訳
掲載事例33件
全体に占める割合4.3%
最初の公表
最新の公表
全体との比較
- 全体に占める割合
- 4.3%業種別で8位
- 原因が公表された割合
- 39.4%全体60.4%
- 被害が情報漏えいの割合
- 84.8%全体59.8%
被害の種類
原因・侵入経路の内訳
公表月ごとの件数
- 1
- 0
- 0
- 2
- 0
- 0
- 3
- 0
- 12
- 11
- 4
主な事例
個別に記事にした事例と、業務やサービスが止まった事例から、最大6件を公表日の新しい順に載せています。
株式会社オープンロジ(物流プラットフォーム「オープンロジ」)
物流システムへの不正アクセスと、配送先の個人情報の漏えい
Shippio
社内業務ツールに保存した認証情報を使ったShippio Platformへの不正アクセスと、顧客情報の漏えい・データの損傷
日本航空・日本トランスオーシャン航空(Amadeus旅客サービスシステム)
委託先の旅客サービスシステムへの不正アクセスによる予約情報の外部参照の形跡
NEXCO東日本(高速道路情報サイト「ドラとら」)
高速道路情報サイトへの不正アクセスによる登録情報の閲覧の可能性
日本郵政(ゆうゆうポイントサイト・ゆうID)
外部流出認証情報による不正ログイン・会員情報の漏えい可能性・ポイントサイト停止
タイムズカー(パーク24)
不正アクセス・会員情報と本人確認書類の漏えい
事例一覧(33件)
11月4件
10月11件
- AIRDO(委託先アマデウスの旅客サービスシステム)情報漏えい委託先・外部サービス経由
- 全日本空輸(委託先アマデウスの旅客サービスシステム)情報漏えい委託先・外部サービス経由
- 日本郵便(国際郵便マイページのメールマガジン配信委託先)情報漏えい委託先・外部サービス経由
- ソラシドエア(委託先アマデウスの旅客サービスシステム)情報漏えい委託先・外部サービス経由
- スターフライヤー(委託先アマデウスの旅客サービスシステム)情報漏えい委託先・外部サービス経由
- 日本航空・日本トランスオーシャン航空(Amadeus旅客サービスシステム)情報漏えい委託先・外部サービス経由
- バンダイロジパル(「一番くじONLINE」の配送情報)情報漏えい正規認証情報の悪用
- NEXCO東日本(高速道路情報サイト「ドラとら」)情報漏えい原因未公表
- 日本郵政(ゆうゆうポイントサイト・ゆうID)情報漏えい正規認証情報の悪用
- ニモカ(西日本鉄道子会社。nimoca利用履歴照会サービス)情報漏えい原因未公表
- ニッポンレンタカー(NRアプリ・9月29日判明分)情報漏えい原因未公表
9月12件
7月3件
4月2件
1月1件
33件を公表日の新しい順に掲載766件すべての事例を見る(まとめページ)
他の業種・原因の事例
業種別
- 情報通信・IT163件
- 製造業93件
- 教育・研究機関80件
- 小売・卸売業96件
- 行政・公的機関51件
- 医療・福祉25件
- 人材・専門サービス32件
- 不動産・建設業27件
- 交通・物流33件
- 放送・出版・メディア30件
- 旅行・宿泊業23件
- 娯楽・スポーツ34件
- 金融・保険33件
- 団体・複合サービス15件
- 飲食業11件
原因・侵入経路別
AI攻撃耐性ソリューション交通・物流で起きた事件と同じ入口が自社にないかを、公開している資産とアクセスの記録から調べ、対策の優先順位を診断レポートにまとめます。