
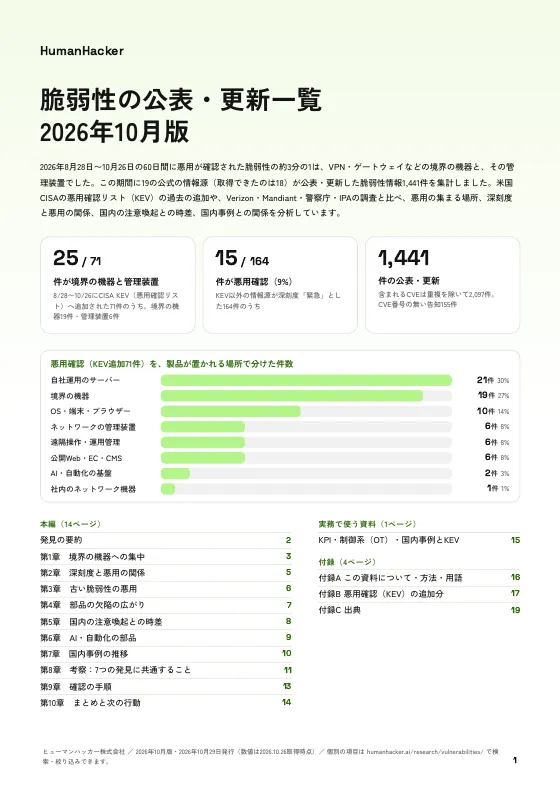
Barracudaの脆弱性CVE-2026-116606|悪用確認、ESGの認証回避と対策
メール・共同作業 / 公表 2026-11-02
管理画面に到達できる攻撃者が2件を組み合わせ、ESGのroot権限を取得するおそれ
対象:Barracuda ESG・ADC・BMA・WCC・WAF・WSG(CVE-2026-116606・CVE-2026-111560)
修正版 最新ファームウェアと製品別セキュリティパッチの適用を確認
1 製品と管理画面の公開範囲を確認
2 最新ファームウェアとパッチの適用を確認
3 未適用なら更新し、管理画面への接続を制限
出典 Barracuda:Pre-Authentication Authorization Bypass and Command Injection Vulnerabilities in Certain Barracuda Products(2026-11-02公表、11月9日更新(米東部時間)、2026-11-13確認)
Barracuda Email Security Gateway(ESG)では、認証回避のCVE-2026-116606とコマンド注入のCVE-2026-111560を組み合わせ、管理画面に到達できる攻撃者にroot権限を取得されるおそれがあります。Barracudaは少数の組織で悪用を確認しており、最新ファームウェアと製品別パッチの適用を確認するよう案内しています。[1]
- ESGは2件の対象で、ほかの5製品はコマンド注入の対象です。
- 認証回避には管理画面への到達が必要です。コマンド注入単独では管理者権限を要します。
- Barracudaは悪用を確認し、米CISAは11月10日に2件をKEVへ追加しました。
- ファームウェアの版だけでなく、セキュリティパッチの適用も確認します。
01Barracuda ESGで起きること
02対象になるBarracudaの6製品
ESGは両方の対象です。ADC・BMA・WCC・WAF・WSGはCVE-2026-111560の対象で、CVE-2026-116606の対象とは記載されていません。[1]
03提供元の悪用確認とKEVへの追加
04管理画面の公開範囲を確認する
この攻撃経路には管理画面へのアクセスが必要です。提供元は、管理画面をインターネットへ公開していない組織では、この経路への露出が少ないと説明しています。管理画面への接続元を信頼できる内部ネットワークへ制限するよう推奨しています。[1]
05対象バージョンと製品別パッチ
提供元は最新ファームウェアと全セキュリティパッチの適用確認を求めています。告知のパッチ表は次のとおりです。ESGの区分は告知の表記をそのまま記載しています。[1]
- ESG:BNSF-40425(9.4.017以上)、BNSF-40430(9.4.017未満)
- Load Balancer ADC:BNADC-16586
- Message Archiver(BMA):BNMA-32468
- WAF Control Center(WCC):BNWF-60060
- Web Application Firewall(WAF):BNADC-16586
- Web Security Gateway(WSG):BNYF-24789
MandiantのCVE記録では、認証回避の対象はESG 9.4.0.030未満です。コマンド注入の対象はESG 9.4.0.27以下、ADC 6.4.0以下、WAF 11.0.1以下、WSG 16.1.100.100以下、BMA 5.5.4.0以下、WCC 2.2.1以下と記載されています。[2]
[3]CVE記録のバージョン範囲と提供元のパッチ表は表記と示している内容が異なります。バージョンだけで修正済みと判断せず、該当パッチの適用を保守担当またはBarracuda Supportへ確認します。[1]
06ファームウェアとパッチの確認方法
提供元によると、機器には利用可能な最新ファームウェアが表示されます。複数世代古い場合は、更新を複数回行う必要があります。自動適用されていないパッチは手動適用し、確認や適用が不明な場合はBarracuda Supportへ相談します。告知が案内するBarracuda Campusの手引きで、機種に合った更新方法を確認します。[1]
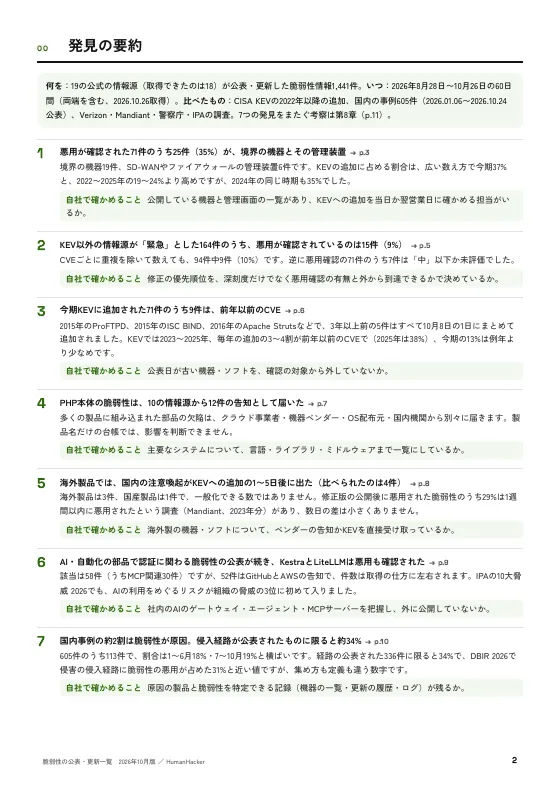
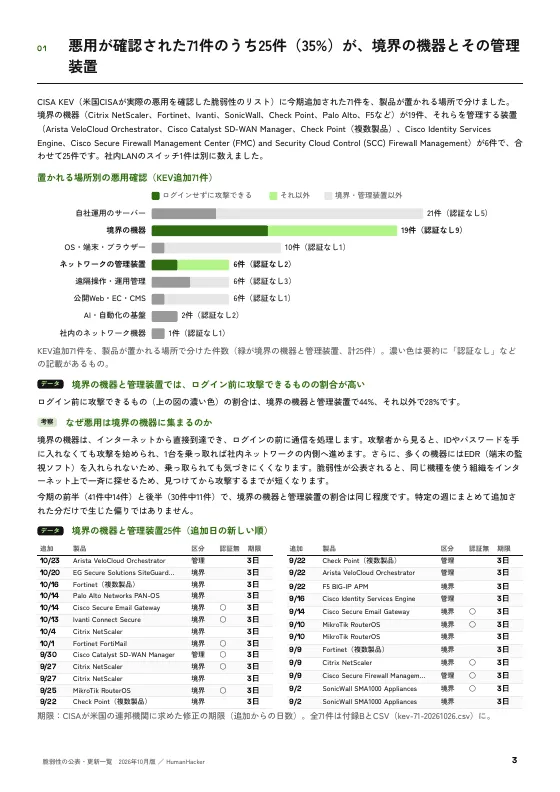
07すぐ更新できないときの管理画面の制限
提供元は、管理画面へのアクセスを信頼できる内部ネットワークに絞り、ネットワークのアクセス制御で露出を減らすことを推奨しています。この制限と並行して、最新ファームウェアとパッチの適用を進めます。[1]
よくある質問
ESG以外も対象ですか?
はい。ADC・BMA・WCC・WAF・WSGはコマンド注入の対象です。認証回避の対象として記載されているのはESGです。[1]
ログインできない攻撃者も悪用できますか?
ESGの認証回避は認証不要ですが、管理画面に到達できる必要があります。コマンド注入単独では管理者権限が必要です。[1]
ファームウェアを更新すれば確認は終わりですか?
セキュリティパッチの適用も確認します。Barracudaは最新ファームウェアと全パッチの適用を求めています。[1]
出典・参考資料
- Barracuda:Pre-Authentication Authorization Bypass and Command Injection Vulnerabilities in Certain Barracuda Products2026-11-02公表、11月9日更新(米東部時間)、2026-11-13確認 / 成立条件、対象製品、パッチ、悪用確認、管理画面制限、更新の案内
- CVE Program:CVE-2026-116606(採番:Mandiant)2026-11-13確認 / 対象バージョンとCVSS 4.0
- CVE Program:CVE-2026-111560(採番:Mandiant)2026-11-13確認 / 対象バージョンとCVSS 4.0
- 米CISA:Known Exploited Vulnerabilities Catalog2026-11-10追加、2026-11-13確認 / 2件のKEV追加日と悪用確認
あわせて読みたい記事
Cisco SEGの脆弱性CVE-2026-76519|悪用確認、対象と修正版
Cisco Secure Email Gateway(SEG)のCVE-2026-76519は、ファイル評価機能と古いContent Scanner Toolsの組み合わせが対象です。悪用が確認されており、修正版、更新コマンド、侵害の確認と復旧手順を説明します。
SharePointの脆弱性CVE-2026-65660|悪用確認・対象バージョンと更新
Microsoft SharePoint Serverの脆弱性CVE-2026-65660は、権限の低いアカウントでもサーバー上でコードを実行されるおそれがあり、悪用が確認されています。対象の3製品、修正のビルド、更新の入れ方をまとめます。
REAとは?AIエージェントでリバースエンジニアリングを行うツールの仕組み・使い方・注意点
REA(Reverse Engineer Anything)は、AIエージェントにリバースエンジニアリングの解析機能を提供するOSS。仕組みと使い方、解析できる対象、公式の再現例、導入前に確認する権限とAIへのデータ送信を解説する。