
Cisco SEGの脆弱性CVE-2026-76519|悪用確認、対象と修正版
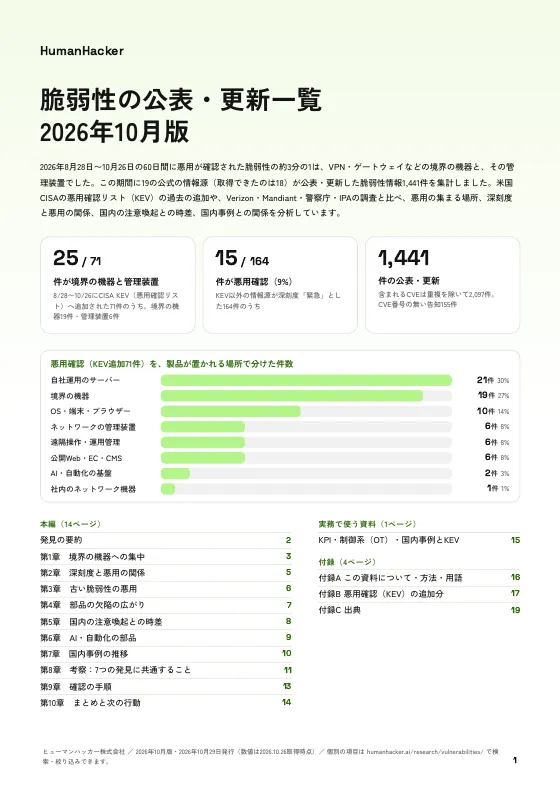
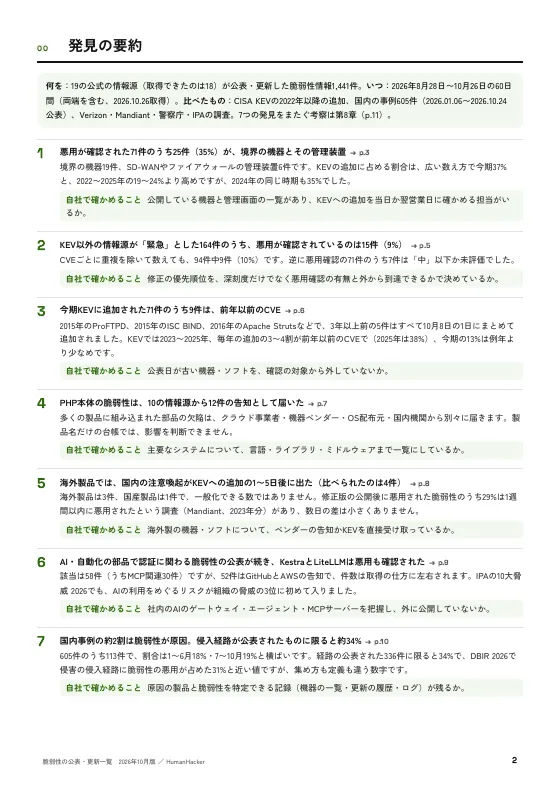
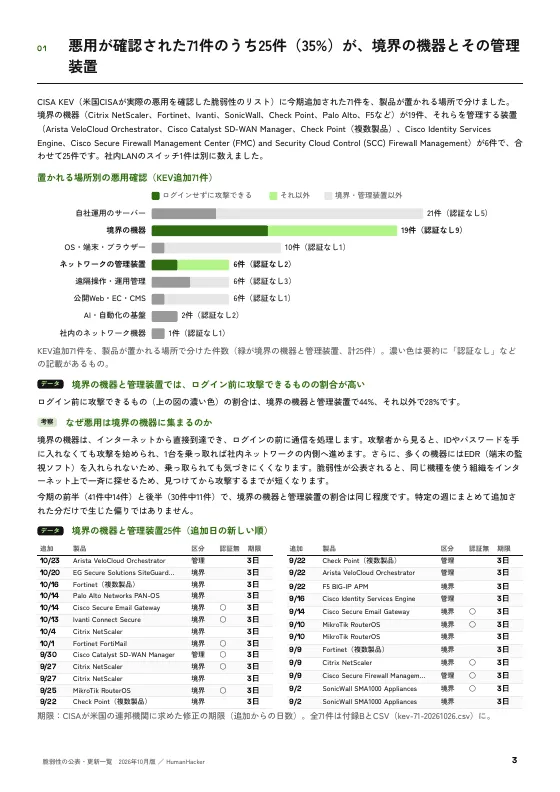
メール・共同作業 / 公表 2026-10-15
認証なしで添付ファイルを送り、任意ファイルの書き込みやroot権限でのコマンド実行をされるおそれ
対象:Cisco Secure Email Gateway(物理・仮想)(CVE-2026-76519)
修正版 AsyncOS 15.5.5-014/16.5.0-780。Content Scanner Toolsは25.3.0.5525以降
1 File Reputationとツールのバージョンを確認
2 各機器の侵害痕跡を確認・保全
3 修正を適用し反映を確認
出典 Cisco:Cisco Secure Email Gateway Arbitrary File Write Vulnerability(2026-10-15公表(日本時間。原文は10月14日16:00 GMT)、2026-11-11確認)
Cisco Secure Email Gateway(SEG)のCVE-2026-76519は、File Reputationをメールポリシーで有効にし、Content Scanner Toolsが25.3.0.5525未満の脆弱なAsyncOS環境で、認証のない攻撃者に添付ファイル経由でroot権限のコマンド実行をされるおそれがある脆弱性です。Ciscoが悪用を確認しており、まず対象設定と侵害痕跡を調べ、AsyncOS 15.5.5-014/16.5.0-780、またはContent Scanner Tools 25.3.0.5525以降の修正を適用します。[1]
- 物理機器と仮想機器が対象です。File Reputationの有効化とContent Scanner Toolsのバージョンを合わせて判断します。
- Content Scanner Toolsだけの更新には、AsyncOSの更新や機器の再起動が要りません。
- 侵害が疑われる仮想機器は、更新前に証拠を保全し、新しい仮想機器で再構築することをCiscoが推奨しています。
- Cisco Secure Email Cloud Gatewayは提供元が修正を配備済みです。侵害の可能性を個別に連絡された利用者には、認証情報などの更新が推奨されています。
01添付ファイル経由で起きること
02Secure Email Gatewayの対象になる構成
対象は、脆弱なAsyncOSを動かすCisco Secure Email Gatewayの物理機器・仮想機器で、次の2条件を両方満たす環境です。[1]
- AMPのFile Reputationを有効にし、メールポリシーへ割り当てている。
- Content Scanner Toolsが25.3.0.5525より前である。
CiscoはSecure Email and Web ManagerとSecure Web Applianceを対象外としています。Cisco Secure Email Cloud Gatewayには修正済みContent Scanner Toolsを配備しており、この修正を利用者が適用する操作は不要です。[1]
03Ciscoの悪用確認とKEVへの追加
04メールの経路と管理用アクセスの確認
05Secure Email Gatewayの侵害を確認する方法
侵害の確認では、各機器のsystem_logsにあるSystem Securityメッセージを調べます。Ciscoが示す確認コマンドは次のとおりです。[1]
grep "System Security" system_logs「Suspected compromise indicator was found」があれば、侵害を検出した場合の推奨手順に従います。「Security scan did not complete」はスキャン未完了のためCisco TACへ連絡します。「No compromise indicator was found」は痕跡が検出されなかった結果で、対象のソフトウェアには修正を適用します。[1]
攻撃者はroot権限で痕跡を消したり隠したりできるため、Ciscoは機器外のネットワークやファイアウォールのログも照合するよう強く推奨しています。機器から外部IPアドレスへの予期しないアップロードや、悪意あるIPアドレスからのダウンロードなどを調べます。[1]
侵害が疑われる物理機器はCisco TACへ連絡します。仮想機器では、更新すると調査用データやログが失われるため、先に証拠を保全します。その後、修正済みの新しい仮想機器を用意し、以前の設定ファイルをインポートせず設定を再構築し、認証情報と暗号鍵などを更新して監視を続けることをCiscoが推奨しています。[1]
クラスタでは機器間認証用のSSH秘密鍵を取得される可能性があります。1台でも侵害されたクラスタは、各メンバーを安全な構成に戻すことが推奨されています。クラウドでも、Ciscoから侵害の可能性を個別に連絡された利用者は、認証情報や暗号鍵などの更新を進めます。[1]
侵害の確認チェックリスト
チェックはこのブラウザにだけ残ります。保守の会社への依頼や作業の記録にも使えます。
06AsyncOSとContent Scanner Toolsの修正版
AsyncOSの最初の修正版は、15.5系列が15.5.5-014、16.5系列が16.5.0-780です。16.0系列は修正済みリリースへの移行が案内されています。Ciscoは16.5より前の環境に16.5.0-780への移行を強く推奨しています。[1]
| 系列・部品 | 修正版・対応 |
|---|---|
| AsyncOS 15.5 | 15.5.5-014 |
| AsyncOS 16.0 | 修正済みリリースへ移行 |
| AsyncOS 16.5 | 16.5.0-780 |
| Content Scanner Tools | 25.3.0.5525以降 |
同じ修正は、ライセンスがありサポート中のAsyncOSへContent Scanner Toolsの更新としても配布されています。Content Scanner Tools 25.3.0.5525以降に修正が含まれます。[1]
CVE記録のaffected欄は、13.0.0-392などの旧リリースを含む個別バージョンを列挙し、それ以外の扱いをunknownとしています。一方、提供元告知の修正版表は15.5・16.0・16.5系列を示しています。表に無い旧リリースを対象外とせず、現在のAsyncOS、設定、Content Scanner Toolsのバージョンを保守担当へ伝えて確認します。[2]
07設定とバージョンを確かめて更新する手順
File Reputationの設定はWeb管理画面で、ツールのバージョンはCLIで確認できます。Ciscoの告知が示す順序で、更新後の反映まで確かめます。[1]
- Web管理画面で「Mail Policies」から「Incoming Mail Policies」または「Outgoing Mail Policies」の「Advanced Malware Protection」を開きます。メールポリシーを選び、「Enable File Reputation」のチェックを確認します。
- CLIで
contentscannerstatusを実行し、Content Scanner Toolsのバージョンを記録します。 - 侵害が疑われる場合は、前節の証拠保全と復旧を先に進めます。通常の更新では、自動更新が無効なら
contentscannerupdateを実行します。 - 更新後に
contentscannerstatusを再実行し、25.3.0.5525以降になったことを確認します。
Content Scanner Toolsの更新にはAsyncOSの更新や機器の再起動が要りません。自動更新が有効で、修正の適用まで完了している場合は追加の更新操作は不要です。[1]
自動更新を有効にする場合は「Security Services」→「Service Updates」→「Edit Update Settings」で「Automatic Updates」を選び、「Submit」を押します。その後、右上の「Commit Changes」を選び、もう一度「Commit Changes」で確定します。[1]
08すぐ更新できない場合の対応
Ciscoは、この脆弱性を解消する回避策は無いとしています。AsyncOSの更新日程を調整する場合も、再起動不要のContent Scanner Tools更新を適用できるか確認します。侵害が疑われる場合は、更新だけで作業を終えず、Ciscoが示す証拠保全と復旧を進めます。[1]
よくある質問
添付ファイルを利用者が開かなければ安全ですか?
いいえ。攻撃は対象機器が添付ファイルを処理する経路で成立し、Ciscoの評価では利用者の操作は不要です。[1]
Content Scanner Toolsだけを更新できますか?
はい。ライセンスがありサポート中のAsyncOSには更新パッケージが配布されており、25.3.0.5525以降が修正版です。機器の再起動やAsyncOSの更新は要りません。[1]
侵害の痕跡が見つからなければ更新は不要ですか?
いいえ。Ciscoは痕跡が検出されない場合も、対象のソフトウェアへ修正を適用するよう案内しています。攻撃者が痕跡を隠す可能性があるため、機器外のログも照合します。[1]
クラウドを使っている場合も操作が必要ですか?
修正パッケージはCiscoが配備済みです。ただし、侵害の可能性を個別に連絡された利用者には、認証情報や暗号鍵などの更新とアクセス制限が推奨されています。[1]
出典・参考資料
- Cisco:Cisco Secure Email Gateway Arbitrary File Write Vulnerability2026-10-15公表(日本時間。原文は10月14日16:00 GMT)、2026-11-11確認 / 成立条件、影響、CVSS、悪用確認、対象と修正版、確認・更新コマンド、侵害痕跡、復旧とクラウドの対応
- CVE Program:CVE-2026-76519(採番:Cisco、CISA ADP追記)2026-10-15公表・更新(日本時間)、2026-11-11確認 / 識別番号、公表時刻、CiscoのCVSS 3.1評価、対象バージョンの列挙、CISA追記のKEV追加日
あわせて読みたい記事
SharePointの脆弱性CVE-2026-65660|悪用確認・対象バージョンと更新
Microsoft SharePoint Serverの脆弱性CVE-2026-65660は、権限の低いアカウントでもサーバー上でコードを実行されるおそれがあり、悪用が確認されています。対象の3製品、修正のビルド、更新の入れ方をまとめます。

GitLabの脆弱性CVE-2026-97229|悪用確認、コード実行のおそれと修正版・確認方法
GitLab CE/EEの脆弱性CVE-2026-97229は、CI/CD設定の細工した正規表現で、認証なしにサーバー上でコードを実行されるおそれがあり、悪用が確認されています。対象の版、修正版、版の確認と侵害の確かめ方をまとめます。
「REA」とは?AIがリバースエンジニアリングでアプリを完全再現!?
REAは、AIエージェントにリバースエンジニアリングの解析機能を提供するOSS。電卓やゲームの機能を再現する公式例、解析できる対象、導入前に確認する権限とAIへのデータ送信を解説する。