
SharePointの脆弱性CVE-2026-65660|悪用確認・対象バージョンと更新
メール・共同作業 / 公表 2026-08-11
低い権限で認証された攻撃者に、ネットワーク経由でサーバー上のコードを実行されるおそれ
対象:SharePoint Enterprise Server 2016・SharePoint Server 2019・SharePoint Server Subscription Edition(CVE-2026-65660)
修正版 2026年8月11日のセキュリティ更新(KB5002905・5002906/KB5002894・5002896/KB5002893)。Subscription Editionは9月・10月の累積の更新にも含まれる
保守終了 2019系:2026-07-14に終了・2016系:2026-07-14に終了・2013系:2023-04-11に終了
1 ファームのビルドを確かめ、修正を含む更新を入れて構成ウィザードを実行する
2 更新の前に記録を集め、侵害が無いか調べる
3 2016・2019はSubscription Editionなどへの移行を決める
出典 Microsoft:セキュリティ更新プログラム ガイド CVE-2026-65660(Microsoft SharePoint Server のリモートでコードが実行される脆弱性)(2026-08-11(日本時間。改訂1.1:2026-08-27、改訂1.2:2026-09-25))
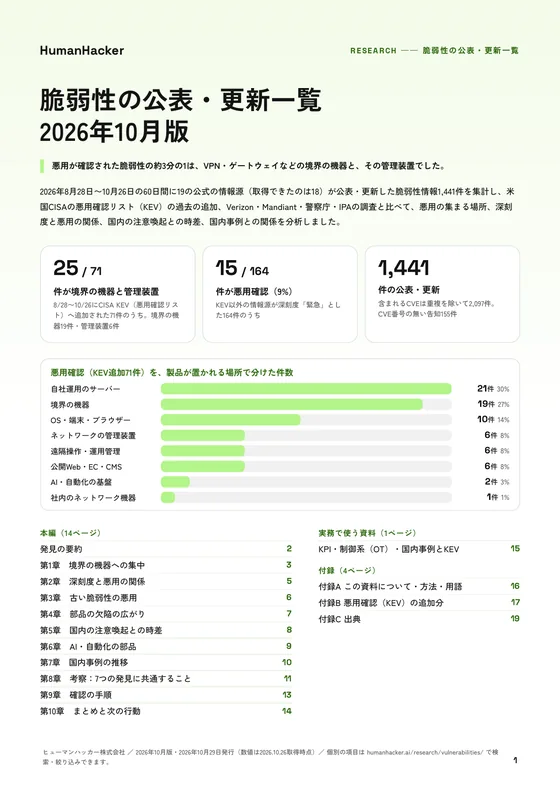
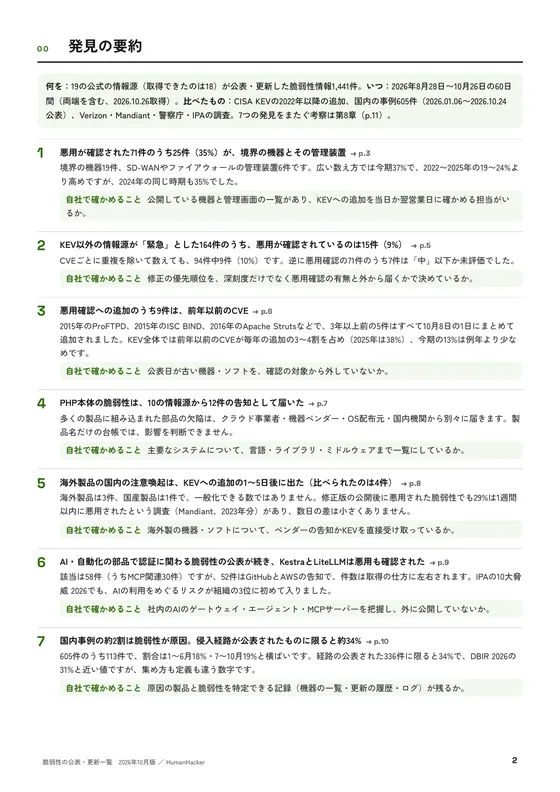
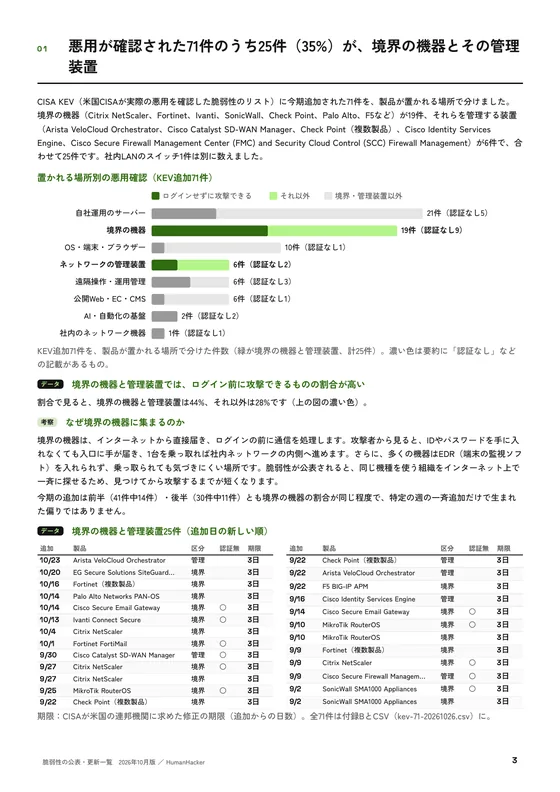
Microsoft SharePoint Serverの脆弱性CVE-2026-65660は、低い権限で認証された攻撃者に、ネットワーク経由でサーバー上のコードを実行されるおそれがあり、米CISAが2026年9月25日に悪用が確認された脆弱性の一覧(KEV)へ追加しました。対象はSharePoint Server 2016・2019・Subscription Editionで、2026年8月11日のセキュリティ更新で直ります。まずファームのビルドを確かめて更新を入れ、侵害が無いかも調べます。[1][2]
- 低い権限のアカウントを持つ攻撃者が細工したリクエストを送ると、サーバー上でコードを実行されるおそれがあります。利用者の操作は要りません。CVSS v3.1の基本値は8.8(Microsoft)です。[1]
- 米CISAは2026年9月25日にKEVへ追加しました。Microsoftも同じ日に更新ガイドを改訂し、攻撃を確認した信頼できる証拠があると追記しています。ただし更新ガイドの「悪用」の欄は、11月2日の時点で「なし」のままです。[2][1]
- 対象はSharePoint Enterprise Server 2016・Server 2019・Server Subscription Editionの3つです。更新ガイドの対象製品にSharePoint Onlineは挙がっていません。[1]
- 修正は2026年8月11日のセキュリティ更新です。ビルドが2016は16.0.5565.1001、2019は16.0.10417.20198、Subscription Editionは16.0.19725.20522より前なら対象です。2016と2019は2026年7月14日に延長サポートが終わっています。[1][3][8]
01SharePointの脆弱性CVE-2026-65660で起きること
CVE-2026-65660は、SharePoint Serverでコードの生成を正しく制御できていない脆弱性(コードインジェクション、CWE-94)で、悪用されるとサーバー上でコードを実行されるおそれがあります。Microsoftは2026年8月11日に公表し、深刻度を「重要」、CVSS v3.1の基本値を8.8としています。[1]
前提は、攻撃者が影響を受けるサーバーに対して低いレベルのアクセス許可を持ち、認証されていることです。そのうえで特別に細工したリクエストを送ると、サーバー上でコードを実行できる可能性があります。利用者の操作は要りません。[1]
低い権限で認証された攻撃者が細工したリクエストを送ると、利用者の操作なしにSharePointサーバー上でコードを実行されるおそれがある
自社で運用するSharePoint Server
出典 Microsoft「セキュリティ更新プログラム ガイド CVE-2026-65660」(2026年8月11日)
02対象になる製品(SharePoint Server とSharePoint Online)
03悪用の状況
米CISAは2026年9月25日に、この脆弱性を悪用が確認された脆弱性の一覧(KEV)へ追加し、米連邦政府機関の対応期限を9月28日としました。KEVでは、更新の前に侵害の有無を調べる対象(Forensic Triage)にも指定されています。[2]
Microsoftは同じ9月25日(日本時間も同じ日)に更新ガイドを改訂(1.2)し、この脆弱性を悪用する攻撃を確認した信頼できる証拠があると追記しました。一方で、更新ガイドの「悪用」の欄は2026年11月2日の時点で「なし」、悪用の可能性の評価は「悪用される可能性は低い」のままで、改訂の追記と食い違っています。[1]
更新の公開から約6週間後に悪用が確認され、同じ日にKEVへ追加された
8月11日
9月25日
9月25日
出典 Microsoft「セキュリティ更新プログラム ガイド CVE-2026-65660」(2026年9月25日改訂)
2026年11月2日に確認した時点で、JPCERT/CCの注意喚起(8月のマイクロソフトの月例を含む)とIPAの緊急対策情報に、この脆弱性は挙がっていません。
04外から使えるSharePointがあるか
攻撃には低い権限のアカウントがあれば足りるため、アカウントを持つ人が多いほど、また社外から届くほど、狙える人が増えます。[1]まず、社内にあるSharePointのファーム(本番・検証・部署ごとのものを含む)と、社外から接続できるように公開しているものを一覧にします。社外の取引先などに発行したアカウントがあるかも確かめます。
05攻撃を受けていないかの確認
Microsoftは、この脆弱性で攻撃された場合の痕跡を更新ガイドで示していません。[1]米CISAはKEVでこの脆弱性を、更新の前に侵害の有無を調べる対象に指定しています。CISAが米連邦政府機関向けに示す手順では、更新すると痕跡が失われるおそれがあるため、記録を先に集めてから更新し、次の点を調べます。[2][6]
- 更新を入れる前に、調べるのに要る記録(メモリなど電源を切ると消える情報を先に、次にディスク上のログやファイル)を集め、何をいつ誰が集めたかを記録する
- システム・アカウント・データへの許可のないアクセスが無いか
- 攻撃者が入り込んでいる形跡、ほかのサーバーへ広がった形跡が無いか
- 居座るための仕掛け(永続化)が残っていないか
- データを集めて持ち出した形跡が無いか
侵害の確認チェックリスト
チェックはこのブラウザにだけ残ります。保守の会社への依頼や作業の記録にも使えます。

06対象バージョンと修正のビルド
次のビルドより前が対象で、2026年8月11日のセキュリティ更新で直ります。2016と2019は更新プログラムが2つずつあり、Microsoftは表に挙がったすべてを入れるよう求めています。[1][3]
| 製品 | 対象 | 入れる更新 | 修正後のビルド |
|---|---|---|---|
| SharePoint Enterprise Server 2016(Server 2016も同じ) | 16.0.5565.1001より前 | KB5002905・KB5002906 | 16.0.5565.1001以降 |
| SharePoint Server 2019 | 16.0.10417.20198より前 | KB5002894・KB5002896 | 16.0.10417.20198以降 |
| SharePoint Server Subscription Edition | 16.0.19725.20522より前 | KB5002893 | 16.0.19725.20522以降 |
3製品とも2026年8月11日の更新で直り、2016と2019は表に挙がった2つの更新プログラムを両方入れる
出典 Microsoft「セキュリティ更新プログラム ガイド CVE-2026-65660」(2026年8月11日)
SharePointの更新は累積で、後の更新にはそれまでの修正がすべて含まれます。Subscription Editionは9月8日(KB5002908)と10月13日(KB5002927、16.0.20326.20190)の更新が出ており、最新の更新を入れれば今回の修正も入ります。2016と2019は、11月2日の時点で8月11日の更新が一覧の最新です。[7]
07バージョンの確認方法と更新の手順
ビルドは、サーバーの全体管理の[アップグレードと移行]ページで、製品と更新プログラムのインストールの状態として確かめられます。[5]
- 更新プログラムは、Microsoft Update、Microsoft Update カタログ、Microsoft ダウンロード センターから入手できます。[4]
- ファームのすべてのサーバーに更新プログラムを入れた後、SharePoint 製品構成ウィザード(またはPSConfig)を実行して、構成データベースとコンテンツ データベースを更新します。データベースの更新中はサイトを使えません。[5]
- Subscription EditionでSharePoint ワークフロー マネージャーを使っている場合は、KB5002893を入れる前にKB5002799をファームに入れる必要があります。[4]
- 保守の会社に頼むときは、対象のファームとサーバーの台数、いまのビルド、入れる更新プログラムのKB番号、更新後に構成ウィザードまで実行することを伝えます。
08すぐに更新できないとき
Microsoftのセキュリティ更新ガイドに、この脆弱性の回避策・緩和策の記載はありません。セキュリティ更新を入れることが対策です。[1]
09保守が終わったSharePoint Server 2016・2019を使っているとき
よくある質問
SharePoint Online(Microsoft 365)は対象ですか?
Microsoftのセキュリティ更新ガイドの対象製品に、SharePoint Onlineは挙がっていません。対象はSharePoint Server 2016・2019・Subscription Editionです。[1]
SharePoint Server 2016(Enterpriseではない版)も更新が要りますか?
はい。SharePoint Enterprise Server 2016と同じKB番号の更新プログラムが、SharePoint Server 2016にも当てはまります。[1]
SharePointのバージョン(ビルド)はどこで確認できますか?
サーバーの全体管理の[アップグレードと移行]ページで、製品と更新プログラムのインストールの状態を確かめられます。表のビルドより前なら対象です。[5]
社外に公開していなければ急がなくてよいですか?
いいえ。攻撃に要るのは低い権限のアカウントで、社内のネットワークからでも成り立ちます。悪用が確認されているため、早めに更新します。[1]
出典・参考資料
- Microsoft:セキュリティ更新プログラム ガイド CVE-2026-65660(Microsoft SharePoint Server のリモートでコードが実行される脆弱性)2026-08-11(日本時間。改訂1.1:2026-08-27、改訂1.2:2026-09-25) / 攻撃の前提、深刻度とCVSS、対象製品とKB、2016の扱い、9月25日の攻撃確認の追記、「悪用」の欄(11/2時点で「なし」)
- 米CISA:Known Exploited Vulnerabilities Catalog(CVE-2026-65660)2026-09-25追加(対応期限 2026-09-28) / 悪用の確認、Forensic Triageの指定
- CVE Program:CVE-2026-656602026-08-11(2026-10-30更新) / 製品ごとの影響範囲(ビルド)、CWE-94
- Microsoft:SharePoint Server サブスクリプション エディション 用のセキュリティ更新プログラムについて: 2026 年 8 月 11 日 (KB5002893)2026-08-11 / 修正後のビルド、入手方法、ワークフロー マネージャーの注意
- Microsoft Learn:SharePoint Server 用のソフトウェア更新プログラムをインストールする確認日 2026-11-02 / インストール状態の確認、構成ウィザード(PSConfig)の実行
- 米CISA:BOD 26-04 Implementation Guidance(Forensic Triage Steps)確認日 2026-11-02 / 更新の前に記録を集める、侵害の確認点
- Microsoft Learn:Updates for SharePoint Server Subscription Edition, 2019, 2016, and 2013確認日 2026-11-02 / 更新は累積であること、各製品の更新の一覧(Subscription Editionの9月・10月の更新)
- Microsoft Learn:SharePoint Server 2019(ライフサイクル)確認日 2026-11-02 / 延長サポートの終了日(SharePoint Server 2016のページも同じ日)
あわせて読みたい記事

GitLabの脆弱性CVE-2026-97229|悪用確認、コード実行のおそれと修正版・確認方法
GitLab CE/EEの脆弱性CVE-2026-97229は、CI/CD設定の細工した正規表現で、認証なしにサーバー上でコードを実行されるおそれがあり、悪用が確認されています。対象の版、修正版、版の確認と侵害の確かめ方をまとめます。

Cisco ASAの脆弱性CVE-2026-76418|FTDも対象、悪用確認、VPN経由の再起動と修正版
Cisco Secure Firewall ASA・FTDのリモートアクセスSSL VPNに、認証なしで機器を再起動させられる脆弱性CVE-2026-76418があり、悪用が確認されています。二次認証を設定した機器が対象で、修正版に上げます。
「REA」とは?AIがリバースエンジニアリングでアプリを完全再現!?
REAは、AIエージェントにリバースエンジニアリングの解析機能を提供するOSS。電卓やゲームの機能を再現する公式例、解析できる対象、導入前に確認する権限とAIへのデータ送信を解説する。