
SiteGuardの脆弱性CVE-2026-106931|Server Editionで悪用確認・修正版と回避策
その他のCMS・EC / 公表 2026-10-14
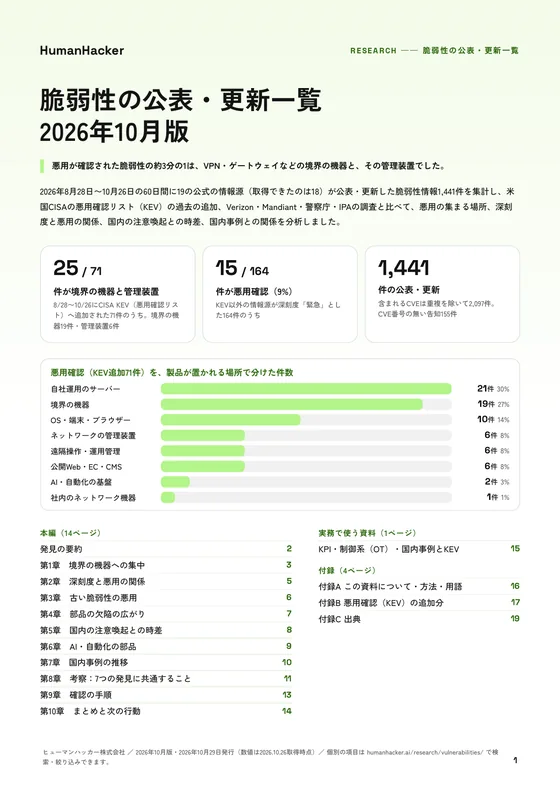
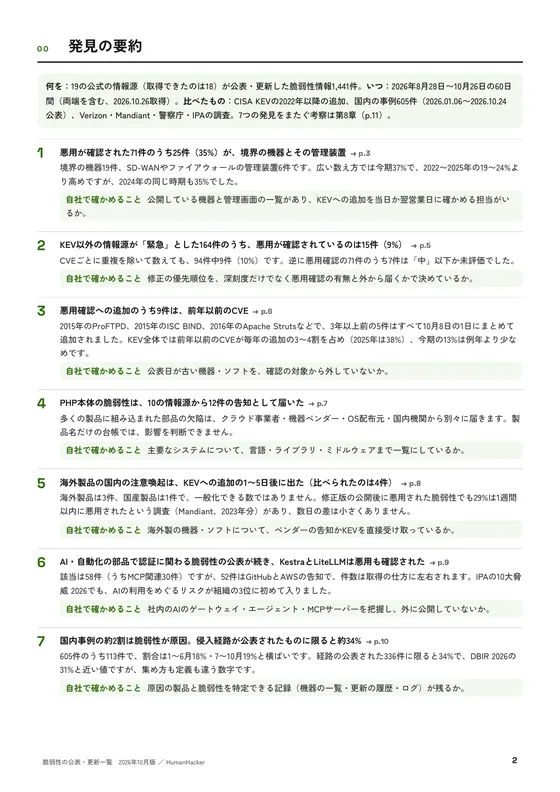
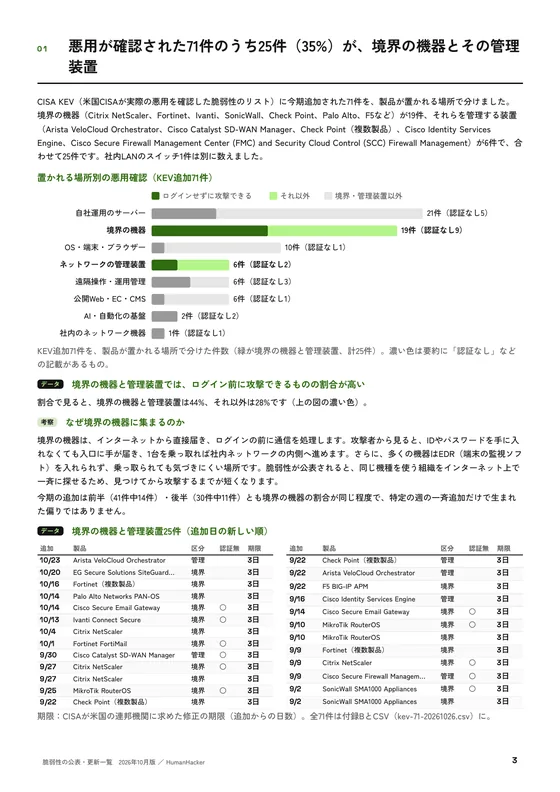
製品が動くサーバー上で、rootまたはSYSTEM権限で任意のOSコマンドを実行されるおそれ
対象:SiteGuard Server Edition(Apache版・Nginx版・IIS版・FreeBSD Apache版・FreeBSD Nginx版)(CVE-2026-106931(JVN#88474777))
修正版 Ver8.00 Update5(FreeBSD版はVer7.00 Update6)。更新が難しい場合のパッチあり
1 診断情報を取得して保管する
2 最新版に上げるかパッチを当てる(できなければ統計機能を無効にする)
出典 EGセキュアソリューションズ:SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(緊急)(2026-10-14)
SiteGuard Server Editionの脆弱性CVE-2026-106931は、統計機能のOSコマンドインジェクションで、製品が動くサーバー上でrootまたはSYSTEM権限で任意のOSコマンドを実行されるおそれがあり、開発元のEGセキュアソリューションズが悪用を確認しています。Ver2.20以降でVer8.00 Update5(FreeBSD版はVer7.00 Update6)より前が対象です。更新で痕跡が消えることがあるため、先に「診断情報」を保管してから、最新版に上げるかパッチを当てます。[1][2]
- 統計機能にOSコマンドインジェクションがあり、rootまたはSYSTEM権限で任意のOSコマンドを実行されるおそれがあります。統計機能は初期値で有効です。[1]
- 開発元が悪用を確認し、JPCERT/CCが注意喚起を出しました。米CISAも10月20日にKEVへ追加しています。[1][2][4]
- Apache版・Nginx版・IIS版はVer8.00 Update5、FreeBSD版はVer7.00 Update6で直ります。更新が難しい場合のパッチは、サポートが終わった版にもあります。[1]
- 更新の前に、ウェブ管理画面で「診断情報」をダウンロードして保管します。すぐ更新できなければ、統計機能を無効にすれば回避できます。[1][2]
01SiteGuard Server Editionの脆弱性で起きること
CVE-2026-106931は、SiteGuard Server Editionの統計機能にあるOSコマンドインジェクション(CWE-78)で、悪用されると製品が動くサーバー上で、rootまたはSYSTEM権限で任意のOSコマンドを実行されるおそれがあります。開発元のEGセキュアソリューションズは2026年10月14日に公表し、深刻度を「緊急」としています。[1][3]
SiteGuard Server Editionは、Webサーバーに組み込んで使うホスト型のWAFです。CVSSの基本値はv4.0で8.5、v3.0で7.8です。いずれも攻撃元区分はローカル、必要な特権は「低」と評価されています。[1][3]
初期値で有効な統計機能にOSコマンドインジェクションがあり、Webサーバー上でrootまたはSYSTEM権限のコマンドを実行される
Webサーバーに組み込んだSiteGuard Server Edition
出典 EGセキュアソリューションズ「SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(緊急)」(2026年10月14日)
02対象になる構成(統計機能)
03悪用の状況
EGセキュアソリューションズは、この脆弱性の悪用を確認しています。サポート契約のある利用者には、2026年9月29日に個別に知らせていました。[1]修正版のVer8.00 Update5とVer7.00 Update6(FreeBSD版)も、同じ9月29日にリリースされています。[7]
JPCERT/CCは2026年10月14日に注意喚起を出し、この製品が国内で広く使われていることを確認しているとして、対策と侵害調査を検討するよう求めています。[2]米CISAは2026年10月20日(米国時間)にKEVへ追加し、更新の前に侵害の有無を調べる対象(Forensic Triage)にも指定しました。[4][5]
開発元は公表の約2週間前にサポート契約のある利用者へ知らせ、公表の6日後にKEVへ追加された
9月29日
10月14日
10月14日
10月20日(米国時間)
出典 EGセキュアソリューションズ「SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(緊急)」(2026年10月14日)
04攻撃を受けていないかの確認
アップデートやパッチを当てると、攻撃の痕跡が消える可能性があります。EGセキュアソリューションズは、当てる前に「診断情報」を取得して保管するよう案内しています。[1][2]
- アップデート・パッチの前に、ウェブ管理画面の[診断情報]→[診断情報をダウンロード]で診断情報を取得し、保管する(アップデートで攻撃の痕跡が消えることがある)
保管した診断情報は、侵害の調査を頼むときに渡せるようにしておきます。JPCERT/CCは、対策とあわせて侵害調査の実施を検討するよう求めています。[2]
侵害の確認チェックリスト
チェックはこのブラウザにだけ残ります。保守の会社への依頼や作業の記録にも使えます。

05対象バージョンと修正版
Ver2.20以降で、Apache版・Nginx版・IIS版はVer8.00 Update5より前、FreeBSDのApache版・Nginx版はVer7.00 Update6より前が対象です。[1][2][6]
| 製品 | 対象 | 修正版 |
|---|---|---|
| Apache版・Nginx版 | Ver2.20以降、Ver8.00 Update5より前 | Ver8.00 Update5 |
| IIS版 | Ver2.20以降、Ver8.00 Update5より前(Ver3.10〜Ver4.00 Update4は対象外) | Ver8.00 Update5 |
| FreeBSD Apache版・FreeBSD Nginx版 | Ver2.20以降、Ver7.00 Update6より前 | Ver7.00 Update6 |
Apache・Nginx・IIS版はVer8.00 Update5、FreeBSD版はVer7.00 Update6で直り、IIS版の一部の古い版は対象にならない
出典 EGセキュアソリューションズ「SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(緊急)」(2026年10月14日)
06版の確かめ方とアップデートの手順、頼むときに伝えること
- いまの版を確かめます。版の確かめ方を書いた管理者用のマニュアルは、EGセキュアソリューションズのサポートページの「ダウンロード」にあり、契約内容確認書に書かれたサポートID・パスワードでログインして入手します。[8]版ごとのリリース日とサポートの状況は、公開の「サポートバージョン情報」で確かめられます。[7]
- ウェブ管理画面の[診断情報]→[診断情報をダウンロード]で診断情報を取得し、保管します。[1]
- 開発元の情報をもとに、最新版(上の表の修正版)にアップデートします。最新版は同じダウンロードのページから入手します。[1][8]バージョンアップが難しい場合は、統計処理の対象ファイルを差し替えるパッチを当てます。パッチの入手先は告知に書かれていないため、サポート窓口で確かめます。[1]
- 不明な点は、サポート窓口かJPCERT/CCに問い合わせます。サポート窓口は、納品時の契約内容確認書か、購入した販売店で確かめます。[1]
- 保守の会社・制作会社に頼むときは、SiteGuardを入れているサーバーとWebサーバーの種類(Apache・Nginx・IIS、FreeBSDか)、いまの版、診断情報を先に保管すること、修正版かパッチのどちらで対応するかを伝えます。
07すぐにアップデートできないとき
08サポートが終わった版を使っているとき
統計処理の対象ファイルを差し替えるパッチは、サポートが終わった版も対象に提供されています。[1][3]
サポートバージョン情報では、Ver6.00以前はすでにサポートが終わっています。Ver7.00〜Ver7.00 Update3と、IIS版のVer7.00 Update4・Update5は、2026年11月30日にサポートが終わります。Ver8.00系と、FreeBSD版のVer7.00 Update4〜Update6は、2026年11月2日の時点で「現行」です。[7]
11月30日にサポートが終わる版を使っている場合は、パッチで済ませるか、Ver8.00 Update5へ上げるかを、サポートの期限とあわせて決めます。
よくある質問
統計機能を使っていない場合も対象ですか?
統計機能が無効なら影響を受けません。ただし統計機能は初期値で有効なので、設定を変えていなければ対象です。[1]
SiteGuard Server Editionのどのバージョンが対象ですか?
Ver2.20以降で、Apache版・Nginx版・IIS版はVer8.00 Update5より前、FreeBSD版はVer7.00 Update6より前です。IIS版のVer3.10〜Ver4.00 Update4は対象外です。[1]
出典・参考資料
- EGセキュアソリューションズ:SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(緊急)2026-10-14 / 内容、対象と修正版、統計機能の初期値、悪用の確認、パッチ、診断情報の保管、問い合わせ先
- JPCERT/CC:SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(CVE-2026-106931)に関する注意喚起(JPCERT-AT-2026-0032)2026-10-14 / 国内での利用の確認、対象、回避策(統計機能の無効化)、アップデートの注意
- JVN:JVN#88474777 SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性2026-10-14 / 製品の説明(ホスト型WAF)、CVSS、修正版、パッチ
- 米CISA:CISA Adds Six Known Exploited Vulnerabilities to Catalog2026-10-20 / KEVへの追加
- 米CISA:Known Exploited Vulnerabilities Catalog(CVE-2026-106931)2026-10-20追加(対応期限 2026-10-23) / Forensic Triageの指定
- CVE Program:CVE-2026-1069312026-10-14公開(2026-10-21更新) / 製品ごとの影響範囲
- EGセキュアソリューションズ:サポートバージョン情報(SiteGuard Server Edition)確認日 2026-11-02 / 修正版のリリース日(2026-09-29)、版ごとのサポート終了日
- EGセキュアソリューションズ:ダウンロード(SiteGuardシリーズ 最新ソフトウェア・マニュアル)確認日 2026-11-02 / 最新ソフトウェアとマニュアルの入手先(サポート契約が必要)
あわせて読みたい記事

WordPressの脆弱性CVE-2026-87902|悪用確認・条件と修正版・自動更新の確認
WordPress本体の脆弱性CVE-2026-87902は、認証なしでテーマの外にある.phpファイルを選んで読み込ませられ、テーマとサーバーの条件がそろうとコード実行に至るおそれがあり、悪用が確認されています。当てはまる条件、系列ごとの修正版、自動更新の確かめ方をまとめます。

Cisco ASAの脆弱性CVE-2026-76418|FTDも対象、悪用確認、VPN経由の再起動と修正版
Cisco Secure Firewall ASA・FTDのリモートアクセスSSL VPNに、認証なしで機器を再起動させられる脆弱性CVE-2026-76418があり、悪用が確認されています。二次認証を設定した機器が対象で、修正版に上げます。
脆弱性診断は無料ツールで足りる?OSSで調べる範囲と手動診断の違い
脆弱性診断の無料ツール(ZAP・Nikto・OpenVAS・Trivy)で見つかるのは既知の脆弱性と設定の不備まで。権限や業務の流れの弱点が自動では見つからない理由、使う前の許可と停止条件、外部診断に出す条件と渡す結果を整理した。