
Magentoの脆弱性CVE-2026-48356|悪用確認、対象と修正パッチ
その他のCMS・EC / 公表 2026-07-15
危険な形式のファイルのアップロードにより、利用者の権限でコードを実行されるおそれ
対象:Adobe Commerce・Adobe Commerce B2B・Magento Open Source・Adobe Commerce Events(CVE-2026-48356)
修正版 APSB26-73の系列別2026-jul修正パッチ。Commerce Eventsは1.21.0
1 製品・系列とパッチの適用状況を確認
2 系列に合う修正を適用
3 Commerce Version Toolで修正範囲を確認
出典 Adobe:Security update available for Adobe Commerce | APSB26-73(2026-07-14公表・2026-08-11更新、2026-11-12確認)
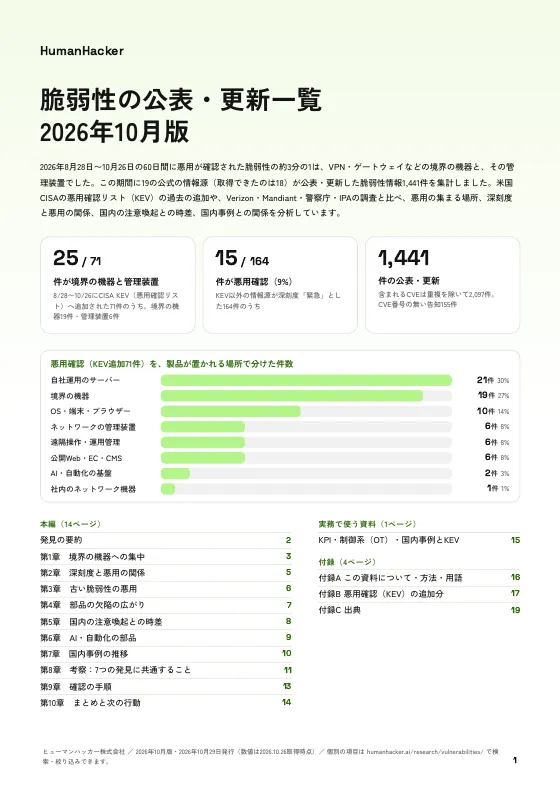
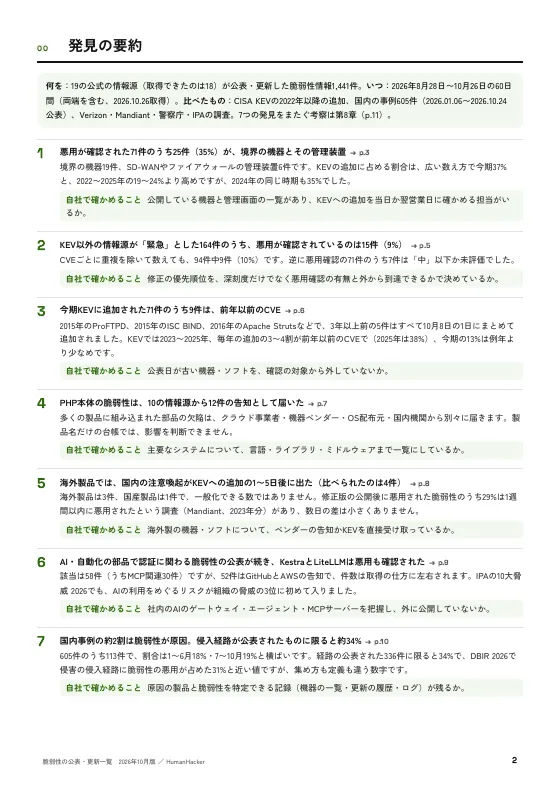
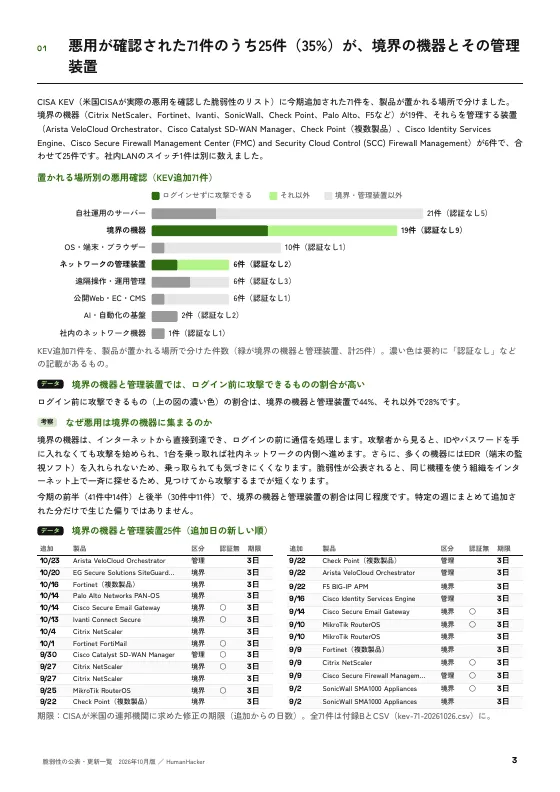
Adobe CommerceとMagento Open SourceなどのCVE-2026-48356は、危険な形式のファイルをアップロードでき、利用者の権限で任意のコードを実行されるおそれがある脆弱性です。対象には2.4.9や2.4.8-p5以前などが含まれ、APSB26-73の系列別修正パッチを適用するため、まず製品・系列とパッチの適用状況を確認します。[1]
米CISAは2026年10月27日にKEVへ追加しました。Adobe告知にある「悪用を把握していない」という記載と、CISAによる悪用確認は分けて扱います。[3]
- 米CISAは2026年10月27日にKEVへ追加しています。
- 攻撃者の認証は不要ですが、CVE記録では利用者によるURLの閲覧などの操作が必要です。
- Adobe告知のCVSS 3.1は9.6、Adobeが登録したCVE記録は9.3です。
- 独立パッチは系列に合う前提バージョンと構成部品を確認し、適用後に修正範囲を確かめます。
01Magentoの脆弱性で起きることと成立条件
02Adobe Commerce・Magentoの対象バージョン
対象はAdobe Commerce、Adobe Commerce B2B、Magento Open Source、Adobe Commerce Eventsです。APSB26-73の製品別の影響範囲を下表で確認してください。Magento Open Sourceの表には、Commerceの2.4.5・2.4.4系列は掲載されていません。記載がない系列を対象外と断定せず、利用製品のサポート情報で確認します。[1]
Adobeの修正手引きは、CommerceのCloud infrastructureとオンプレミス、およびMagento Open Sourceを扱っています。クラウド環境でも、cloud-patchesによる修正が適用されているかの確認が必要です。[4]
03CISAの悪用確認とAdobe告知の違い
04ECサイトと利用者の操作を確認する
CVE記録では、利用者が細工されたURLを訪れたり、改ざんされたWebページを操作したりすることが成立条件です。ECサイトの外部公開の有無だけで判断せず、対象製品のバージョンと修正パッチの適用状況を確認します。攻撃者のログインは必要とされていません。[2]
05系列別の対象と修正パッチ
Commerce・B2B・MagentoはAPSB26-73に記載された各系列の2026-jul修正、Commerce Eventsは1.21.0が修正版です。下表はAdobe告知の製品別表に従っています。[1]
| 製品 | 影響範囲 | 告知の修正版表記 |
|---|---|---|
| Adobe Commerce | 2.4.9、2.4.8-p5以前、2.4.7-p10以前、2.4.6-p15以前、2.4.5-p17以前、2.4.4-p18以前 | 2.4.9-2026-jul、2.4.8-2026-jul、2.4.7-2026-jul、2.4.6-2026-jul、2.4.5-2026-jul、2.4.4-2026-jul |
| Adobe Commerce B2B | 1.5.3、1.5.2-p5以前、1.4.2-p10以前、1.3.4-p17以前、1.3.3-p18以前 | 1.5.3-2026-jul、1.5.2-2026-jul、1.4.2-2026-jul、1.3.4-2026-jul、1.3.3-2026-jul |
| Magento Open Source | 2.4.9、2.4.8-p5以前、2.4.7-p10以前、2.4.6-p15以前 | 2.4.9-2026-jul、2.4.8-2026-jul、2.4.7-2026-jul、2.4.6-2026-jul |
| Adobe Commerce Events | 1.6.0〜1.20.0 | 1.21.0 |
Commerce Eventsについて、CVE記録の機械可読な影響範囲は0〜1.20.0、Adobe告知は1.6.0〜1.20.0と異なります。1.6.0より前を利用している場合は、この差を含めて提供元へ確認してください。[2]
2026-julという表記だけを見て、同名のComposerパッケージへ更新できると判断しないでください。Adobeの手引きは、7月の独立したセキュリティ修正はIsolated patchファイルとして提供すると説明しています。[4]
06パッチの適用条件と修正状況の確認方法
Adobeの公開手引き「Security update available for Adobe Commerce - APSB26-73」で、利用中の系列に合うパッチと前提バージョンを確認します。たとえば2.4.8系列は2.4.8-p5、2.4.7系列は2.4.7-p10、2.4.6系列は2.4.6-p15を前提に、対応する独立パッチを適用します。[4]
ZIPにはCE・EE・B2Bなど構成部品ごとのファイルが含まれます。導入済みの各構成部品とバージョンに合うファイルを選び、手引きから参照されるパッチ適用手順に従います。月次のセキュリティパッチは累積ではなく、順序どおりの適用が必要です。[4]
適用後は、CEパッチに含まれるCommerce Version Toolで、インストール済み・不足している月次パッチと、対応済みのCVEを確認します。Cloud infrastructureではcloud-patchesで修正済みの場合に独立パッチを重ねると失敗することがあるため、先に適用状況を確認します。[4]
07すぐ修正できないときに確認すること
よくある質問
Adobe CommerceとMagentoの両方が対象ですか?
はい。Adobe告知はCommerce・B2B・Magento Open Source・Commerce Eventsを対象にしています。製品ごとに影響範囲が異なるため、表で確認してください。[1]
ログインしていない攻撃者でも悪用できますか?
攻撃者の認証は不要です。ただしCVE記録では、利用者のURL閲覧などの操作が必要とされています。[2]
2.4.8-p5に更新すれば対応完了ですか?
いいえ。2.4.8-p5は独立パッチの前提バージョンです。系列と構成部品に合う修正を適用し、Commerce Version Toolで対応状況を確認します。[4]
出典・参考資料
- Adobe:Security update available for Adobe Commerce | APSB26-732026-07-14公表・2026-08-11更新、2026-11-12確認 / 製品別影響範囲、修正表記、CVSS 3.1の9.6、認証不要、悪用の記載
- CVE Program:CVE-2026-48356(採番:Adobe)2026-07-15原公表相当(datePublicを日本時間へ換算)、2026-11-12確認 / 利用者の操作とコード実行、CVSS 3.1の9.3、Events影響範囲の差
- 米CISA:Known Exploited Vulnerabilities Catalog2026-10-27追加、2026-11-12確認 / KEV追加日、悪用確認、ランサムウェア利用状況
- Adobe:Security update available for Adobe Commerce - APSB26-732026-08-20更新、2026-11-12確認 / 独立パッチ、前提バージョン、構成部品、cloud-patchesとの関係、Commerce Version Tool
あわせて読みたい記事
SiteGuardの脆弱性CVE-2026-106931|Server Editionで悪用確認・修正版と回避策
SiteGuard Server Editionの脆弱性CVE-2026-106931は、統計機能のOSコマンドインジェクションで、root・SYSTEM権限でコマンドを実行されるおそれがあり、悪用が確認されています。対象の版、修正版とパッチ、回避策、更新前の診断情報の保存をまとめます。

WordPressの脆弱性CVE-2026-119977|更新中にコード実行、悪用確認と修正版7.1.4
WordPress本体の脆弱性CVE-2026-119977は、完全なパッケージでの本体の更新中に、認証されていない攻撃者がコードを実行できるおそれがあるもので、米CISAがKEVに追加しています。系列ごとの修正版、更新の方法、侵害の確認点をまとめます。
webセキュリティ対策の全体像|主な脆弱性・認証・診断と改修の進め方
webセキュリティとは何かと、入力の扱い・認証と認可・公開設定と更新の3か所で点検する方法を、IPAやOWASPの資料をもとに説明する。脆弱性診断の時期と、診断結果から改修の順番を決める手順も扱う。