小学館の教育情報サイトで会員情報漏えいのおそれ|対象と問い合わせ先
「みんなの教育技術」「みんなの幼児と保育」に小学館IDでログインしたことがある方に向け、漏えいのおそれがある情報と小学館の対応を整理します。子どもの情報を登録していた場合の対象項目も説明します。
教育情報サイトの脆弱性と不正アクセス
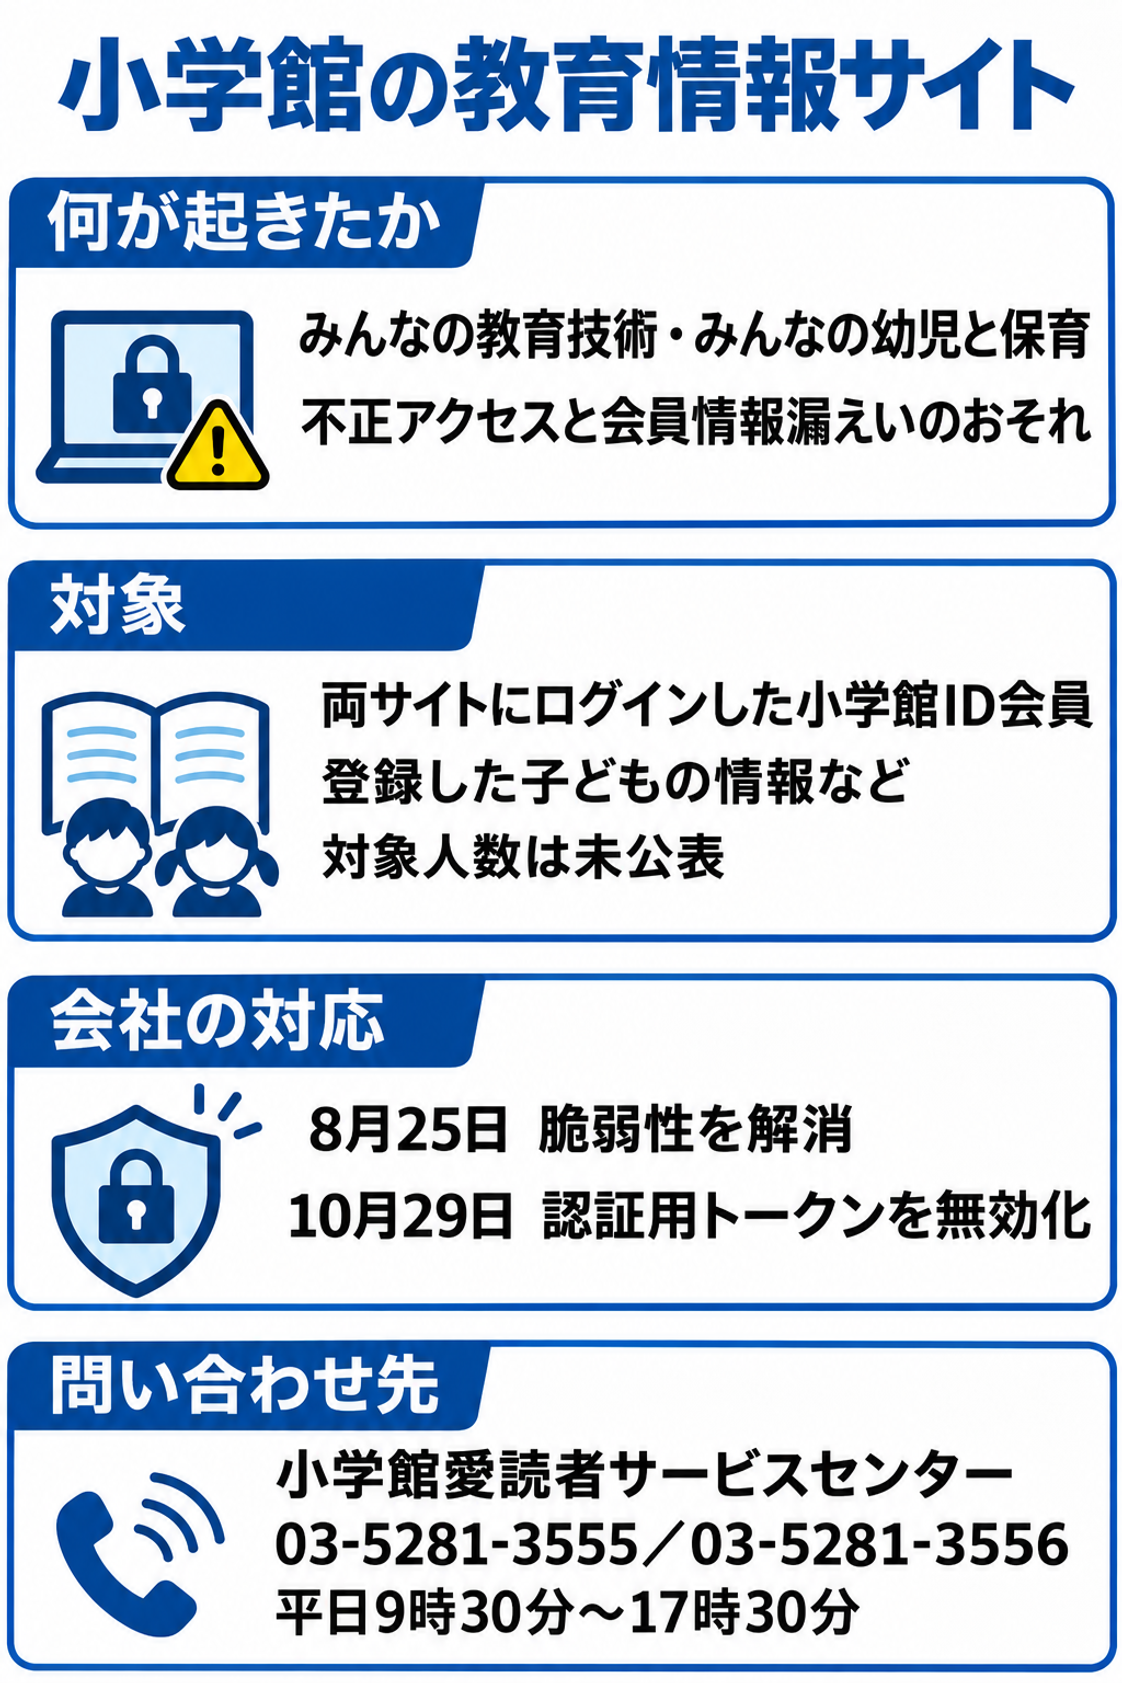
小学館が運営する「みんなの教育技術」「みんなの幼児と保育」は、システムの脆弱性を突いた不正アクセスを受けました。脆弱性は安全性に関わるシステムの欠陥で、今回は2026年7月17日〜8月25日に存在していました。
脆弱性は8月25日に解消しました。その期間に第三者の不正アクセスを受けていたと判明したのは10月27日です。脆弱性の具体的な内容は未公表で、小学館IDのシステムそのものへの不正アクセスは確認されていません。
会員情報と登録された子どもの情報
対象は、両サイトにログインしたことのある小学館ID会員です。会員識別用コード、認証用トークン、ニックネーム・性別・年齢・職業・都道府県、好きな作家・ジャンル、利用中の小学館のサービス、有料記事の購入履歴に漏えいのおそれがあります。認証用トークンは、ログイン後の利用者の認証に使う情報です。
子どもの情報を登録していた場合は、子どもの氏名・ふりがな・生年月日も対象です。ニックネームにメールアドレスを登録していた場合は、そのメールアドレスも含まれます。対象人数は未公表です。
会員本人の氏名・住所・電話番号・生年月日、クレジットカード情報、小学館IDのパスワードは含まれません。11月9日の発表時点で、情報の悪用は確認されていません。
認証用トークンの無効化と問い合わせ先
小学館は10月29日、認証用トークンをすべて無効にしました。この対応で、両サイトはいったん全員がログアウトした状態になりました。同日、子どもの登録情報などを削除し、サイトに保存する情報を運営に必要な最小限へ改めています。
個人情報保護委員会へ報告し、システムの管理体制を見直すとしています。具体的な再発防止策は未公表です。対象の会員にはメールで個別に知らせる予定で、小学館や両サイトを名乗る不審なメールへの注意を求めています。
問い合わせは専用Webフォーム、または小学館愛読者サービスセンターで受け付けています。電話は03-5281-3555/03-5281-3556、受付時間は平日9時30分〜17時30分です。通知の内容や登録情報について確認したい場合は、公式の窓口を利用してください。
共通IDと連携するサイトの情報管理
企業の担当者は、連携先サイトに保存する会員情報の範囲を確認してください。共通IDと連携するサイトごとに、運営に必要な項目と実際に保存している項目を照合します。子どもの情報なども確認対象です。
脆弱性の修正とともに、欠陥が存在した期間のアクセス記録を調べる手順を確かめます。ログイン後の認証に使う情報をまとめて無効化できるか、その際に利用者へどう知らせるかも点検してください。
公式の案内:公式発表で対象と窓口を確認する
国内で公表された他のサイバー攻撃・不正アクセスの事例は、国内のサイバー攻撃・情報漏洩事例一覧で業種・原因・公表月から探せます。
よくある質問
子どもの情報も漏えいのおそれがありますか?
小学館IDのパスワードも対象ですか?
対象かどうかは、どこに問い合わせればよいですか?
出典・参考資料
2026年11月09日の公式発表で、対象情報と対応の経緯を確認しました。
- 小学館|小学館「「みんなの教育技術」「みんなの幼児と保育」不正アクセスおよび会員情報漏えいのおそれについて」(2026年11月9日)(2026-11-09・対象情報・時系列・会社の対応・利用者の窓口の根拠)
更新履歴
- 新規作成