キリンのNotion AI対話が漏えい|対象者への個別連絡と問い合わせ先
キリンホールディングスの従業員、新卒採用への応募者、取引先の方へ。11月17日の発表を基に、漏えいした情報と対象範囲、会社からの連絡、問い合わせ先を説明します。
Notionの委託先への不正アクセスと対話内容の漏えい
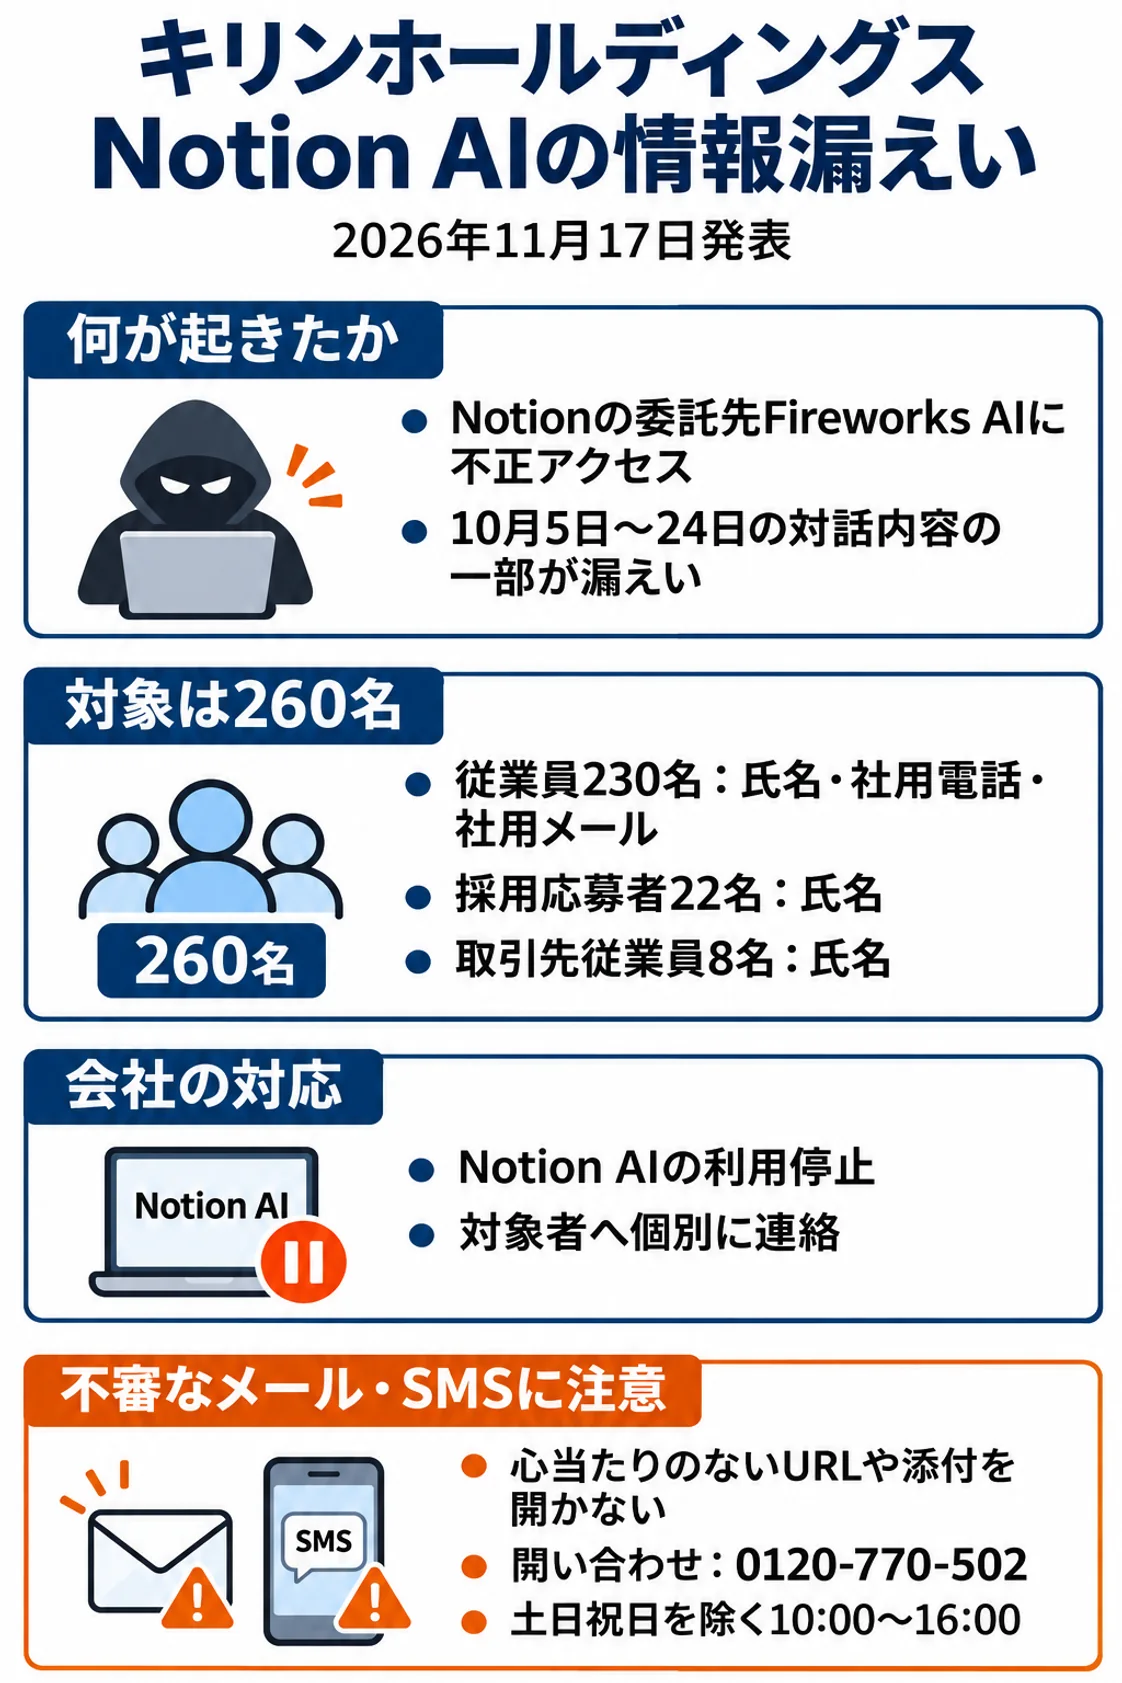
キリンホールディングスは11月17日、社内で使う外部クラウドツールNotionのAI機能「Notion AI」との対話内容の一部が外部に漏えいしたと発表しました。対象は2026年10月5日〜24日に記録された情報で、入力した文章とAIの返答の一部が含まれます。
不正アクセスを受けたのは、Notionの提供元Notion Labsの委託先Fireworks AIです。11月2日に不正アクセスがあり、キリンは11月13日にNotionから連絡を受け、漏えいを確認しました。Fireworks AIへの侵入経路と手口は未公表です。
260名の対象者と漏えいした個人情報
漏えいが確認された個人情報は計260名分です。キリングループ従業員230名は氏名・社用電話番号・社用メールアドレス、新卒採用応募者22名と取引先従業員8名は氏名が対象です。
パスワードとクレジットカード情報は対象に含まれていません。11月17日の発表では、個人情報の不正利用などの二次被害は確認されていません。
キリンの対象者への個別連絡と不審なメールへの注意
キリンは漏えいした情報を特定したうえで、対象者へ個別に連絡するとしています。連絡を受けた方は、その案内で対象情報を確認してください。連絡がなくても対象か気になる場合は、お客様相談室へ問い合わせてください。
キリンは、本件に便乗した不審なメールやSMSへの注意を呼びかけています。心当たりのないメールのURLや添付ファイルを開かず、パスワードなどを入力しないでください。不審な連絡を受けたときは、本文中の連絡先を使う前に、公式のお客様相談室へ確認してください。
Notion AIの利用停止と提供元への調査要請
キリンは安全性の確認が取れるまでNotion AIの利用を停止しています。Notionへの詳細報告の要請、対象情報の特定、個人情報保護委員会への報告を行いました。
キリンの発表によると、NotionはFireworks AIとのシステム接続と通信を停止し、同社のシステム上にあったNotionのデータを削除する措置を実施しています。キリンは情報入力ルールの周知徹底を進め、提供元に調査報告と再発防止策の実施を求めるとしています。
キリンホールディングスお客様相談室の問い合わせ先
本件の問い合わせ先はキリンホールディングスお客様相談室です。電話番号は0120-770-502、受付は土日祝日を除く10時〜16時です。
不審な連絡に情報を入力した場合や、身に覚えのない利用に気付いた場合は、何を入力したか、いつ何が起きたかを整理して、利用したサービスの正規窓口にも相談してください。
国内で公表された他のサイバー攻撃・不正アクセスの事例は、国内のサイバー攻撃・情報漏洩事例一覧で業種・原因・公表月から探せます。
生成AIを利用する企業が確かめたい情報の取扱い
生成AIを社内で利用する企業は、入力内容の送信先と委託先を確認してください。個人情報を入力してよい範囲を決め、従業員への周知と入力を防ぐ仕組みを点検します。
提供元から事故の連絡を受けた際に、対象情報と本人を特定できる記録があるか、該当機能の利用を止められるかも確認してください。
よくある質問
キリンの採用応募者も対象ですか?
キリンのパスワードやカード情報も漏えいしましたか?
キリンから連絡がなくても問い合わせできますか?
出典・参考資料
11月17日の公式発表から、対象情報と会社の対応、問い合わせ先を確認しました。
- キリンホールディングス株式会社|キリンホールディングス「外部クラウドツールの委託先への不正アクセスによる情報漏えいに関するお詫びとお知らせ」(2026年11月17日)(2026-11-17・対象情報、会社の対応、利用者への案内の根拠)
- 公式の案内|公式窓口に電話する
更新履歴
- 新規作成