LiPLUSで個人情報漏えいのおそれ|LiPLUSの通知SMS・メールと問い合わせ先
LiPLUSホールディングスは2026年11月16日、グループ会社アシストと共同で運営するマッチング事業で、顧客・取引先の個人情報が漏えいしたおそれがあると発表しました。電話をかける業務に利用する、Widsley社のクラウド架電システム「Telforce」が不正アクセスを受けたことが原因です。
通知を受けた方や心当たりのある方に向けて、対象情報、SMS・メールで注意する点、問い合わせ先をまとめます。
LiPLUSで漏えいのおそれがある情報は約28万件
対象は、マッチング事業で取り扱った顧客・取引先の個人情報です。LiPLUSは約28万件と公表しています。11月16日の発表時点で、二次被害は確認されていないとしています。
| 項目 | 公表された範囲 |
|---|---|
| 電話番号 | 対象情報に含まれます |
| 氏名 | 登録がある場合 |
| 住所 | 郵便番号のみの場合を含みます |
| 会社名 | 対象情報に含まれます |
| 問い合わせ内容等の記録・通話日時 | 対象情報に含まれます |
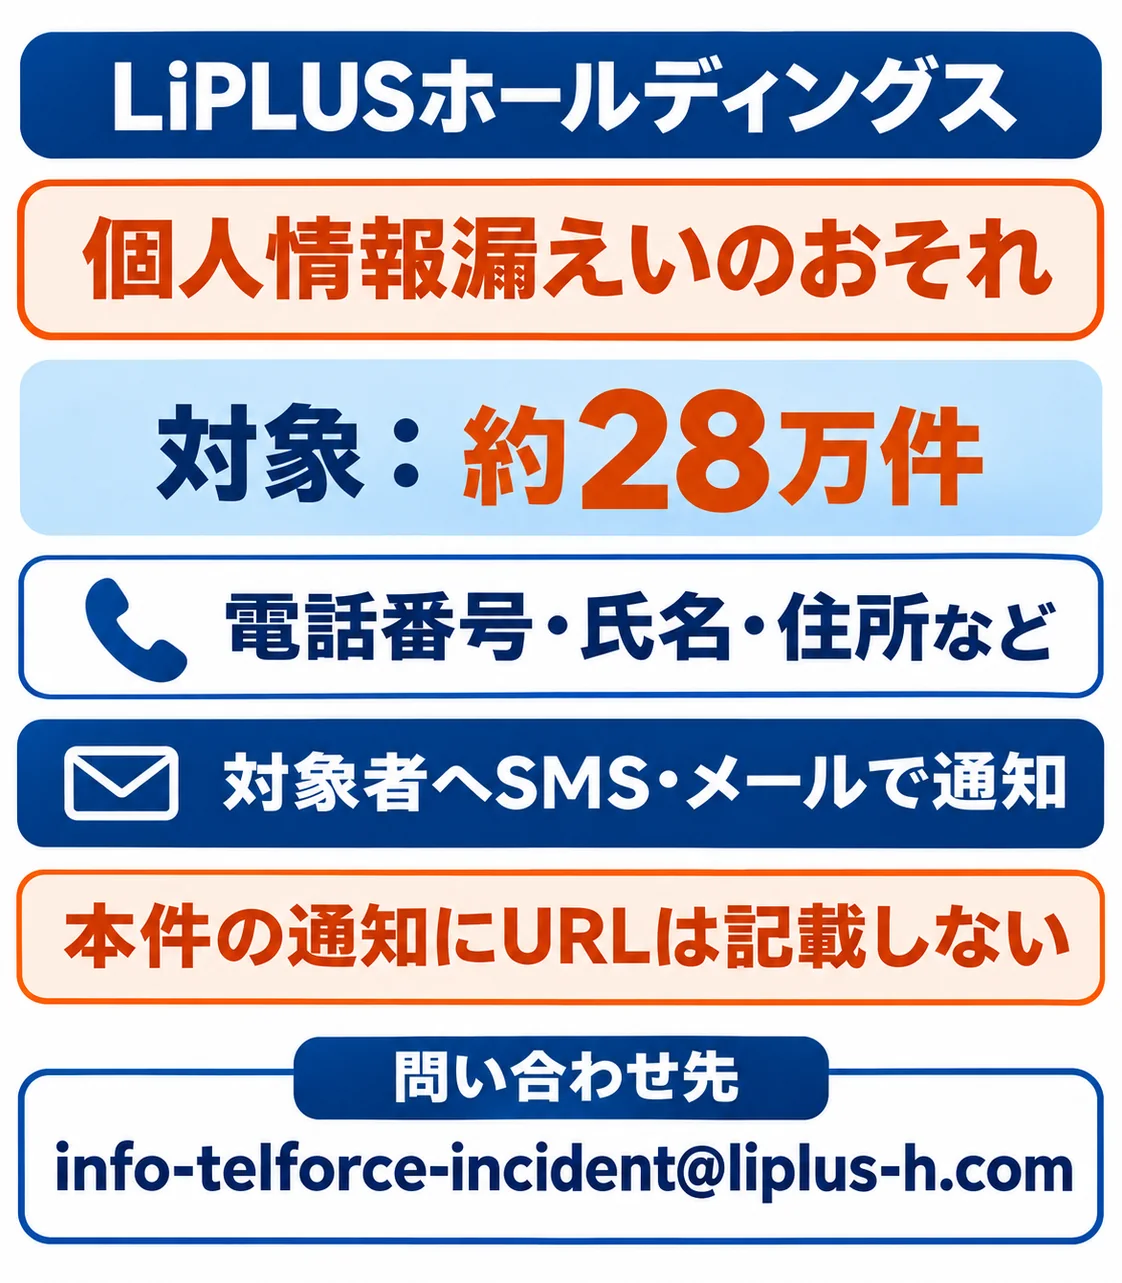
LiPLUSの通知SMS・メールにはURLを記載しない
LiPLUSは、対象の方にSMSまたはメールで通知する対応を公表しています。本件の連絡にはURLを記載しないと案内しています。
同社や同社サービスを装う電話・SMS・メールへの注意も呼びかけています。同社が電話・SMS・メールでパスワード、クレジットカード番号、口座情報を尋ねることはないとしています。
心当たりのない連絡にあるURLへのアクセスや添付ファイルの開封は控えてください。不審な連絡は専用窓口へ、金銭の要求など被害のおそれがある場合は警察にも相談するよう案内しています。
LiPLUSの専用問い合わせ先と確認に必要な情報
本件の問い合わせ先は、info-telforce-incident@liplus-h.comです。問い合わせの際は、登録した電話番号を記載するよう求めています。
自分の情報が対象かを確認したい場合や不審な連絡を受けた場合は、公式発表に記載されたこの窓口へ問い合わせてください。
Telforceへの不正アクセスと会社の対応
LiPLUSは10月21日にWidsley社から、Telforceが海外から不正アクセスを受けたと報告を受けました。同日中に海外からの接続を遮断し、第三者の調査機関が調査しました。
Widsley社から報告された原因は、設定ファイルの一部を外部から閲覧できたことと、スマートフォンアプリ向けの接続口に認証なしでアクセスできたことです。設定ファイルからデータベースへの接続情報等が知られた可能性や、アクセスの記録が残らない経路から情報が取得された可能性があるとしています。
会社側は、海外からの接続遮断、スマートフォンアプリ向け接続口の閉鎖、データベースのパスワード変更、認証キーの再発行、第三者調査を実施しました。今後は認証設定を全面的に見直すとしています。
クラウドサービスを使う企業が確かめたい3点
この事例では、利用企業が顧客情報を扱う外部サービスの設定と認証が問題になっています。自社で同様のサービスを利用する場合は、次の点を提供元や社内の担当者と確認してください。
| 確認する項目 | 確認内容 |
|---|---|
| 設定ファイル | 設定ファイルや接続情報を、外部から閲覧できる状態にしていないか。 |
| 認証 | スマートフォン向けなど、普段使う画面以外の接続口にも認証があるか。 |
| 顧客情報の把握 | 提供元から侵害の報告を受けた際に、預けている顧客情報の項目と件数を特定できるか。 |
公式の案内:LiPLUSの公式発表を確認する|専用窓口へメールで問い合わせる
国内で公表された他のサイバー攻撃・不正アクセスの事例は、国内のサイバー攻撃・情報漏洩事例一覧で業種・原因・公表月から探せます。
よくある質問
LiPLUSから届く本件のSMSにURLはありますか?
約28万件すべての漏えいが確定したのですか?
問い合わせ時に何を伝えればよいですか?
出典・参考資料
LiPLUSホールディングスの11月16日の発表で、対象情報、通知方法、問い合わせ先、原因と対応を確認しました。
- LiPLUSホールディングス|不正アクセスによる個人情報漏えいのおそれに関するお知らせとお詫び(Widsley社提供架電システム「Telforce」)(2026-11-16・被害範囲と利用者の確認方法の根拠)
更新履歴
- 新規作成