ログ・監視
ログ・監視は、サーバーや機器、サービスの記録を残し、おかしな動きに気づいて調べられるようにする仕組みです。担当者が知りたいのは、何かあったときに必要な記録が残っているか、どこを見れば入られたと分かるかです。点検は、どのシステムのどの記録を、どこに、どれだけの期間残しているかを書き出すところから始めます。
不正アクセスをログで調査する方法|認証・操作・データ取得の痕跡
不正アクセスのログ調査の進め方を、対象期間の決め方と証拠保全、認証・操作・Webサーバーのログを利用者IDとセッションIDで時刻順につなぐ手順、自動化やAIの利用をログでどこまで言えるか、調査会社への引き継ぎまで説明する。
AIによるログ解析・異常検知|元ログとの照合と人が判断する範囲
AIによるログ解析を不正アクセスの調査に使う方法。生成AIに渡すログの範囲、異常検知で候補を拾う観点、元のログとの照合で誤りと見落としを確かめる手順、機密情報の扱いと遮断・報告の承認まで解説。
PHPの重大な脆弱性「PHP2Shell」を狙う攻撃を検証、公開サーバーがHTTP500エラーを44回返した原因はメモリ不足だった
公開PHPサーバーに届いたPOSTでメモリ不足とHTTP500が44件発生。エラーログとmultipartの本文から、どの処理が止まり、PHP2Shellとどう関係するのかを追う。
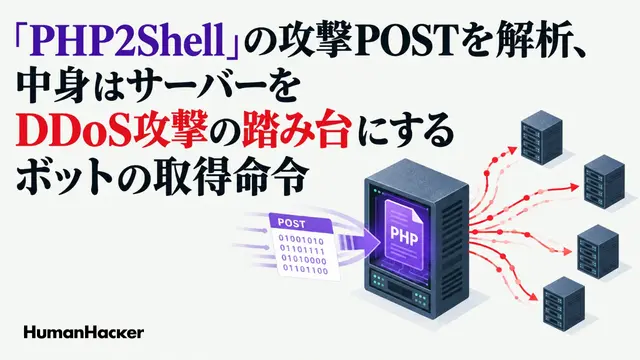
「PHP2Shell」の攻撃POSTを解析、中身はサーバーをDDoS攻撃の踏み台にするボットの取得命令
PHP2Shellを名乗るPOSTが、観測用に公開したPHPサーバーに届いた。本文には外部プログラムの取得命令があり、配布先の実行ファイルを静的解析すると、指示を受けてUDPを繰り返し送るDDoSボットだった。サーバー上での実行の形跡も調べた。
攻撃してきたのはBotかAIか?おとりサーバーで見分ける手がかりを探してみた
おとりサーバーのCowrieが返すメッセージに指示を置き、AIが従うかを隔離環境で検証。操作ログとAIの最終報告を照合し、BotとAIを見分ける手がかりと判定の限界を調べた。
おとりサーバー「ハニーポット」を公開!どんなサイバー攻撃が来るのか検証してみた
おとりサーバーのCowrieを約40時間公開し、ログイン後の操作を観測。同じコマンドの反復、環境確認、ファイルの持ち込み、AI向けの指示への反応と運用費用を調べた。
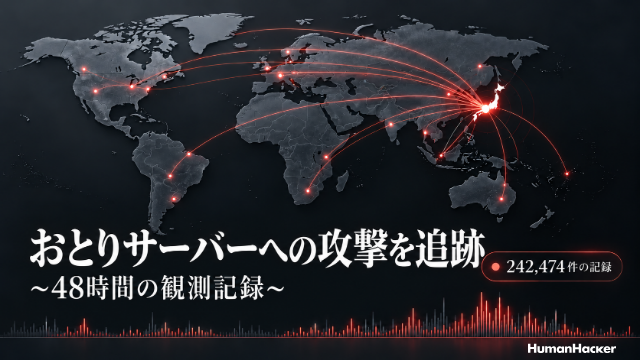
おとりサーバーへの攻撃を追跡~48時間の観測記録~
T-Potで48時間に記録した242,474件のログを、時間・ハニーポット・接続元の推定地域ごとに再生。接続1回とログ件数の違い、地図から分かることと限界を紹介する。