おとりサーバーへの攻撃を追跡~48時間の観測記録~
インターネットに公開したサーバーには、いつ、どんな接続が来るのか。
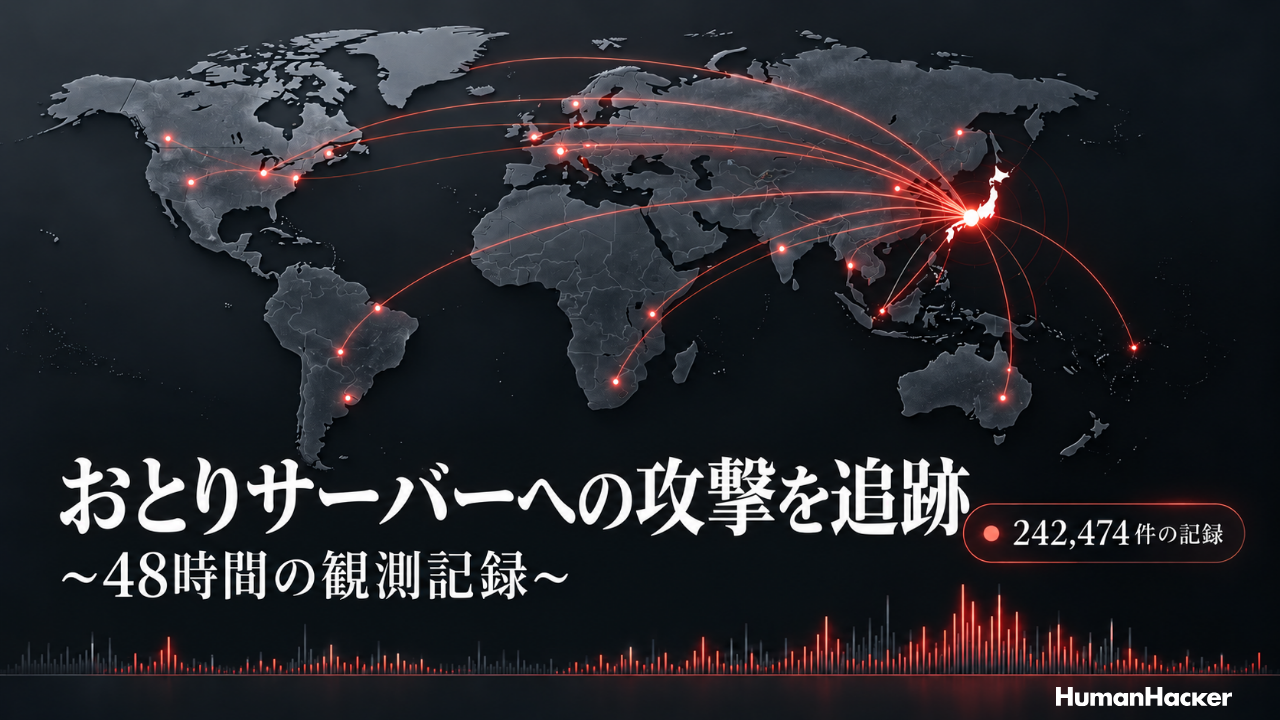
我々は、接続や操作を観察するおとりサーバー「ハニーポット」をまとめて動かすT-Potで、東京の観測機に残った48時間分のログを調べた。18種類のハニーポットに、242,474件の記録があった。
48時間を5分ずつに分けると、記録が0件の区間は一つもなかった。 どの時間に、SSHやリモートデスクトップなどの接続があったかを、世界地図で追ってみる。
この件数は、接続・ログイン・コマンド入力など、ログに残った各イベントを数えたものだ。
48時間の観測を、世界地図で再生してみる
地図:直前5分の記録 0件
再生すると、記録の多い国・地域を表示します。
位置不明:0件
5分ごとの集計。線は件数の多い最大16地域を表示。記録数には全地域を含みます。
GeoIPによる国・地域の推定です。点は地域の代表位置で、攻撃者の所在地を示しません。位置推定:MaxMind GeoLite2。地図:Natural Earth。
地図の線は、各5分間に記録された接続元の推定地域と、東京の観測先を結んでいる。記録には、同じ接続元からの繰り返しや、1接続に対する複数のイベントも含まれる。
T-Potで、何を観測したのか
- 観測先:東京の観測機で動かした18種類のハニーポット。SSH、リモートデスクトップ、電話関係の通信、Webへのリクエストなどを記録した。
- 期間:2026年10月17日13:30から19日13:30まで(JST、終了時刻は含まない)の48時間。
- 1件の数え方:接続、ログイン、コマンド入力、切断などの各イベントを1件とする。1回の接続から複数件が残る。
- 除外したログ:Suricata、P0f、Fatt、管理用NGINX、実験用の別サーバー、記録で識別できる動作確認。
- 公開データから除いた情報:IPアドレス、接続元の識別子・セッションID、ユーザー名・パスワード、コマンド・取得ファイルの本文。
我々は業務データを使わず、観測用サーバーと管理用の接続経路を分けた。他のシステムへの通信も制限している。
どのハニーポットに、どれだけ記録が残ったか
ハニーポットによって、ログを出すタイミングと数は異なる。次の図では、各ハニーポットが残した記録の件数を比べる。
一つの接続から、いくつのログが出るのか
Cowrieは、接続の開始、接続に使われたソフトウェア、ログイン試行、コマンド入力、切断を別々に記録する。今回の記録には、接続開始10,185件、認証失敗9,603件、コマンド入力567件が含まれる。
接続してきた相手は、ログインを繰り返し試したり、ログイン後に複数のコマンドを入力したりする。接続・認証・操作の記録を結び付ければ、ログインを受け入れたか、その後どんな入力があったかを追える。
Cowrieが記録した認証成功は123件だった。これは、観測用に設定した条件でおとりサーバーがログインを受け入れた記録だ。
10月17日15時台のCowrieには、Telegram Desktopの保存先や、SMS・モデムに関係するファイルをまとめて探すコマンドが入力されていた。機器の種類や性能の確認だけでなく、特定のデータを探す操作も残っていた。
5分ごとの576区間すべてに記録があった
48時間は、5分区切りで576区間になる。そのすべてに、今回選んだハニーポットの記録があった。1区間あたり平均は約421件。最も多かったのは10月18日22:10〜22:15(JST)で、2,173件だった。
地図の国名は、何を示しているのか
接続元IPから国・地域を推定するGeoIPの情報を集計すると、推定地域は80種類あった。地域が分からなかった107件は、地図上に配置せず、全体の件数に含めた。
接続はクラウドサーバーやVPN、中継先、第三者の機器を経由することもある。地図が示すのは、通信に使われたIPの推定地域までだ。
48時間の観測から、何が分かったか
- 複数のサービスに接続が来た:電話関係の通信、SSH、リモートデスクトップなどに接続があった。
- 夜間にも記録が残った:48時間を5分ずつに区切ったすべての区間に記録があった。
- 1回の接続から複数の記録が残る:接続開始、ログイン試行、コマンド入力などがそれぞれ記録される。件数を比べるときは、各ハニーポットが何を記録するかも確認する。
- 操作の内容はログをつなげて調べる:接続・認証・操作の記録を結び付け、ログイン後にどの操作まで進んだかを確かめたい。
- 地図で分かるのは接続元の推定地域:クラウドやVPNを経由する接続もあるため、IPの推定地域と操作した人の所在地・国籍は分けて扱う。
- 後から調べられるようにログを残す:記録が増えた時刻とサービスを手がかりに、元のログから接続や操作の内容を調べられる。
- 公開前に接続できる範囲を確認する:業務で使うサービスと管理用の接続経路について、誰が接続できる状態にするかを決めておきたい。
公開サーバーのセキュリティ対策や脆弱性診断について、お気軽にご相談ください。