チームスピリットで個人情報28,824件が流出、開発環境と本番の対象範囲
株式会社チームスピリットは2026年11月6日、開発用サーバーへの不正アクセスにより、同社が利用するクラウド環境から個人情報が流出したと公表しました。
流出したのは重複を除いて28,824件で、うち35件が要配慮個人情報です。同社の発表に基づき、本番サービスとの違いと利用企業の確認事項を整理します。
開発用サーバーからクラウドへ広がった不正アクセス
10月27日、ソフトウェア開発用サーバーへの不正ログインが発生しました。攻撃者はサーバーに保存されていた認証情報を使い、同社が利用するクラウド環境からデータを取得したとしています。
同社は開発用サーバーの設定と情報管理の不備が原因と説明しています。未知の脆弱性が原因とはしていません。不正ログインの方法やログイン情報の取得方法の詳細は、模倣を防ぐため公表されていません。
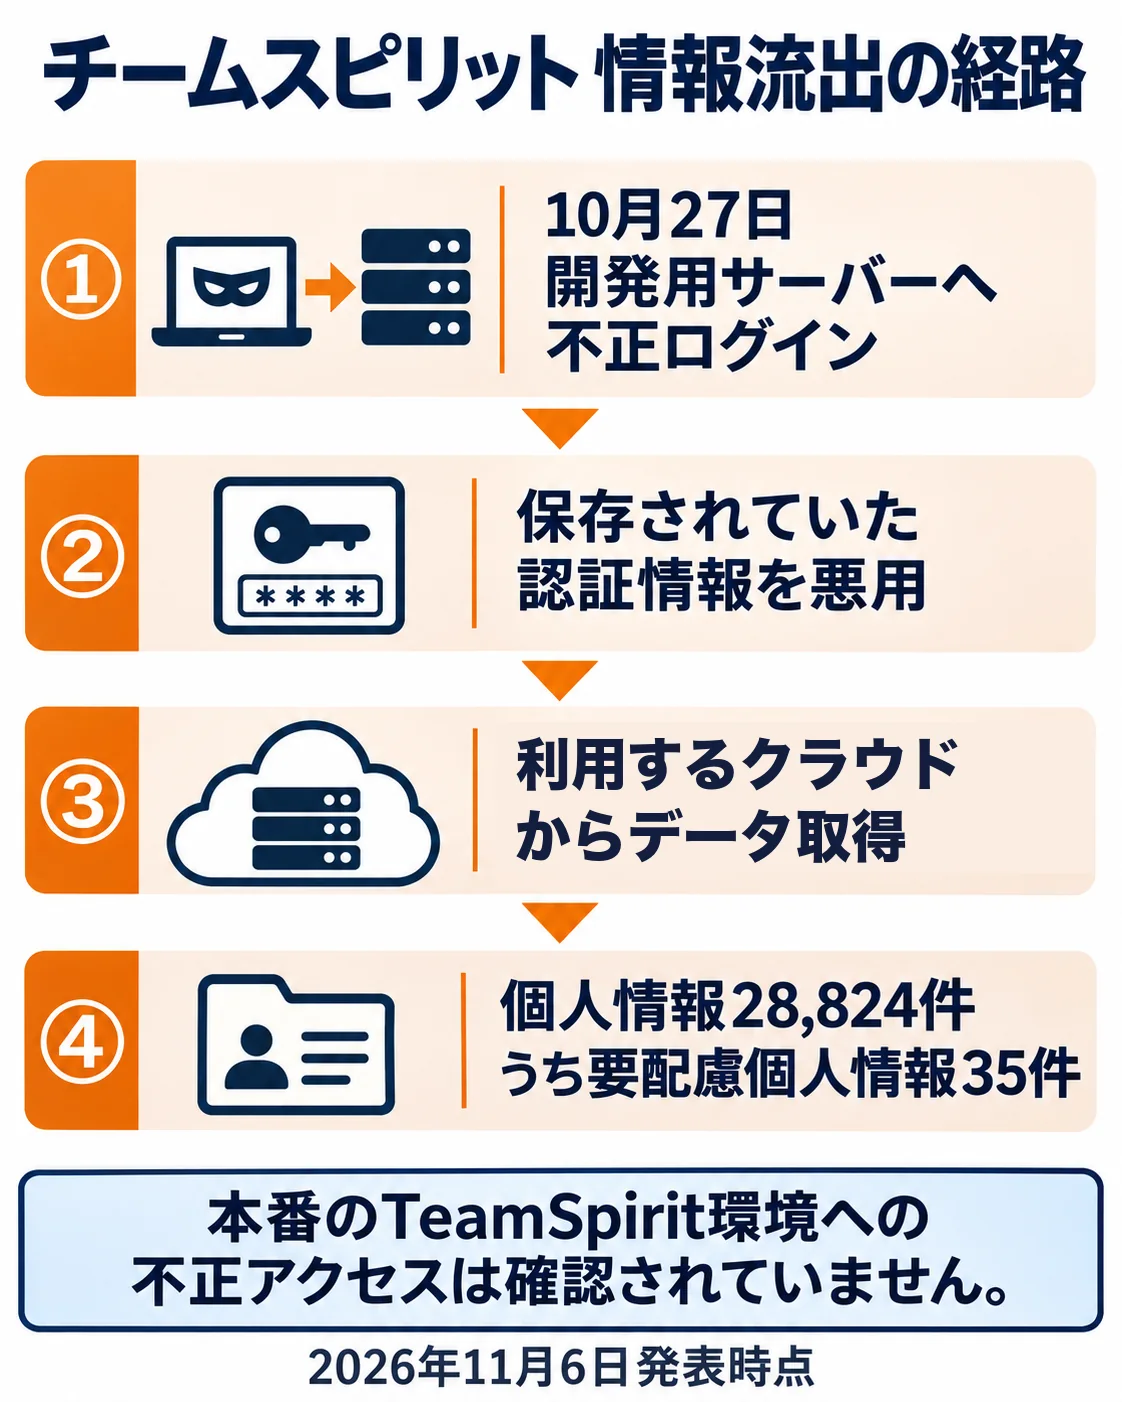
流出した個人情報28,824件の内訳
対象は現在・過去の契約企業の担当者や利用者、問い合わせ・セミナー等の申込者、自社の従業員・退職者などの情報です。氏名、メールアドレス、ログインID等に加え、一部の問い合わせ内容や勤怠記録が含まれます。
本番のTeamSpirit環境への不正アクセスは確認されていません。流出した一部の勤怠記録は、本番とは別に同社環境で保有していたものと説明しています。11月6日時点で、流出情報の悪用による二次被害や、Web・SNSでの公開は確認されていません。
| 区分 | 主な対象情報 |
|---|---|
| 契約企業の担当者・利用者 | 氏名、メールアドレス、ログインID、識別子、アカウント情報、一部問い合わせ内容・勤怠記録等 |
| 問い合わせ・セミナー等の申込者 | 識別情報、会社名等 |
| 自社従業員・退職者 | 氏名、社員番号、業務メール、入退社日、誕生月日、社内システムのアカウント情報、勤務管理記録等 |
サーバー停止と対象者への個別通知
同社は10月27日に対象サーバーを停止し、外部接続を遮断しました。流出の可能性がある認証情報の多くを無効化し、外部専門家や弁護士と調査しています。
10月30日に個人情報保護委員会へ報告し、11月6日から対象者へ個別の案内を始めました。連絡先が分からない場合は公表をもって案内に代えるとしています。個別の流出項目は案内で確認してください。
同社や従業員をかたるメール・電話・SMSに注意し、心当たりのないURLや添付ファイルを開いたり、ID・パスワードを入力したりしないでください。専用問い合わせ先はsupport-2026@teamspirit.comです。
再発防止策として、セキュリティ管理の強化、開発環境の再構築、監視の見直しなどを検討しています。具体策は調査結果に応じて公表するとしています。
開発環境を持つ企業の三つの確認点
まず、開発環境に残る認証情報を棚卸ししてください。本番や別のクラウドへ接続できる鍵を開発サーバーに置いていないか、権限が必要以上に広くないかを点検することが重要です。
次に、開発用サーバーの外部ログイン経路と認証設定を確認します。本番サービスの対策だけでなく、開発・保守のために設けた入口も管理対象に含めてください。
三つ目は、開発・保守環境へコピーした顧客データの管理です。保管場所、利用目的、削除期限を確認し、開発用の認証情報で取得できるデータを必要最小限にしてください。
公式の案内:チームスピリットの公式発表
国内で公表された他のサイバー攻撃・不正アクセスの事例は、国内のサイバー攻撃・情報漏洩事例一覧で業種・原因・公表月から探せます。
TeamSpiritを使っている企業の担当者がやること
- 個別通知を確認し、自社の担当者・利用者に関する流出項目を把握してください。
- 担当者を決め、社内の問い合わせ先とチームスピリットの専用窓口を共有してください。
- 同社や従業員をかたるメール・電話・SMSへの注意を社内に案内してください。

よくある質問
TeamSpiritの本番サービスにも不正アクセスがありましたか?
流出した個人情報は何件ですか?
自社や自分の情報が対象か、どこで確認できますか?
出典・参考資料
株式会社チームスピリットの2026年11月6日付発表に基づきます。被害範囲と対応状況は同日発表時点の情報です。
- 株式会社チームスピリット|不正アクセスによる情報流出に関するお知らせ(2026-11-06・事件の事実と利用企業の対応の根拠)
更新履歴
- 新規作成