ミツモアで住所・電話番号が漏えい|ミツモアの通知メールと対処法
ミツモアで依頼をした方と、仕事を受ける事業者に向けて、2026年11月16日の公式発表を整理します。予定に登録された情報の漏えいと、不正ログインされたアカウントで閲覧された可能性のある情報は、範囲が異なります。
それぞれの対象情報、通知メールの送信元、パスワードや会議URLへの対応を確認します。
不正ログインに続いて空き状況表示機能を悪用
ミツモアでは11月11日15:39〜16:27に812回のログイン試行があり、201アカウントへの不正ログインが発生しました。同社は、外部で入手されたとみられるIDとパスワードが使われたと説明しています。
その後、11月11日16:27〜12日0:22に、事業者の空き状況を表示する機能の脆弱性が悪用されました。脆弱性は、情報を本来の権限の範囲を超えて取得できてしまうようなシステムの不備を指します。今回の技術的な詳細は公表されていません。
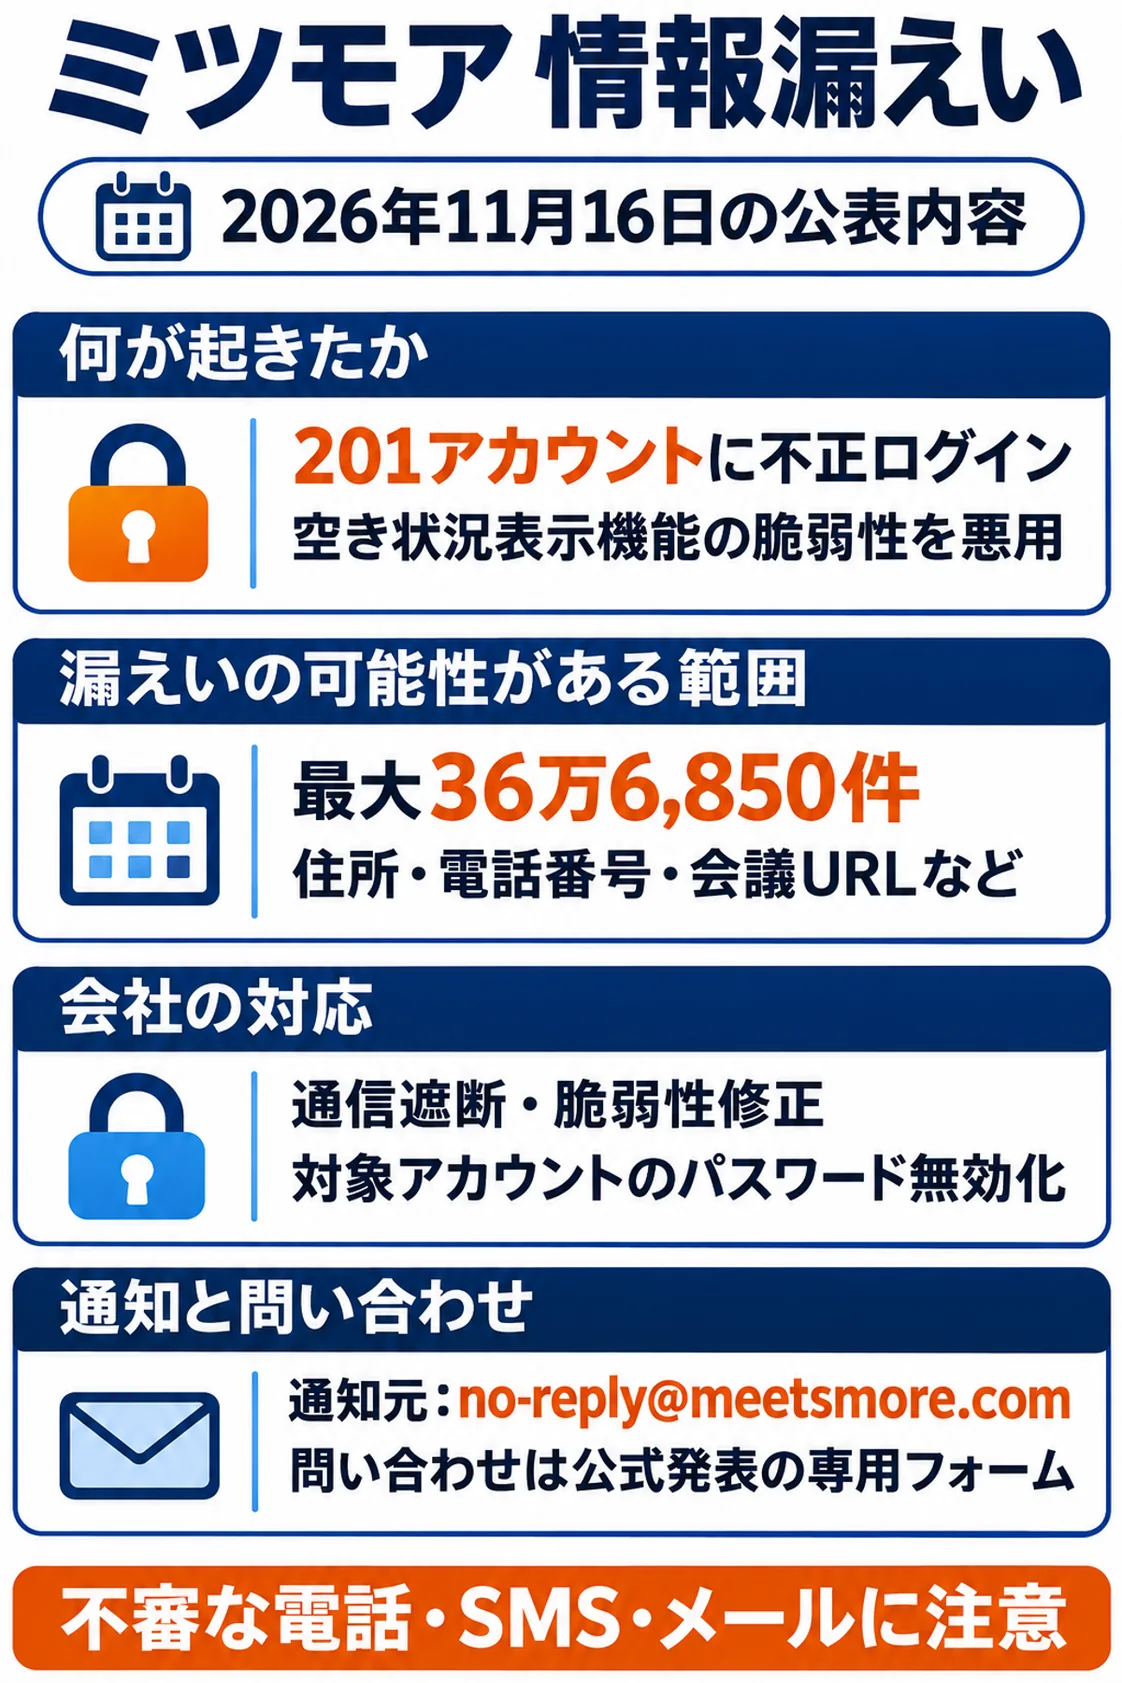
最大36万6,850件の漏えい可能性と201アカウントへの影響
空き状況表示機能から取得されたのは、事業者の予定に登録された住所・電話番号、会員や依頼の識別番号、ミツモア内のオンライン会議URLです。外部カレンダーと連携していた場合は、予定の件名も含まれます。漏えいの可能性がある範囲は最大36万6,850件です。
この機能から漏えいした情報には、氏名・メールアドレス・パスワード・クレジットカード情報は含まれていないとしています。一方、不正ログインされた201アカウントでは、登録情報、依頼内容、メッセージなどが閲覧された可能性があります。両者は分けて確認する必要があります。
別システムで運用する「プロワン」には影響がありません。11月16日の発表時点で、本件に起因する情報の不正利用や二次被害は確認されていないとしています。
ミツモアの通知メールとパスワード再設定
ミツモアは対象の利用者と事業者へ、登録メールアドレス宛てにno-reply@meetsmore.comから順次連絡するとしています。不正ログインされたアカウントの対象者には、パスワードの再設定を依頼しています。
本件の通知メールに、パスワード入力を求めるリンクは記載しないと案内しています。不審な電話・訪問・SMS・メールに注意し、同じパスワードをほかのサービスで使っている場合は、それぞれ別のパスワードへ変更することが勧められています。
ミツモアの対応と問い合わせ先
ミツモアは11月12日8:25に監視システムの異常を調べて事案を把握し、攻撃元の通信を遮断しました。同日に脆弱性を修正し、対象アカウントのパスワードを無効化して、すべての端末からログアウトさせています。
11月13日には個人情報保護委員会と総務省へ報告し、警察へ相談しました。同種の問題の点検や侵入テストを実施し、機能の追加・変更時の確認手順とアクセス監視を見直すとしています。侵入テストは、攻撃を想定した操作で不備を検証するものです。
本件の問い合わせは、公式発表に掲載された専用フォームで受け付けています。対象情報や通知について確認したい場合は、下記の公式発表または専用フォームを利用してください。
サービス運営企業が確認したいアクセス権限
利用者ごとに情報を分けて管理する企業では、ログイン後に、別の利用者の予定や依頼内容を閲覧できないかを点検することが検討点です。
外部カレンダーから取り込む情報の範囲と閲覧権限、不正ログイン検知時にすべての端末のログイン状態を解除する手順も確認します。これらは自社向けの点検事項であり、未公表の攻撃手順を推定するものではありません。
公式の案内:公式発表を読む|専用フォームで問い合わせる
国内で公表された他のサイバー攻撃・不正アクセスの事例は、国内のサイバー攻撃・情報漏洩事例一覧で業種・原因・公表月から探せます。
ミツモアを使っている事業者の担当者がやること
- 登録メールアドレスに対象者向けの通知が届いているかを確認します。
- 不正ログインの対象として再設定を依頼された場合はパスワードを変更し、同じパスワードを使っているほかのサービスも見直します。
- ミツモア内に登録していたオンライン会議URLを確認し、同社が勧める再発行を行います。
- 顧客から不審な連絡について相談があった場合は、公式発表の対象情報と照合し、専用窓口へ確認します。
よくある質問
氏名も漏えいしたのですか?
外部カレンダーの会議URLも再発行が必要ですか?
補償や退会の案内はありますか?
出典・参考資料
ミツモアの公式発表で、公表時点の被害範囲・対応・利用者への案内を確認しました。
- 株式会社ミツモア|不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(2026-11-16・事件の経緯、被害範囲、連絡方法の根拠)
更新履歴
- 新規作成