サイバーセキュリティクラウドで顧客情報漏えいのおそれ|対象者への通知と問い合わせ先
サイバーセキュリティクラウドのサービスを利用する企業に向けて、11月12日の第一報で分かる影響範囲と対応をまとめます。今回、不審なアクセスが確認されたのは、同社がソフトウェアのプログラムや開発情報を管理するために使うGitHub上の管理領域です。
従業員のGitHub認証情報が流出
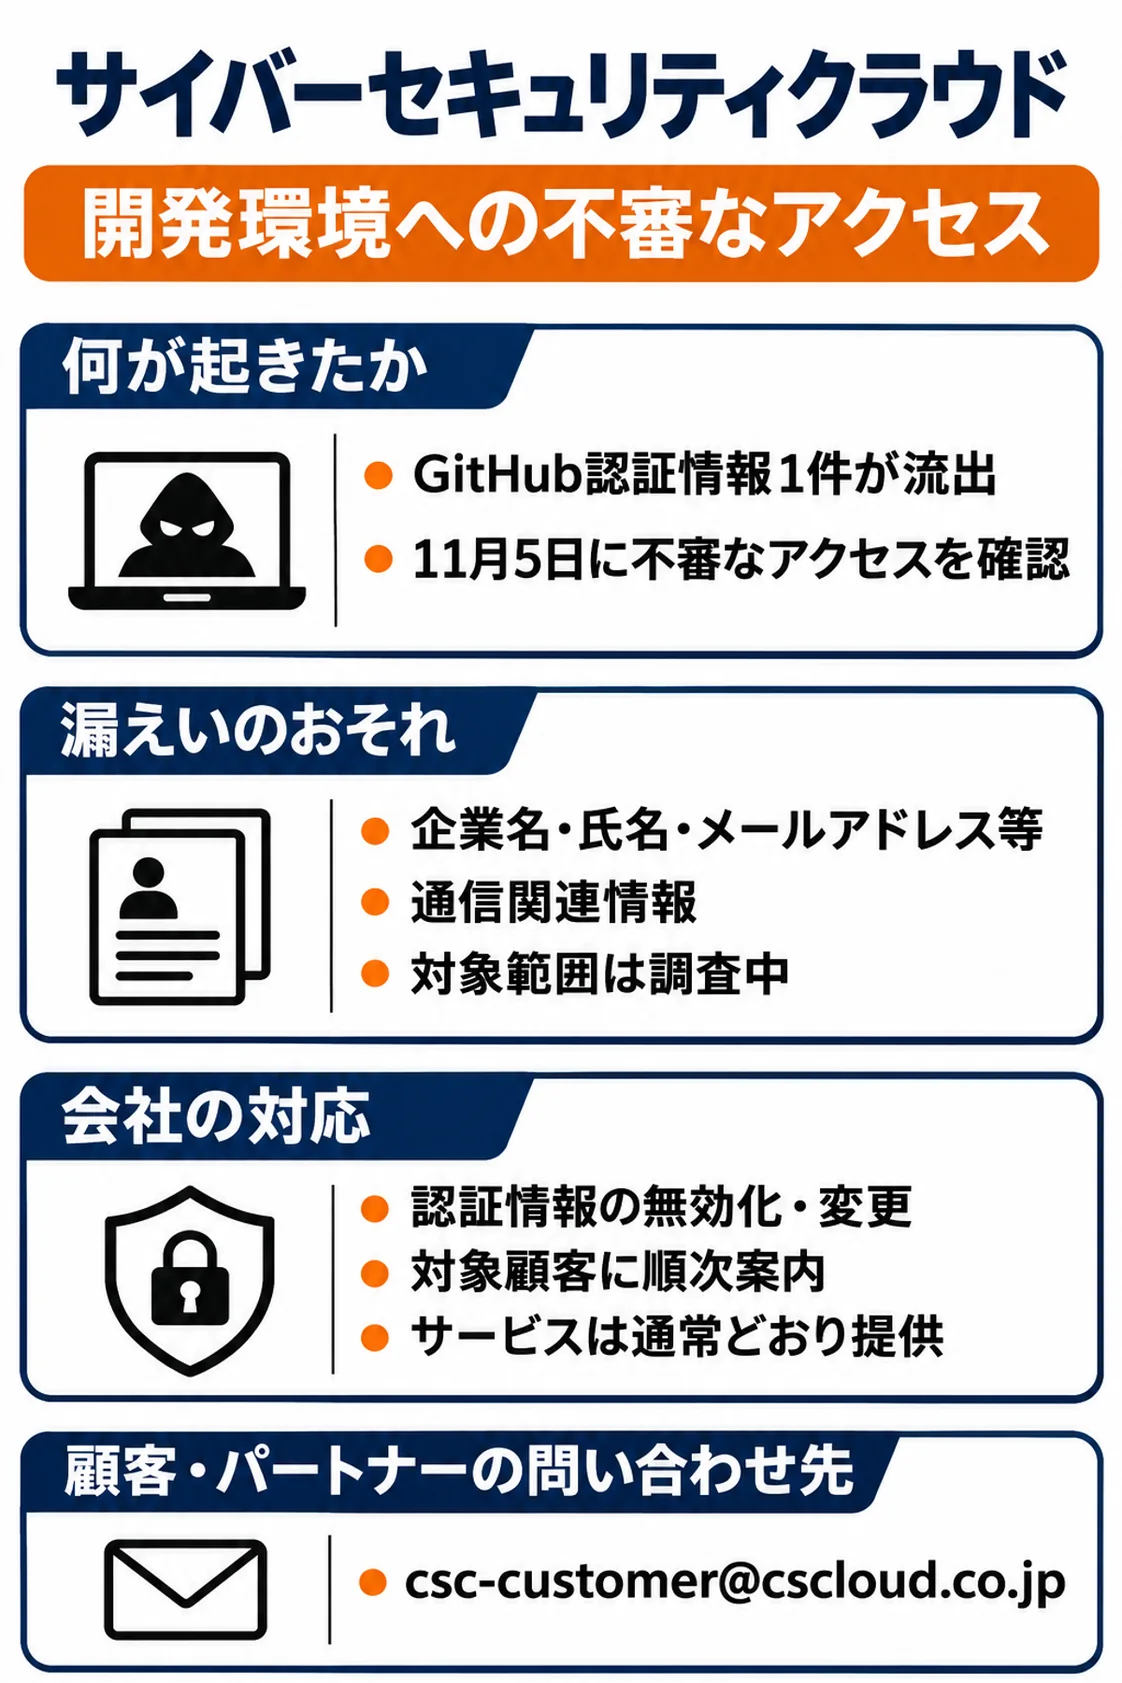
同社は外部機関からの情報提供で、従業員が業務に使っていたGitHubの認証情報1件の流出を把握しました。11月5日には、その認証情報を使った第三者とみられる過去の不審なアクセスを確認しています。11月5日は確認日で、アクセスが行われた日ではありません。
認証情報の流出原因と経路は調査中です。アクセスログの保存期間や記録内容には制約があり、認証情報が有効だった期間全体のアクセス状況は確認できていません。
顧客情報と通信関連情報に漏えいのおそれ
GitHub上に保存されていた一部顧客の企業名・氏名・メールアドレス等と、サービス利用に伴う通信関連情報が、閲覧・取得された可能性があります。対象となる個人情報の範囲と対象者は調査中です。
第一報では、同社サービスへの不正アクセス、不正な操作、二次被害は確認されていないとしています。サービスの提供とセキュリティ機能への影響も確認されておらず、各サービスは通常どおり提供されています。
サイバーセキュリティクラウドの通知と問い合わせ先
対象と確認された顧客には、順次案内するとしています。顧客から取扱いを委託された個人情報については、委託元と連携して本人への通知等を進める方針です。
顧客・パートナー向けの窓口はcsc-customer@cscloud.co.jp、株主・投資家向けはcsc-ir@cscloud.co.jpです。委託元による個人情報保護委員会への報告についても、連名報告を含めた方法を相談中としています。
流出した認証情報の無効化と開発端末の隔離を実施
同社は流出したGitHub認証情報を無効化し、GitHub上にあった他サービスの認証情報の確認・変更、関連する認証情報とアクセス権限の見直し、開発端末の隔離とアカウントの利用停止を実施しました。
外部専門機関とともに記録や端末を調べ、原因と影響範囲を特定する調査を進めています。個人情報保護委員会などの関係機関には報告済みです。
企業が自社の開発環境で確かめたい3点
自社の点検項目として、開発サービスで使う認証情報の一覧と権限を把握し、流出時に無効化できるかを確認します。
プログラムの保管場所に、顧客の氏名・メールアドレスや他サービスの認証情報が保存されていないかを確認します。
アクセスログの保存期間と記録項目を確認します。認証情報が有効だった期間を調査できるか、外部から流出を知らされたときに誰が記録を確保するかも点検項目です。
公式の案内:公式発表を読む
国内で公表された他のサイバー攻撃・不正アクセスの事例は、国内のサイバー攻撃・情報漏洩事例一覧で業種・原因・公表月から探せます。
サイバーセキュリティクラウドを利用している企業の担当者がやること
- 対象と確認された顧客には順次案内されるため、自社の契約窓口に届いた連絡を確認します。
- 個人情報の取扱いを委託している場合は、対象データと本人への通知の進め方を同社と照合します。
- 報告方法は連名報告を含めて相談中とされているため、自社に関係する案内を確認します。
- 対象範囲や連絡内容の問い合わせは、顧客向け窓口csc-customer@cscloud.co.jpで行います。
よくある質問
サービスは停止していますか?
自社の情報が対象か分かりますか?
出典・参考資料
当事者の公式発表で、影響範囲、対応状況、利用者への案内を確認しました。
- 株式会社サイバーセキュリティクラウド|当社開発環境における情報漏えいのおそれに関するお知らせとお詫び(第一報)(事象・影響範囲・対応と問い合わせ先の根拠)
更新履歴
- 新規作成