ログ監視・攻撃の検知
ログ監視・攻撃の検知は、アクセスや操作の記録を残し、攻撃や不審な動きに早く気づくことです。担当者が知りたいのは、どの記録を残し、何を見れば異常と判断できるかです。点検は、主なシステムごとに記録が残っているかと保存期間を一覧にするところから始めます。そのうえで、不正アクセスを疑ったときに、どの記録をどの順で見るかを決めます。
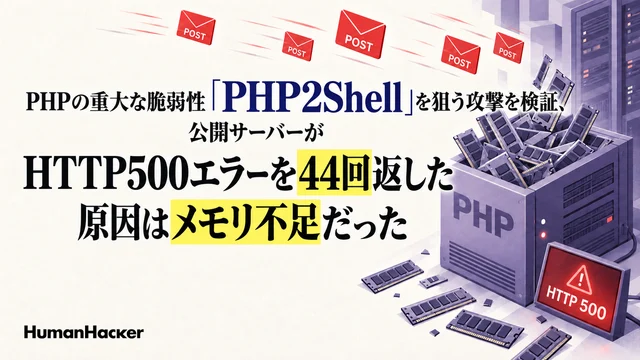
PHPの重大な脆弱性「PHP2Shell」を狙う攻撃を検証、公開サーバーがHTTP500エラーを44回返した原因はメモリ不足だった
公開PHPサーバーに届いたPOSTでメモリ不足とHTTP500が44件発生。エラーログとmultipartの本文から、どの処理が止まり、PHP2Shellとどう関係するのかを追う。
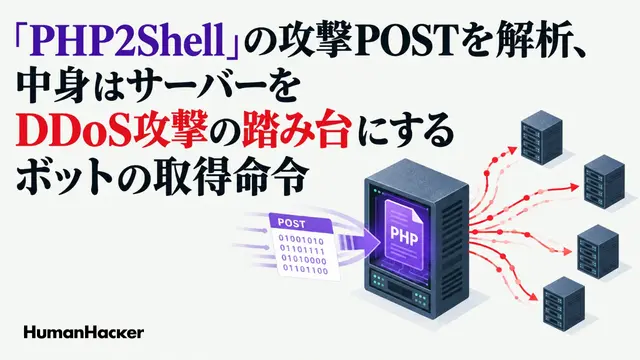
「PHP2Shell」の攻撃POSTを解析、中身はサーバーをDDoS攻撃の踏み台にするボットの取得命令
PHP2Shellを名乗るPOSTが、観測用に公開したPHPサーバーに届いた。本文には外部プログラムの取得命令があり、配布先の実行ファイルを静的解析すると、指示を受けてUDPを繰り返し送るDDoSボットだった。サーバー上での実行の形跡も調べた。
おとりサーバー「ハニーポット」を公開!どんなサイバー攻撃が来るのか検証してみた
おとりサーバーのCowrieを約40時間公開し、ログイン後の操作を観測。同じコマンドの反復、環境確認、ファイルの持ち込み、AI向けの指示への反応と運用費用を調べた。
おとりサーバーへの攻撃を追跡~48時間の観測記録~
T-Potで48時間に記録した242,474件のログを、時間・ハニーポット・接続元の推定地域ごとに再生。接続1回とログ件数の違い、地図から分かることと限界を紹介する。
AI攻撃耐性ソリューション構成・管理状況、公開している資産、アクセスの記録を順に調べ、リスクと対策の優先順位を診断レポートにまとめます。