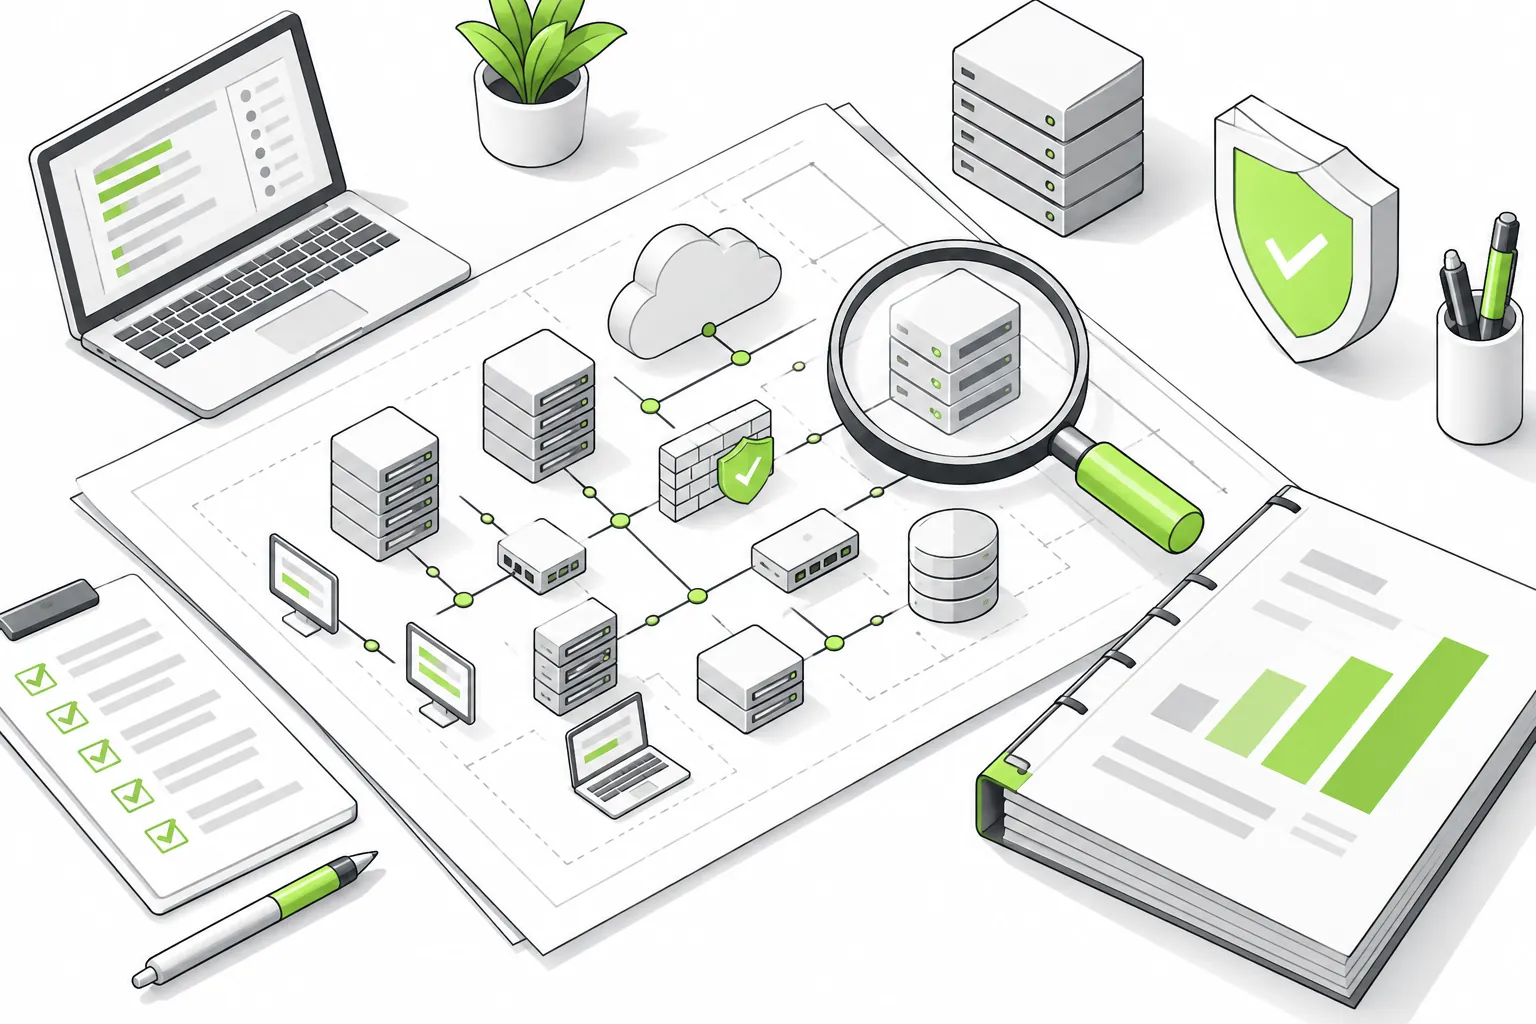
診断・ASMの選び方
診断・ASMの選び方は、脆弱性診断、セキュリティアセスメント、ASMなどのサービスの違いを知り、自社に合うものを選ぶことです。担当者が知りたいのは、何を対象に、どこまで調べてもらえるか、費用が何で変わるかです。点検は、守りたいシステムと公開している資産を一覧にし、前回の診断を受けた時期と、その範囲を確かめるところから始めます。
ASMとは?セキュリティ対策での役割・脆弱性診断との違いと運用方法
ASM(アタックサーフェスマネジメント)のセキュリティ上の役割を経済産業省のガイダンスで整理。分かることと観測の限界、検出資産と社内台帳の照合、KEVを使った対応の順番、脆弱性診断との違い、自社と外部の分担を説明する。
セキュリティアセスメントとは?評価項目・脆弱性診断やASMとの違い
セキュリティアセスメントとは何かを、脆弱性診断・ASMとの違いから整理する。NISTの資料をもとに、評価項目と進め方、報告書で未確認の範囲を分ける理由、費用を変える条件、依頼先に送る質問をまとめた。
AI攻撃耐性ソリューション構成・管理状況、公開している資産、アクセスの記録を順に調べ、リスクと対策の優先順位を診断レポートにまとめます。